ขั้นตอนการ "เจาะ" แบบมืออาชีพ
การทำ Pentest ที่ดีต้องมีแบบแผนชัดเจน เพื่อให้ครอบคลุมและไม่กระทบต่อการทำงานของระบบ (Availability) โดยปกติจะมี 5 ขั้นตอนหลัก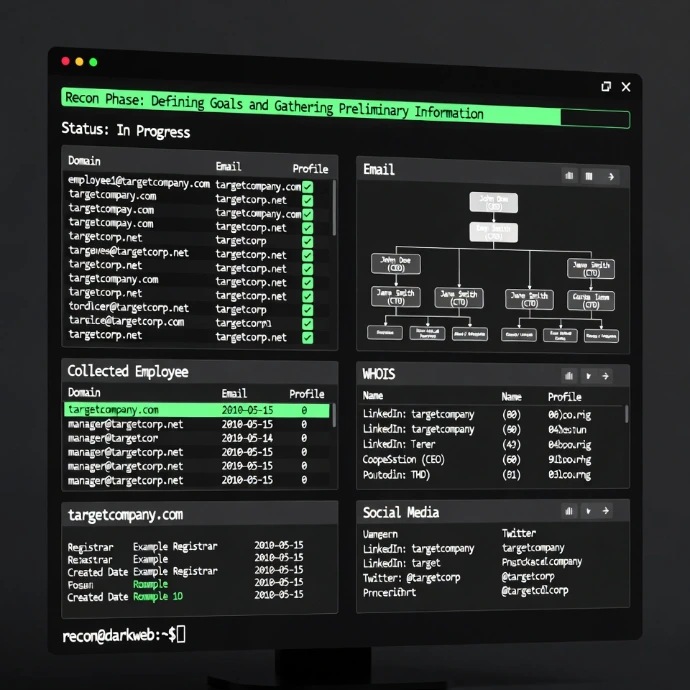
การวางแผนและการสำรวจข้อมูล
กำหนดเป้าหมายและรวบรวมข้อมูลเบื้องต้น (เช่น ชื่อโดเมน, อีเมลพนักงาน)
การตรวจสอบ
ใช้เครื่องมือตรวจสอบว่าพอร์ตไหนเปิดอยู่บ้าง มีเซอร์วิสอะไรที่ทำงานผิดปกติไหม
การเข้าถึงระบบ
นี่คือจุดที่นักทดสอบจะเริ่มใช้ช่องโหว่ที่เจอ (เช่น SQL Injection หรือ Broken Authentication) เพื่อเข้าสู่ระบบ
การวิเคราะห์และการจัดทำรายงาน
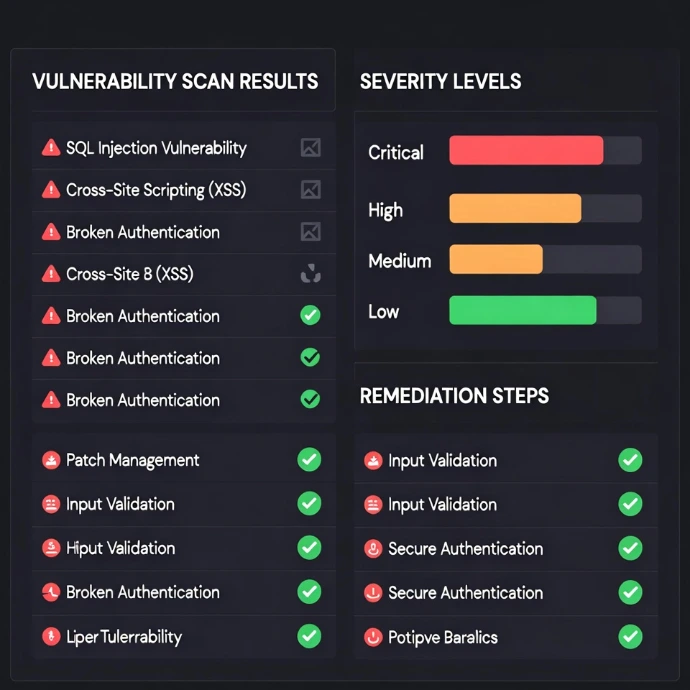
ขั้นตอนที่สำคัญที่สุด คือการสรุปว่าเจออะไรบ้าง ความรุนแรงระดับไหน และ "วิธีแก้ไข" คืออะไร
การรักษาสิทธิ์การเข้าถึง
ลองดูว่าถ้าเข้าไปได้แล้ว จะสามารถ "ฝังตัว" อยู่ได้นานแค่ไหนโดยไม่ถูกตรวจจับ (เหมือนแฮกเกอร์ที่รอเวลาปล่อยมัลแวร์เรียกค่าไถ่)ทำไม Pentest ถึงเป็น "วัคซีน" ของธุรกิจยุคใหม่?"
หากยังลังเลว่าควรทำ Pentest หรือไม่ ลองพิจารณาเหตุผลเหล่านี้ก่อน:
ความเสียหายที่ประเมินค่าไม่ได้: ค่าใช้จ่ายในการทำ Pentest หลักแสน อาจช่วยป้องกันความเสียหายหลักล้านจากการโดน Ransomware หรือค่าปรับจากกฎหมาย PDPA หากข้อมูลลูกค้ารั่วไหล
Compliance & Trust: หลายมาตรฐานสากล เช่น PCI-DSS (สำหรับธุรกิจบัตรเครดิต) หรือ ISO 27001 บังคับให้ต้องมีการทำ Pentest อย่างสม่ำเสมอ นอกจากนี้ยังช่วยสร้างความเชื่อมั่นให้กับคู่ค้าและนักลงทุน
หาช่องโหว่ที่ Logic (มนุษย์หาเจอ แต่บอทหาไม่พบ): โปรแกรมอัตโนมัติอาจตรวจไม่เจอว่าหน้าเว็บชำระเงินของคุณมีบั๊กที่ยอมให้เปลี่ยนราคาสินค้าเป็น 1 บาทได้ แต่นัก Pentest จะลองทำสิ่งนี้ดู
ความเข้าใจผิดเกี่ยวกับ Pentest
ในฐานะผู้เชี่ยวชาญ Cybernetics Plus มักจะเจอกับคำถามเหล่านี้บ่อยๆ จึงอยากมาแชร์คำตอบ
"ทำครั้งเดียวจบ ใช่ไหม?": คำตอบคือ ไม่ใช่ ระบบซอฟต์แวร์มีการอัปเดตตลอดเวลา และมีช่องโหว่ใหม่ๆ (Zero-day) เกิดขึ้นทุกวัน แนะนำให้ทำอย่างน้อยปีละ 1 ครั้ง หรือทุกครั้งที่มีการเปลี่ยนสถาปัตยกรรมระบบครั้งใหญ่
"ทำ Pentest แล้วระบบจะพังไหม?": หากทำโดยมืออาชีพและมีการตกลงขอบเขต (Rules of Engagement) ที่ชัดเจน โอกาสที่ระบบจะล่มมีน้อยมาก เพราะนักทดสอบจะเน้นการพิสูจน์ช่องโหว่มากกว่าการทำลาย
"มี Firewall แล้ว ไม่ต้องทำหรอก": Firewall คือยามหน้าบ้าน แต่แฮกเกอร์อาจเข้าบ้านคุณผ่าน "ท่อระบายน้ำ" หรือ "รูระบายอากาศ" ซึ่ง Pentest จะบอกคุณว่ารูเหล่านั้นอยู่ตรงไหน
การทำ Penetration Testing ไม่ใช่การแสดงความอ่อนแอของระบบ แต่มันคือการแสดงถึง "วุฒิภาวะด้านความมั่นคงปลอดภัย" (Security Maturity) ขององค์กร การรู้จุดอ่อนของตัวเองก่อนที่คนอื่นจะรู้ คือกุญแจสำคัญที่จะช่วยให้คุณก้าวล้ำหน้าอาชญากรไซเบอร์อยู่หนึ่งก้าวเสมอ
หากองค์กรของคุณมีการทำธุรกรรมออนไลน์ มีการเก็บข้อมูลลูกค้า หรือแม้แต่การใช้ระบบคลาวด์ในการทำงาน การตรวจสุขภาพไซเบอร์ด้วยการ Pentest ไม่ใช่เรื่อง "น่าจะมี" แต่มันคือเรื่อง "ต้องมี" ในยุค Digital Transformation
ตรวจสุขภาพระบบไอที ค้นหาช่องโหว่และปิดรอยรั่ว ก่อนเกิดความเสียหายจริง
“ลงทุนป้องกันหลักพัน ดีกว่าตามแก้ปัญหาหลักล้าน” มั่นใจในความปลอดภัยของระบบด้วยบริการ Vulnerability Assessment (VA Scan) ที่แม่นยำ รวดเร็ว และตอบโจทย์มาตรฐานสากล

VA Scan คืออะไร?
VA Scan คืออะไร? ทำไมธุรกิจของคุณต้องทำ
Iหากเปรียบระบบไอทีของบริษัทคุณเป็น "บ้าน" การทำ VA Scan ก็คือการส่ง "ทีมตรวจบ้านมืออาชีพ" เข้ามาเช็คทุกซอกทุกมุมว่า กลอนประตูหลวมไหม? หน้าต่างบานไหนลืมล็อค? หรือรั้วตรงไหนมีช่องโหว่พอให้ขโมยปีนเข้าได้?
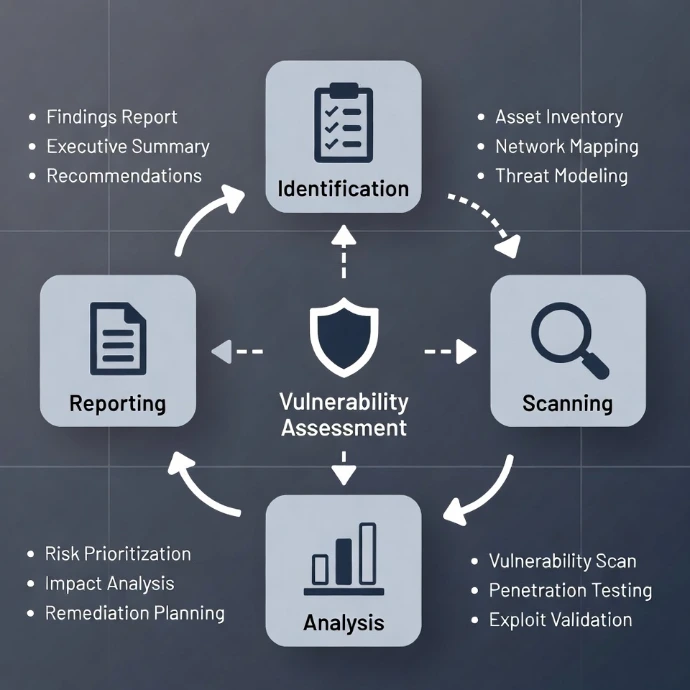
Vulnerability Assessment (VA Scan) คือกระบวนการใช้เครื่องมืออัจฉริยะผสานกับ AI เพื่อสแกนหาจุดอ่อนในระบบเครือข่าย (Network), เซิร์ฟเวอร์ (Server) หรือซอฟต์แวร์ เพื่อให้คุณ "รู้ตัวก่อน" ที่แฮกเกอร์จะเจอ และปิดรอยรั่วนั้นได้ทันเวลา
VA Scan vs Pentest
เลือกเส้นทางที่ถูกต้อง: การตรวจสุขภาพทั่วไปหรือการผ่าตัดเฉพาะจุด?
หลายองค์กรไม่แน่ใจว่าต้องการบริการใด นี่คือการแบ่งปันอย่างง่าย
หัวข้อเปรียบเทียบ | VA Scan (ตรวจสุขภาพประจำปี) | Pentest (ผ่าตัดเฉพาะจุด) |
รูปแบบ | เน้นความครอบคลุม ตรวจหาจุดอ่อนภาพรวม | เน้นเจาะลึก จำลองการแฮกจริงเพื่อเข้าถึงข้อมูล |
ความรวดเร็ว | รวดเร็ว ตรวจเสร็จและได้ผลสรุปไว | ใช้เวลานาน เพราะต้องใช้ทักษะผู้เชี่ยวชาญสูง |
ความถี่ | ทำได้บ่อย (รายเดือน / รายไตรมาส) | ทำเมื่อมีการเปลี่ยนระบบใหญ่ (รายปี) |
งบประมาณ | ราคาเข้าถึงง่าย เหมาะกับ SME | ราคาสูง ตามความซับซ้อนของเป้าหมาย |
VA Scan (Vulnerability Assessment): เหมือนการ "ตรวจสุขภาพประจำปี" เราจะใช้เครื่องมือสแกนหาจุดอ่อนทั่วทั้งร่างกาย (ระบบ) ตั้งแต่หัวจรดเท้า เพื่อดูว่ามีตรงไหนเสี่ยงเป็นโรคร้ายบ้าง ทำได้บ่อย ครอบคลุม และราคาประหยัด
Pentest (Penetration Testing): เหมือนการ "ผ่าตัดเฉพาะจุด" คือการจำลองสถานการณ์แฮกเกอร์บุกรุกจริง เพื่อดูว่าความแข็งแกร่งของป้อมปราการคุณรับมือได้แค่ไหน (แนะนำให้ทำหลังปิดรอยรั่วจากการทำ VA Scan แล้ว)
3 หัวใจหลักที่ VA Scan

Identify (หาให้เจอ)
มีจุดอ่อนตรงไหนบ้างในระบบของคุณ?

Classify (จัดลำดับ)
จุดอ่อนไหน "อันตรายมาก" (แดง) หรือ "เสี่ยงน้อย" (เขียว) เพื่อให้คุณเลือกแก้จุดที่วิกฤตก่อน

ต้องแก้ไขอย่างไรเพื่อปิดรอยรั่วนั้นๆ
ทำไมต้องเลือกเรา?
เราใช้เครื่องมือสแกนระดับโลก ผสานกับระบบ AI Analytics เพื่อคัดกรองข้อมูล ลดความผิดพลาด (False Positives) ให้คุณได้ข้อมูลที่ถูกต้องและใช้งานได้จริง
รายงานผลของเราออกแบบมาให้ครอบคลุมมาตรฐาน ISO 27001, NIST และตอบโจทย์ข้อบังคับตามกฎหมาย PDPA
การสแกนของเราถูกตั้งค่าอย่างละเอียด เพื่อให้มั่นใจว่าจะไม่กระทบต่อการทำงานของระบบหลัก ธุรกิจเดินต่อได้ไม่มีสะดุด
5 ขั้นตอนสู่ระบบที่ปลอดภัยแบบไร้รอยต่อ
Scoping & Strategy
ประชุมวางแผนกำหนดขอบเขต (IP / Domain) ที่ต้องการตรวจ เพื่อความแม่นยำสูงสุด.
Deep Scanning
เริ่มปฏิบัติการสแกนเชิงลึก ค้นหาช่องโหว่ทั้งใน OS, Software และการตั้งค่าที่ผิดพลาด
Analysis & Verification
ผู้เชี่ยวชาญคัดกรองผลสแกน จัดลำดับความสำคัญ (Critical/High/Low) เพื่อให้คุณเลือกแก้จุดที่วิกฤตก่อน
Final Reporting
ส่งมอบรายงานสรุปผล (Executive Summary) และคู่มือวิธีแก้ไข (Technical Guide) แบบ Step-by-Step
Re-scanning (Follow-up)
"หัวใจสำคัญ" หลังจากคุณแก้ไขแล้ว เราจะสแกนซ้ำให้อีกครั้ง เพื่อยืนยันว่ารอยรั่วถูกปิดสนิทแล้วจริงๆ
การฝึกอบรมความตระหนักด้านความปลอดภัยทางไซเบอร์
เปลี่ยน "จุดอ่อน" ให้เป็น "เกราะป้องกัน" ที่แข็งแกร่งที่สุด
เพราะ 95% ของภัยคุกคามทางไซเบอร์ เกิดจากความผิดพลาดของคน (Human Error) ยกระดับองค์กรของคุณด้วย Cybersecurity Awareness Training จาก Cybernetics+
ปกป้องข้อมูลองค์กรของคุณ ก่อนที่จะสายเกินไป

เทคโนโลยีป้องกันได้แค่ระบบ แต่ใครจะป้องกัน "คน"?
Phishing Attacks
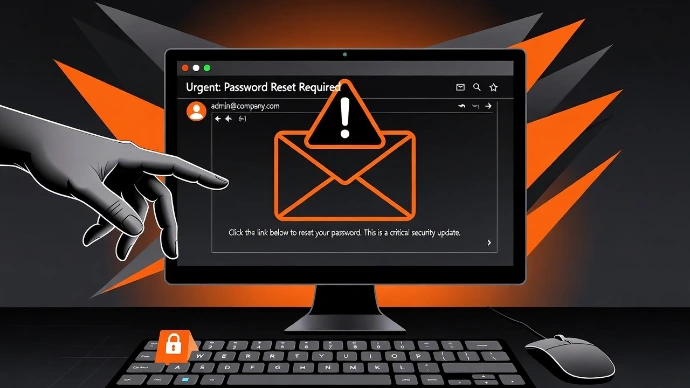
อีเมลหลอกลวงที่แนบเนียนขึ้นทุกวัน พนักงานของคุณแยกแยะออกหรือไม่?
Ransomware
การคลิกเพียงครั้งเดียว อาจนำไปสู่การล็อกไฟล์ทั้งบริษัทและการเรียกค่าไถ่
Weak Passwords
รหัสผ่านที่คาดเดาง่าย คือกุญแจผีที่แฮกเกอร์ชื่นชอบที่สุด
Fact Check: "คุณรู้หรือไม่? องค์กรส่วนใหญ่เสียเงินมหาศาลเพื่อลงทุนกับ Firewall แต่กลับละเลยการลงทุนกับ Human Firewall"
หลักสูตร Cybersecurity Awareness Training โดย Cybernetics+
เราไม่ได้แค่ "สอน" แต่เราสร้าง "วัฒนธรรมความปลอดภัย" (Security Culture) ผ่านกระบวนการที่ทันสมัยและวัดผลได้
ทางออก
Interactive Learning
บทเรียนแบบ Interactive ไม่น่าเบื่อ เข้าใจง่าย เหมาะกับพนักงานทุกระดับ (Non-IT Friendly)
Phishing Simulation
ทดสอบด้วยการจำลองการโจมตีจริง (Simulated Phishing Attacks) เพื่อวัดระดับความตื่นตัวของพนักงานแบบ Real-time.
Updated Curriculum
เนื้อหาทันสมัย ครอบคลุมภัยคุกคามใหม่ๆ เช่น AI Deepfakes, Social Engineering และ Mobile Security
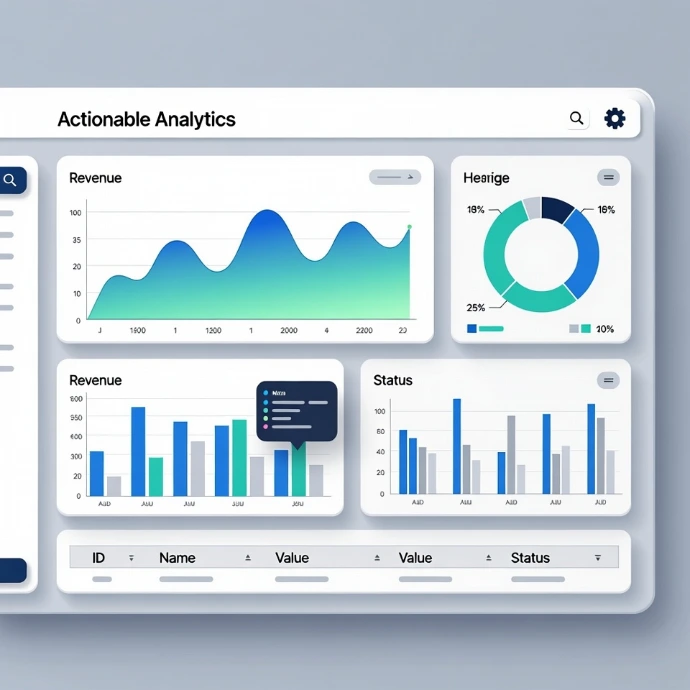
Actionable Analytics
รายงานผลวิเคราะห์พฤติกรรมพนักงานรายบุคคล เพื่อระบุจุดเสี่ยงและปรับปรุงได้ตรงจุด
ทำไมต้องเลือกเรา
เหนือกว่าการอบรมทั่วไป ด้วยมาตรฐาน Cybernetics+
คุณสมบัติทั่วไป | สิ่งที่คุณจะได้รับจาก Cybernetics+ |
เนื้อหาวิชาการ เข้าใจยาก | เนื้อหาเน้นปฏิบัติจริง ย่อยง่าย สนุก |
อบรมครั้งเดียวจบ | การเรียนรู้ต่อเนื่อง มีการติดตามผล |
ไม่มีระบบวัดผลที่ชัดเจน | Dashboard สรุปผลความเสี่ยงระดับองค์กร |
เนื้อหาล้าสมัย | อัปเดตภัยคุกคามล่าสุด (Zero-day trends) |
ครอบคลุมทุกมิติความปลอดภัย
✽ ตัวอย่างหัวข้อการอบรม
การดูแลรหัสผ่าน
เทคนิคการตั้งรหัสผ่านและการใช้ 2FA ให้ปลอดภัย
ความปลอดภัยของอีเมล
วิธีจับผิด Phishing และลิงก์อันตราย
การวิศวกรรมสังคม
รู้ทันกลโกงทางจิตวิทยาที่แฮกเกอร์ใช้หลอกคน
ความปลอดภัยในการทำงานจากระยะไกล
การทำงานนอกสถานที่และใช้ Wi-Fi สาธารณะอย่างปลอดภัย
การปกป้องข้อมูล
พรบ. คุ้มครองข้อมูลส่วนบุคคล (PDPA) สำหรับพนักงาน