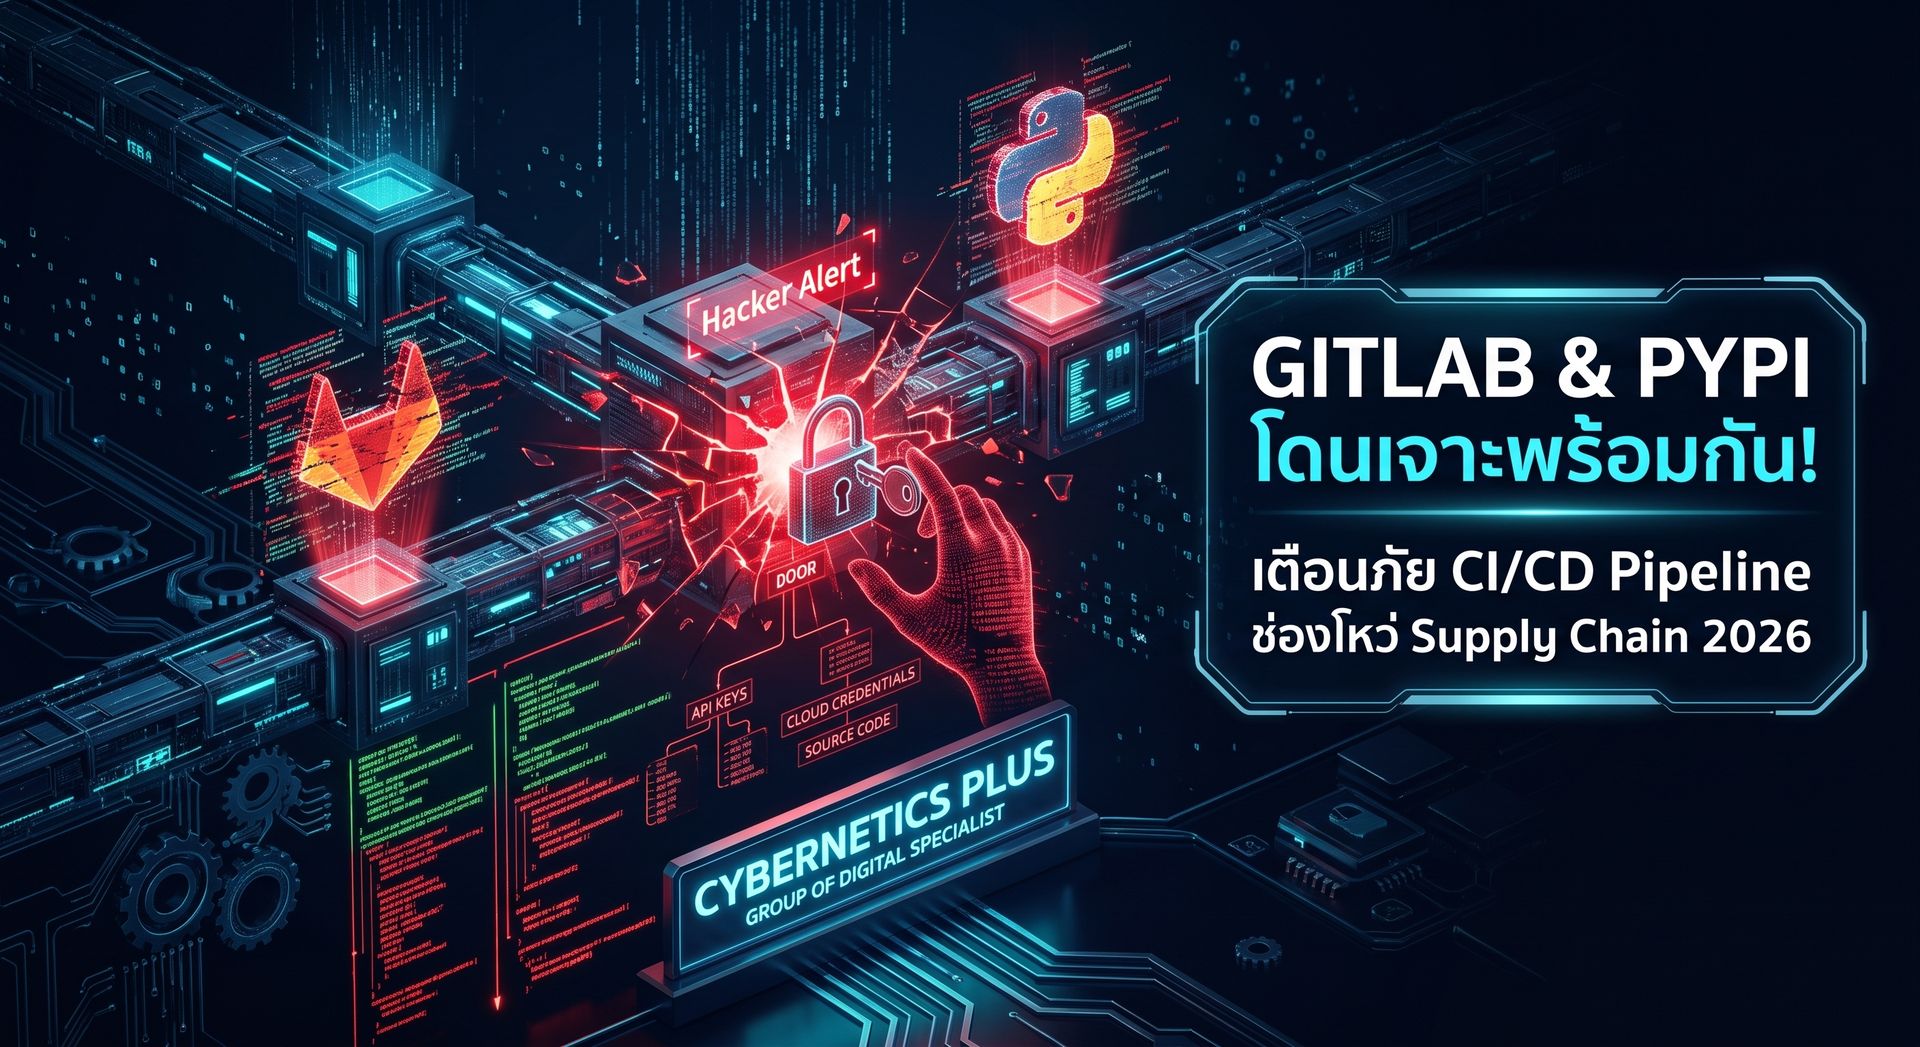
เมื่อระบบบริหารจัดการซอร์สโค้ดยอดนิยมอย่าง GitLab ถูกพบช่องโหว่ระดับวิกฤต (CVE-2026-19478) ซึ่งเป็นช่องโหว่ความรุนแรงระดับ 9.4/10 ช่องทางนี้ที่เปิดโอกาสให้ Hacker ควบคุมเครื่องเป้าหมายได้ทันที รวมถึงข่าวการระบาดของมัลแวร์บนแพ็กเกจ LiteLLM ใน PyPI (คลังดาวน์โหลดไลบรารีโค้ดภาษา Python)
สองเคสนี้เตือนเราว่า การโจมตีในปัจจุบันจะเป็นรูปแบบที่เรียกว่า Supply Chain Attack หรือการเจาะระบบผ่านโค้ดส่วนประกอบภายนอก ได้เปลี่ยนเป้าหมายจากการเจาะหน้าบ้าน มาเป็นการยึด "โรงงานประกอบซอฟต์แวร์" แทน ส่งผลให้ Source Code, API Keys และ Cloud Credentials ที่เป็น (กุญแจดิจิทัลผ่านเข้าออกระบบ Cloud) ขององค์กรหลุดไปถึงมือนักเจาะระบบทันทีตั้งแต่ยังไม่ได้เริ่ม Deploy ระบบจริง
สรุปแบบสั้น ภัยคุกคาม Supply Chain Attack บน CI/CD Pipeline (2026)
Supply Chain Attack คืออะไร การโจมตีทางไซเบอร์ที่ไม่ได้เจาะระบบหน้าบ้าน (Production) โดยตรง แต่เป็นการแฮกผ่าน "เครื่องมือพัฒนาซอฟต์แวร์" หรือ "ไลบรารีภายนอก (Open-source)" เพื่อขโมยซอร์สโค้ดและข้อมูลสำคัญตั้งแต่ขั้นตอนการ Build ระบบ
ความเสี่ยงของช่องโหว่ GitLab (CVE-2026-19478) แฮกเกอร์รันคำสั่งสิทธิ์สูงผ่าน GraphQL เพื่อเข้าถึง ปรับเปลี่ยน หรือสั่งลบ Source Code ทั้งองค์กร
ผลกระทบจากการโดนขโมย Secrets รหัสผ่าน Cloud Credentials, API Keys และ SSH Tokens ที่ค้างอยู่ใน Build Script จะหลุดไปอยู่ในมือแฮกเกอร์ทันที
แนวทางแก้ไข ปรับเปลี่ยนแนวคิดสู่ DevSecOps (Shift-Left Security) ตรวจสอบความปลอดภัย ความลับ และ Open-source Package ตั้งแต่เริ่มเขียนโค้ด
ทำไมแฮกเกอร์ยุคนี้ถึงเลิกเจาะหน้าเว็บ แล้วหันมาถล่มระบบ CI/CD แทน?
ทีม Dev ส่วนใหญ่ทุ่มเวลาไปกับการทำ Hardening Server หน้าบ้าน หรือมักจะใช้ Web Application Firewall (WAF) ป้องกันแฮกเกอร์ แต่กลับเปิดระบบหลังบ้านอย่าง CI/CD Pipeline (ระบบสายพานลำเลียงและทดสอบโค้ดอัตโนมัติ) เช่น GitLab หรือ Jenkins ทิ้งไว้โดยไม่ได้อัปเดตแพตช์
จากพฤติกรรมเน้นความสะดวกนี้ทำให้ระบบ Dev Tools กลายเป็น "ประตูหลังบ้านที่เปิดไว้" เพราะการเจาะช่องโหว่บน GitLab ช่วยให้แฮกเกอร์ลบ แก้ไข หรือดึง Source Code ทั้งองค์กรออกไปได้ทันที ยิ่งไปกว่านั้น Secret Tokens หรือ API Keys ที่เผลอใส่ค้างไว้ใน Build Script จะกลายเป็นตั๋ว VIP ผ่านทางให้แฮกเกอร์เข้าถึง Cloud Infrastructure และฝังมัลแวร์ย้อนกลับเข้าไปในแอปพลิเคชันที่คุณกำลังจะส่งให้ลูกค้าใช้งานได้โดยไม่รู้ตัว
จากโค้ดบรรทัดเดียว สู่การล่มสลายของเซิร์ฟเวอร์
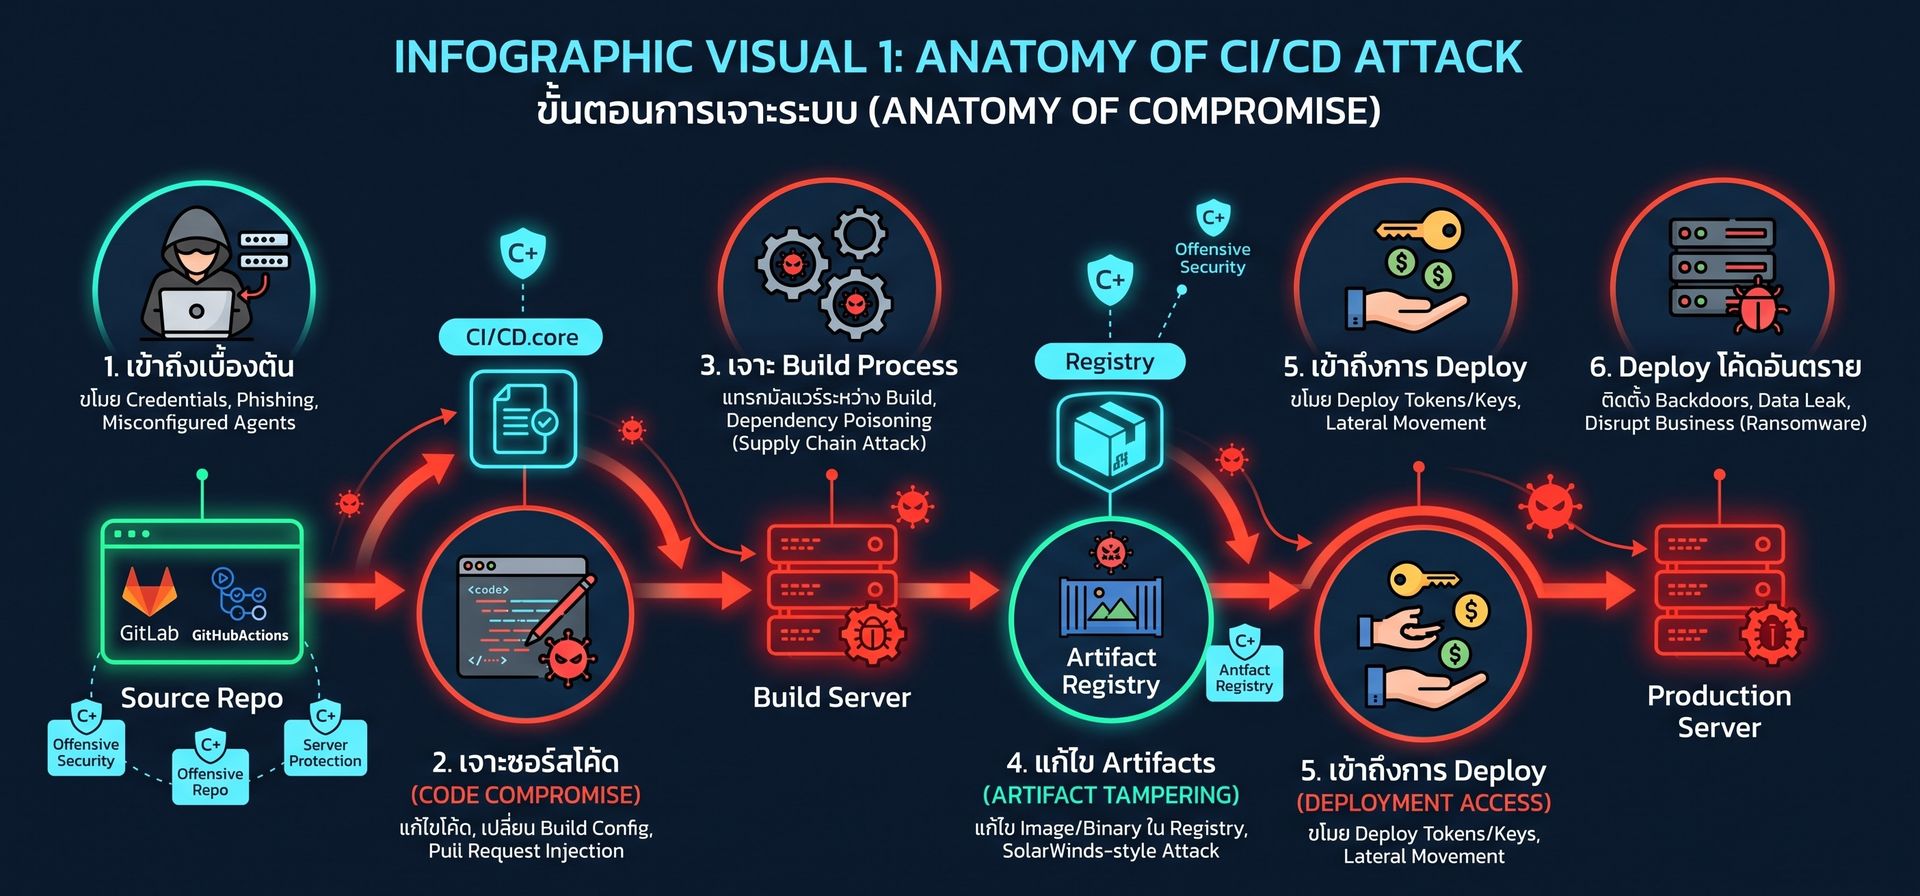
เพื่อให้เห็นภาพชัดเจนว่าภัยเงียบนี้ลุกลามได้อย่างไร ขั้นตอนนี้จะเป็นการอธิบายการโจมตีจริงเมื่อแฮกเกอร์เจาะผ่านระบบ CI/CD Pipeline
ฝังมัลแวร์ในไลบรารี แฮกเกอร์แอบส่งโค้ดอันตรายเข้าไปใน Open-source Package (เช่น LiteLLM ที่นิยมใช้เชื่อมต่อ AI)
ดึงวัตถุดิบติดไวรัส ทีมพัฒนาสั่ง Build ระบบ โดยระบบจะดึงไลบรารีดังกล่าวเข้ามาใช้งานในสายพาน Dev โดยอัตโนมัติ
ขโมย Credentials สคริปต์แฝงแอบดึง API Keys รหัสผ่าน หรือ SSH Tokens ที่ซ่อนอยู่ใน Build Script ส่งกลับไปให้แฮกเกอร์
ยึดระบบ Production แฮกเกอร์นำข้อมูลสำคัญ นั้นไปล็อกอินเข้าเซิร์ฟเวอร์หลักขององค์กร สั่งลบ เข้ารหัส หรือยึดระบบทั้งหมดทันที
การรักษาความปลอดภัยแบบดั้งเดิม vs DevSecOps (Shift-Left Security)
การรอสแกนระบบช่วงก่อน Go-Live ไม่ทันการณ์อีกต่อไปในยุคปัจจุบัน นี่คือความแตกต่างระหว่างแนวคิดดั้งเดิมกับแนวทาง DevSecOps (แนวคิดการดึงเรื่องความปลอดภัยเข้ามาตรวจตั้งแต่นับหนึ่ง)
มิติการทำงาน | การรักษาความปลอดภัยแบบดั้งเดิม (Traditional IT) | แนวทาง DevSecOps ยุคใหม่ (Shift-Left) |
ช่วงเวลาตรวจสแกน | สแกนช่วงท้ายก่อนขึ้น Production หรือปีละครั้ง | ตรวจสอบความปลอดภัยทุกขั้นตอนตั้งแต่เริ่มเขียน Code |
การจัดการความลับ (Secrets) | ฝังรหัสผ่าน/API Key ลงใน Source Code หรือ Config | ใช้ระบบ Vault และตรวจจับ Secret Leakage อัตโนมัติ |
การจัดการ Open-Source | ดึงไลบรารีภายนอกมาใช้ทันทีโดยไม่ได้ตรวจสอบ | ใช้ Software Composition Analysis (SCA) ตรวจสอบ Supply Chain |
บทบาทความรับผิดชอบ | ผลักภาระให้ฝ่าย IT Security ตามเช็ดล้างปัญหา | Developer, DevOps และ Security ร่วมมือกันตั้งแต่วันแรก |
Automated Scanner vs. Human PenTest
หลายองค์กรอาจสงสัยว่า "หากมีซอฟต์แวร์สแกนโค้ดอัตโนมัติอยู่แล้ว ทำไมยังต้องใช้คนตรวจ?"
คำตอบคือ Automated Tool มักตรวจจับได้เพียงรูปแบบโค้ดที่ผิดปกติพื้นฐาน แต่มองไม่เห็น Business Logic Flaws (ช่องโหว่เชิงตรรกะทางธุรกิจ) และมักสร้าง False Positive (การแจ้งเตือนช่องโหว่หลอก) จำนวนมากจนสร้างความสับสนให้ทีม Dev
การให้ผู้เชี่ยวชาญ (Ethical Hacker) มาทำการ Penetration Testing (Pentest) แบบ Gray Box ควบคู่กับ Vulnerability Assessment (VA) ที่มีขั้นตอน Manual Verification จึงเป็นทางเดียวที่จะคัดกรองสัญญาณหลอก และจำลองการเจาะระบบเหมือนแฮกเกอร์จริงเพื่อปิดช่องโหว่เชิงลึกได้อย่างแม่นยำ
4 Steps ที่ทีม Dev ขององค์กรต้องลงมือทำทันที
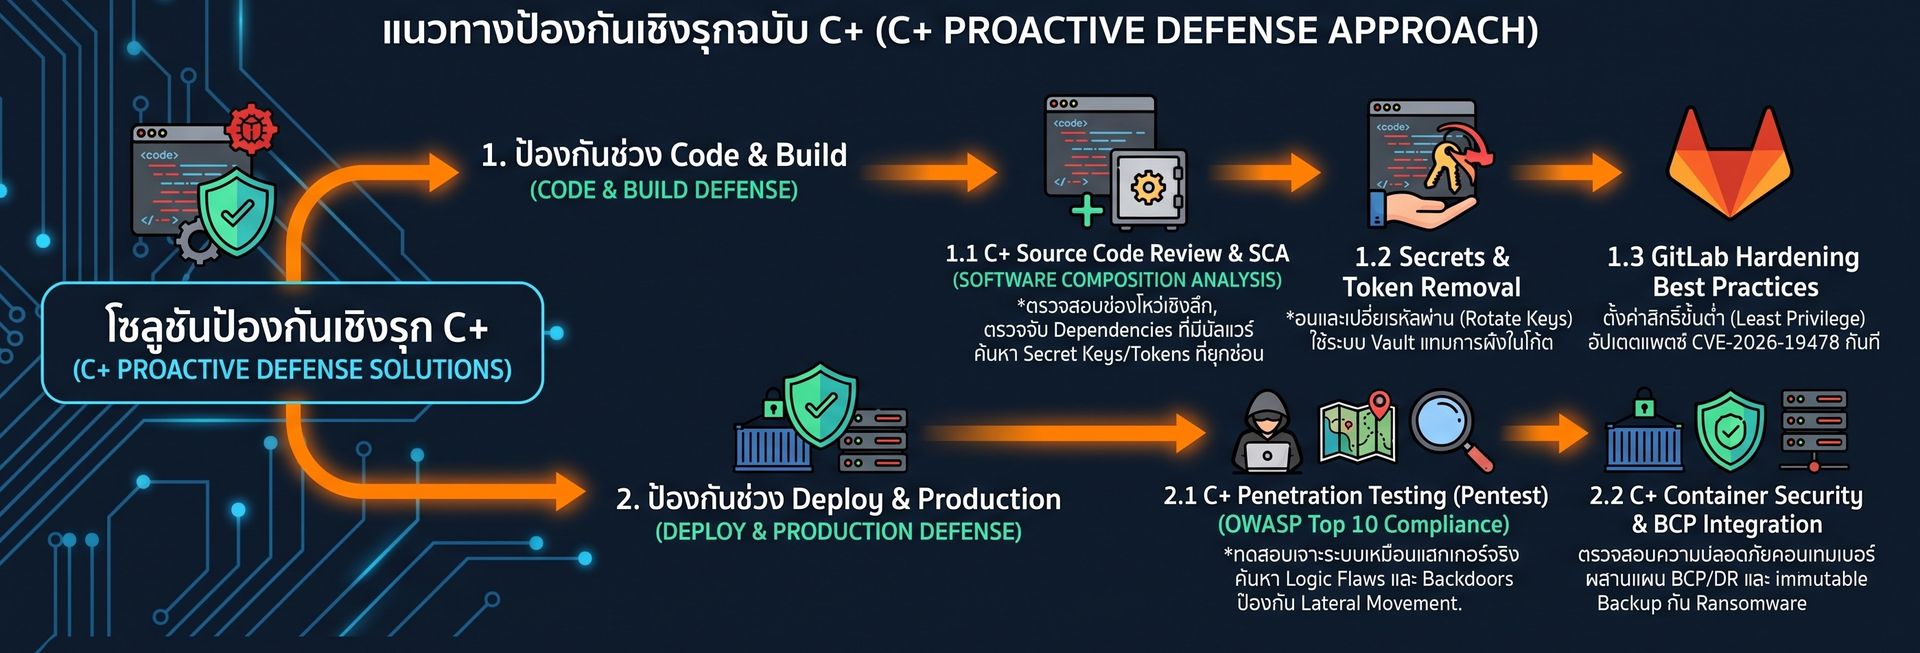
อัปเดตแพตช์ GitLab โดยด่วน หากใช้งาน Self-managed GitLab ให้รีบอัปเดตเพื่อปิดช่องโหว่ CVE-2026-19478 ป้องกันการ Execute คำสั่งสิทธิ์สูงผ่าน GraphQL
Revoke & Rotate Keys ทั้งหมด ตั้งสมมติฐานว่า Credentials ใน CI/CD อาจรั่วไหลแล้ว ให้ทำการเปลี่ยน API Keys, Cloud SSH Tokens และ Database Passwords ใหม่ทันที
สแกนหาสารประกอบ Open-Source ตรวจสอบไฟล์ requirements.txt โดยเฉพาะแพ็กเกจที่เชื่อมต่อกับ AI เพื่อป้องกันภัยจาก Shadow AI และมัลแวร์แฝง
ทำ PenTest และปรับใช้ Zero Trust: ตรวจสอบความแข็งแกร่งผ่านการทำ Source Code Review & Container PenTest พร้อมเสริมความปลอดภัยด้วยการวางระบบ Zero Trust Network Access (ZTNA) เพื่อจำกัดสิทธิ์ไม่ให้ผู้บุกรุกเคลื่อนย้ายข้ามเซิร์ฟเวอร์ได้
ยกระดับความปลอดภัยระบบ CI/CD และซอฟต์แวร์องค์กรกับ Cybernetics+
อย่ารอให้ประตูหลังบ้านถูกเปิดทิ้งไว้ Cybernetics+ พร้อมช่วยองค์กรและทีมพัฒนาซอฟต์แวร์อุดช่องโหว่ความเสี่ยงอย่างตรงจุด ด้วยบริการด้าน Offensive & Defensive Security
Penetration Testing (Pentest) ทดสอบเจาะระบบและตรวจเช็กช่องโหว่เชิงลึกตามมาตรฐาน OWASP Top 10 ทั้งแบบ Black Box และ Gray Box โดยทีมผู้เชี่ยวชาญ รายงานผลครบทั้งระดับ Executive & Technical
Vulnerability Assessment (VA) สแกนหาช่องโหว่ด้วยเครื่องมือสากล ร่วมกับการทำ Manual Verification เพื่อตัดปัญหา False Positive ให้ทีม Dev ทำงานต่อได้ทันที
การันตี ฟรี Re-test ภายใน 30 วัน ทุกบริการ VA และ Pentest ของ Cybernetics+ มาพร้อมสิทธิ์การทดสอบซ้ำฟรีภายใน 30 วัน หลังส่งมอบรายงาน เพื่อยืนยันว่าช่องโหว่ทั้งหมดถูกปิดเรียบร้อยจริง
User / Access Security (Cato SASE) ปกป้องการเข้าถึงระบบด้วย ZTNA Access, Device Posture Check และบริการ Shadow AI Control & DLP เพื่อควบคุมความปลอดภัยของผู้ใช้งาน
Server Layer Protection ปกป้อง Server, OS, Database และ Application Runtime ด้วยโซลูชัน Basic และ Advanced เพื่อความปลอดภัยระดับโครงสร้างพื้นฐาน
ปรึกษาทีมผู้เชี่ยวชาญ Cybersecurity จาก Cybernetics+ วันนี้
เพื่อประเมินความเสี่ยงระบบ CI/CD และทำการทดสอบ Pentest ปิดช่องโหว่ก่อนสาย