ถ้าคุณเคยได้ยินคำว่า Zero Trust แล้วรู้สึกว่า "เรื่องนี้ฟังดูใหญ่โตมาก คงต้องใช้เงินเยอะ และคงไม่ใช่เรื่องของธุรกิจขนาดเรา" คุณไม่ได้คิดแบบนี้คนเดียวครับ
ผมได้คุยกับเจ้าของธุรกิจ SME ไทยมาหลายราย และนั่นคือความเข้าใจผิดที่พบบ่อยที่สุด ซึ่งกำลังทำให้หลายองค์กรปล่อยให้ช่องโหว่ค้างอยู่โดยไม่รู้ตัว
ความจริงคือ Zero Trust ไม่ใช่โครงการ IT ขนาดใหญ่ที่ต้องโยนระบบเก่าทิ้งแล้วเริ่มใหม่ทั้งหมด มันคือแนวคิดที่เริ่มได้ทีละขั้น ด้วยเครื่องมือที่คุณอาจมีอยู่แล้ว และให้ผลลัพธ์ที่จับต้องได้ตั้งแต่เดือนแรก
แต่ก่อนจะไปถึงขั้นตอนการทำ ขอให้เข้าใจก่อนว่าทำไมถึงจำเป็นต้องทำ
ทำไม "Firewall" ที่มีอยู่ถึงไม่พอแล้ว?
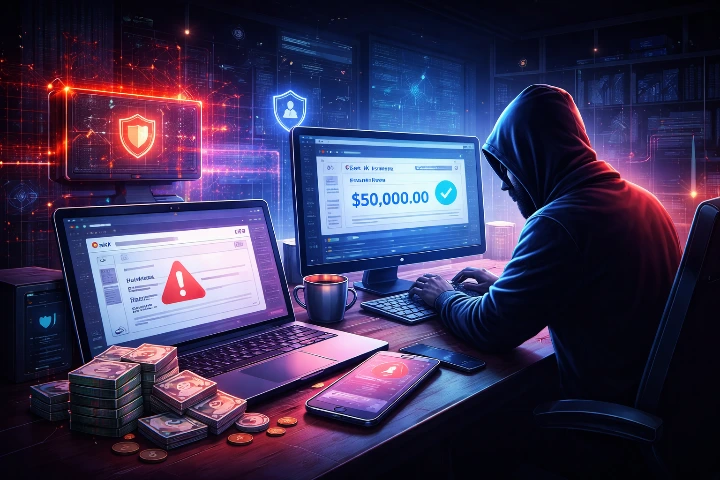
ลองจินตนาการดูครับ เช้าวันจันทร์ คุณเปิด Email แล้วเห็นแจ้งเตือนจากธนาคารว่ามีการโอนเงินออกจากบัญชีธุรกิจเมื่อคืน ตอนตีสาม คุณโทรหาธนาคารทันที พวกเขาบอกว่ามีคนเข้าถึงระบบด้วย Username และ Password ที่ "ถูกต้องสมบูรณ์ทุกอย่าง"
ไม่มีอะไรผิดปกติ ในสายตาของระบบ
ฝ่าย IT บอกว่า Firewall ไม่ได้แจ้งเตือนอะไรเลย เพราะในสายตาระบบ นี่คือ "การเข้าถึงที่ได้รับอนุญาต" ปกติทุกอย่าง เพียงแต่คนที่นั่งอยู่หลังคีย์บอร์ดนั้นไม่ใช่พนักงานของคุณ
นี่ไม่ใช่สถานการณ์สมมติครับ เป็นเหตุการณ์จริงที่เกิดขึ้นกับธุรกิจ SME ไทยมากขึ้นทุกปี และสาเหตุที่มันเกิดขึ้นได้คือระบบความปลอดภัยแบบคลาสสิคที่เรียกว่า "ปราสาทและคูเมือง" (Castle-and-Moat) ที่สร้างกำแพงไว้แน่นหนา แต่พอใครข้ามเข้ามาได้ครั้งเดียว ก็จะได้รับ "ความเชื่อใจ" จากระบบทันที และเดินลึกเข้าไปได้เรื่อยๆ โดยไม่มีอะไรหยุด
การทำงานปัจจุบัน พนักงานทำงานจากทุกที่ ข้อมูลกระจายอยู่บน Cloud สารพัด และแอปที่ใช้ทำงานมีหลายสิบตัว เส้นแบ่งระหว่าง "ข้างใน" และ "ข้างนอก" เครือข่ายขององค์กรหายไปแล้วจริงๆ Firewall ที่สร้างขึ้นเพื่อยุคเก่าจึงปกป้องอะไรได้น้อยลงมากกว่าที่คิด
Zero Trust แก้ปัญหานี้ด้วยปรัชญาที่ชัดเจน นั้นคือ "Never Trust, Always Verify" - ไม่เชื่อใครทั้งนั้น ต้องตรวจสอบทุกครั้ง
ไม่ว่าจะเป็นพนักงาน, อุปกรณ์, ระบบอัตโนมัติ หรือ AI Agent ทุกอย่างต้องพิสูจน์ตัวเองทุกครั้งที่ขอเข้าถึงทรัพยากรขององค์กร แม้จะเพิ่งผ่านการตรวจสอบไปห้านาทีก่อนก็ตาม
และนี่คือคู่มือที่จะพาคุณเริ่มต้นได้จริง ทีละขั้น ทีละเดือน โดยไม่ต้องโยนระบบเก่าทิ้ง
ความจริงข้อที่ 1 "ตัวตน" คือด่านหน้าใหม่ที่สำคัญที่สุด
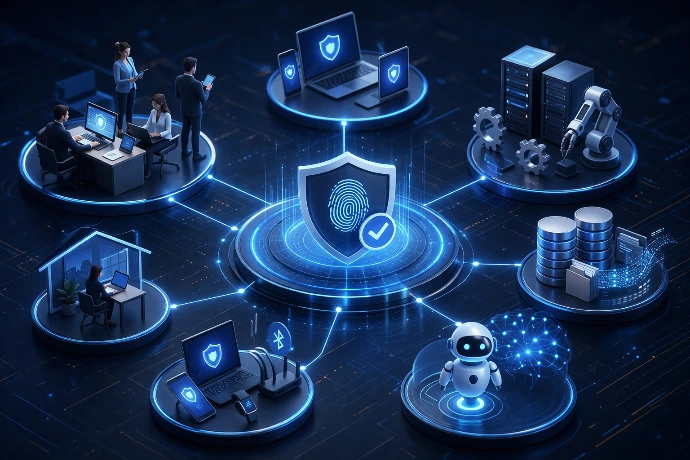
ในยุคที่เครือข่ายไร้ขอบเขต "สถานที่" ไม่ใช่เครื่องยืนยันความปลอดภัยอีกต่อไปแล้ว แต่ "ตัวตน" (Identity) ต่างหากที่กลายเป็นด่านแรกและสำคัญที่สุด
เมื่อก่อน คำถามด้านความปลอดภัยคือ "คนนี้เชื่อมต่อจากในเครือข่ายออฟฟิศไหม? ถ้าใช่ก็ผ่านได้"
คำถามที่ถูกต้องในปีนี้ คือ "คนนี้เป็นใคร? กำลังใช้อุปกรณ์อะไร? เชื่อมต่อจากที่ไหน? กำลังขอเข้าถึงอะไร? และมีสิทธิ์ทำสิ่งนี้จริงหรือเปล่า?"
"ตัวตน" ในปี 2026 ไม่ได้หมายถึงแค่คน
นี่คือสิ่งที่หลายคนมองข้ามครับ คำว่า Identity ในบริบทของ Zero Trust ครอบคลุมถึง
พนักงาน ทุกคน ทั้งในและนอกออฟฟิศ
อุปกรณ์ ทุกชิ้น ไม่ว่าจะเป็นคอมพิวเตอร์บริษัท หรือโน้ตบุ๊กส่วนตัวที่นำมาทำงาน
ระบบอัตโนมัติ เช่น โปรแกรมที่ส่ง Email หรือดึงข้อมูลจากฐานข้อมูลทุกคืน
AI Agent ที่กำลังเพิ่มขึ้นอย่างรวดเร็วในองค์กร ซึ่งมีความสามารถทำงานได้อย่างอิสระ
ทุกอย่างที่กล่าวมานั้น "เป็นตัวตน" ที่ต้องผ่านการพิสูจน์และตรวจสอบทั้งสิ้น
หลักการ Least Privilege ให้สิทธิ์น้อยที่สุดเท่าที่จำเป็น
นี่คือหัวใจของแนวคิด Identity-First Security ครับ
ลองนึกภาพว่าในโรงแรม พนักงานแม่บ้านมีกุญแจห้องพักของแขก แต่ไม่มีกุญแจห้อง Safe ของโรงแรม ส่วนผู้จัดการการเงินมีกุญแจห้อง Safe แต่ไม่มีกุญแจห้องพักทุกห้อง แต่ละคนได้รับ "กุญแจ" เฉพาะที่จำเป็นสำหรับงานของตัวเองเท่านั้น
ในองค์กรก็ควรเป็นแบบเดียวกัน
พนักงานบัญชี >> ควรเข้าถึงข้อมูลการเงินได้ แต่ไม่จำเป็นต้องเห็น Source Code ของผลิตภัณฑ์
ทีมขาย >> ควรเห็นข้อมูลลูกค้า แต่ไม่จำเป็นต้องเข้าถึงระบบ HR
ระบบส่ง Email อัตโนมัติ >> ควรดึงข้อมูลที่อยู่ Email ได้ แต่ไม่จำเป็นต้องอ่านฐานข้อมูลลูกค้าทั้งหมด
ฟังดูชัดเจนและสมเหตุสมผลมากใช่ไหมครับ? แต่ในความเป็นจริง องค์กร SME ส่วนใหญ่ยังให้สิทธิ์แบบ "เผื่อไว้ก่อน เดี๋ยวจะได้ไม่ต้องตามแก้ทีหลัง" เพราะสะดวกดีในระยะสั้น และนั่นคือช่องโหว่ขนาดใหญ่ที่รอแฮกเกอร์อยู่ การขอให้ช่วยเปิดสิทธิ์ กลายเป็นเรื่องหน้าอาย ว่าส่งเอกสารมาแต่ไม่ได้ให้สิทธิ์ในการเปิดมาด้วย สถานการณ์นี้ เรามักไม่ค่อยตรวจสอบกันต่อว่าผู้ร้องขอเป็นใครรีบๆเปิดให้จะได้จบๆ ตรงนี้หล่ะครับ ที่เป็นช่องโหว่อยู่ เราอาจจะเปิดประตูรับโจรเข้าไปแล้ว
Per-Session Verification ตรวจสอบทุกครั้ง ไม่ใช่แค่ตอนล็อกอิน
แนวคิดอีกอย่างที่สำคัญมากคือการตรวจสอบแบบ "รายเซสชัน" ไม่ใช่แค่ตอนที่พนักงานล็อกอินเข้าระบบตอนเช้าแล้วก็ปล่อยให้ทำอะไรก็ได้ตลอดวัน
ลองนึกภาพว่าคุณเข้าธนาคาร แสดงบัตรประชาชนที่เคาน์เตอร์แรก จากนั้นก็เดินเข้าไปในห้อง Vault หยิบเงินออกมาได้เลยโดยไม่ต้องโชว์บัตรอีก นั่นคือระบบเก่าครับ Zero Trust คือการที่ทุกครั้งที่คุณจะทำอะไรที่สำคัญ ระบบจะถามอีกว่า "แน่ใจแล้วหรือ? ยืนยันตัวตนอีกครั้งได้ไหม?"
มันอาจฟังดูยุ่งยาก แต่เทคโนโลยีในปัจจุบันทำให้กระบวนการนี้เกือบจะไร้รอยต่อสำหรับผู้ใช้งานทั่วไปแล้ว ขณะที่เพิ่มความปลอดภัยได้มหาศาล

ความจริงข้อที่ 2 Zero Trust ไม่ได้แปลว่าต้องทุ่มเงินล้าน
ถ้ามีเรื่องหนึ่งที่ผมอยากแก้ความเข้าใจผิดให้ได้มากที่สุดในบทความนี้ ก็คือเรื่องนี้ครับ
หลายคนพอได้ยินคำว่า Zero Trust แล้วก็นึกภาพโครงการ IT ใหญ่โตที่ต้องใช้เงินหลายสิบล้าน ต้องโยนระบบเก่าทิ้งทั้งหมด (Rip and Replace) แล้วเริ่มใหม่ตั้งแต่ต้น
ความเข้าใจแบบนั้นไม่ถูกต้องครับ และมันกำลังทำร้าย SME ไทยที่ยังไม่ได้เริ่มต้นเพราะคิดว่า "เรื่องนี้ไม่ใช่เรื่องของเรา"
Zero Trust คือ Roadmap ไม่ใช่ใบเสร็จ
คุณไม่จำเป็นต้องทำทุกอย่างพร้อมกัน และคุณไม่จำเป็นต้องซื้ออะไรใหม่ทั้งหมด เพราะองค์กรส่วนใหญ่มีเครื่องมือที่จำเป็นอยู่แล้วในมือ แค่ยังไม่ได้เปิดใช้งาน
ผมขอแบ่งจุดเริ่มต้นออกเป็นสามระดับตามงบประมาณ
ระดับ 1 เริ่มฟรีหรือใกล้ฟรี (ทำได้เลยภายในสัปดาห์นี้)
เปิด MFA (Multi-Factor Authentication) ทั่วทั้งองค์กร
ถ้าคุณใช้ Microsoft 365 หรือ Google Workspace อยู่แล้ว ฟีเจอร์นี้รวมอยู่ในแพ็กเกจที่คุณจ่ายอยู่แล้วครับ แค่ยังไม่ได้เปิด
MFA คือการที่ระบบขอยืนยันตัวตนสองชั้น เช่น รหัสผ่าน + OTP ทางมือถือ หรือ รหัสผ่าน + การแตะยืนยันในแอป Authenticator แม้ว่าแฮกเกอร์จะได้รหัสผ่านของพนักงานไป (ซึ่งเกิดขึ้นบ่อยมากจาก Phishing) เขาก็ยังไม่สามารถเข้าระบบได้โดยไม่มีมือถือของพนักงานคนนั้น
ขั้นตอนการเปิด MFA ใน Microsoft 365 สำหรับ Admin
เข้าไปที่ Microsoft Entra admin center
ไปที่ Security > Authentication methods
เปิดใช้งาน Microsoft Authenticator
บังคับใช้กับผู้ใช้ทั้งหมด
ขั้นตอนการเปิดใช้งาน 2SV (MFA) ใน Google Workspace Admin Console
เข้าสู่ระบบ Admin Console
ไปที่เมนูความปลอดภัย (Security) ที่แถบเมนูด้านซ้าย เลือก Security > Authentication > 2-Step Verification
ตั้งค่าการบังคับใช้ (Enforcement) ติ๊กถูกเพื่อให้สิทธิ์ผู้ใช้เปิดใช้งาน
เลือกวิธีการยืนยันตัวตน (Methods) เลือก Any หากต้องการความยืดหยุ่น หรือเลือก Standard (No SMS/Voice) หากต้องการความปลอดภัยสูง
กำหนดช่วงเวลาผ่อนผัน (Enrollment period) เพื่อให้พนักงานใหม่มีเวลาเข้าไปตั้งค่าเบอร์โทรหรือแอปก่อนจะโดนล็อกไม่ให้เข้าใช้งาน
ง่ายมากครับ และไม่มีค่าใช้จ่ายเพิ่มเติม
ใช้ Windows LAPS จัดการรหัสผ่าน Local Admin
นี่คือเครื่องมือฟรีจาก Microsoft ที่หลายองค์กรไม่รู้ว่ามีอยู่
ปัญหาที่พบบ่อยในองค์กรคือ คอมพิวเตอร์ทุกเครื่องใช้รหัสผ่าน Administrator เดียวกัน เพราะ IT ตั้งมาตอนติดตั้งแล้วก็ลืมเปลี่ยน ถ้าแฮกเกอร์ได้รหัสผ่านจากเครื่องหนึ่ง เขาก็สามารถใช้รหัสผ่านเดียวกันเข้าทุกเครื่องในองค์กรได้ทันที
LAPS แก้ปัญหานี้โดยสร้างรหัสผ่านแบบสุ่มและไม่ซ้ำกันให้แต่ละเครื่องโดยอัตโนมัติ และเปลี่ยนทุกช่วงเวลาที่กำหนด แฮกเกอร์ถึงได้รหัสผ่านจากเครื่องหนึ่งก็ใช้กับเครื่องอื่นไม่ได้
ตรวจสอบและเปิดใช้ TPM 2.0
คอมพิวเตอร์ที่ซื้อหลังปี 2018 เกือบทั้งหมดมีชิป TPM (Trusted Platform Module) ติดมาอยู่แล้ว ชิปนี้สร้างความปลอดภัยระดับ "ซิลิคอน" ที่มัลแวร์ทั่วไปแทรกแซงไม่ได้ เพราะมันทำงานแยกจาก OS และ RAM
ตรวจสอบง่ายๆ บน Windows ด้วยการกด Win + R พิมพ์ tpm.msc แล้วกด Enter ถ้าเห็น TPM 2.0 แสดงว่าพร้อมแล้ว
ใช้ Apple Platform SSO สำหรับจัดการรหัสผ่านของเครื่อง Mac (เทียบเท่า Windows LAPS)
โซลูชันใหม่จาก Apple ที่องค์กรส่วนใหญ่ที่ใช้ Mac มักมองข้าม ทั้งที่มีประสิทธิภาพสูงไม่แพ้ LAPS
จากเดิมนั้นคอมพิวเตอร์ Mac มักถูกตั้งรหัสผ่าน Local Admin ไว้เหมือนกันทุกเครื่องตั้งแต่ตอน Setup หากแฮกเกอร์เข้าถึงเครื่องหนึ่งได้ด้วยรหัส Admin นั้น เขาสามารถใช้รหัสเดิมเจาะเข้า Mac เครื่องอื่นๆ ในเน็ตเวิร์กเดียวกันได้ทันที ดังนั้นเราจะใช้ Platform SSO โดยการเชื่อมโยงการล็อกอินหน้าเครื่องเข้ากับบัญชีบริษัท เช่น Google Workspace โดยตรง ทำให้รหัสผ่านถูกจัดการและซิงค์ผ่านระบบส่วนกลางตลอดเวลา ทำให้รหัส Local Admin ไม่ใช่จุดอ่อนขององค์กรอีกต่อไป
ตรวจสอบและใช้งาน Secure Enclave (เทียบเท่า TPM 2.0)
Mac ทุกรุ่นที่ใช้ชิปตระกูล M (Apple Silicon) หรือรุ่นที่มี Touch ID จะมีชิปความปลอดภัยที่เรียกว่า Secure Enclave ซึ่งทำหน้าที่เหมือนกับ TPM 2.0 ทุกประการ ถ้าคุณใช้ชิปเป็นตระกูล Apple M1, M2, M3 หรือใหม่กว่า แสดงว่าเครื่องของคุณมีระบบความปลอดภัยนี้ฝังอยู่ในตัวเรียบร้อยแล้ว และจะทำงานร่วมกับ FileVault เพื่อเข้ารหัสข้อมูลทั้งดิสก์ทันทีที่คุณเปิดใช้งาน
ระดับ 2 ลงทุนน้อย ผลลัพธ์มาก (งบไม่กี่แสนบาท)
Conditional Access ให้ระบบคิดแทนคุณ
ฟีเจอร์นี้มีใน Microsoft 365 Business Premium และ Google Workspace Enterprise ช่วยให้คุณกำหนดเงื่อนไขการเข้าถึงได้ละเอียดมาก เช่น
ถ้าล็อกอินจากประเทศที่ไม่ใช่ไทย ให้บล็อกหรือขอ MFA เพิ่ม
ถ้าอุปกรณ์ไม่ผ่าน Compliance Check ให้ปฏิเสธการเข้าถึง
ถ้าล็อกอินเวลาผิดปกติ (เช่น ตีสอง) ให้แจ้งเตือน Admin ทันที
สิ่งเหล่านี้ทำงานอัตโนมัติ 24/7 โดยไม่ต้องมีคนนั่งเฝ้า
Endpoint Detection & Response (EDR)
EDR คือระบบที่คอยดูพฤติกรรมของคอมพิวเตอร์แต่ละเครื่องแบบ Real-time ถ้าเครื่องไหนเริ่มทำพฤติกรรมผิดปกติ เช่น ส่งข้อมูลออกไปในปริมาณมากผิดปกติ หรือพยายามเข้าถึงไฟล์ที่ปกติไม่เคยแตะ ระบบจะแจ้งเตือนหรือกักกันเครื่องนั้นทันที
Microsoft Defender for Business ในราคาที่ไม่สูงมากสำหรับ SME รองรับฟังก์ชันนี้ได้ดีมาก
ระดับ 3 เมื่อพร้อมก้าวต่อไป
ก้าวสู่องค์กรเต็มรูปแบบด้วย SASE และ AI Security เมื่อคุณทำสองระดับแรกได้ครบ หรือธุรกิจเริ่มขยายสาขา มีพนักงาน Work from Anywhere มากขึ้น การใช้เครื่องมือหลายตัวอาจทำให้ IT ดูแลไม่ไหว คุณก็พร้อมพิจารณาโซลูชันระดับองค์กรที่รวมทุกอย่างไว้ด้วยกัน
Cato Networks SASE (Secure Access Service Edge) รวมระบบเครือข่ายระดับโลก (SD-WAN) และความปลอดภัย (Zero Trust) ไว้ในแพลตฟอร์มเดียวบน Cloud บริหารจัดการได้จากหน้าจอเดียว ลดความยุ่งยากของ IT
AI Security สำหรับยุคใหม่ ในเมื่อภัยคุกคามในปัจจุบันวิ่งด้วยความเร็วของ AI เราจึงต้องใช้ระบบป้องกันที่ขับเคลื่อนด้วย AI เช่นกัน เพื่อช่วยตรวจจับพฤติกรรมผิดปกติและสกัดกั้น Agentic AI Attack ที่หลุดรอดจากระบบแบบเดิมๆ ได้ทันที
ความจริงข้อที่ 3 ภัยคุกคามปี 2026 ฉลาดกว่า เร็วกว่า และโหดกว่าที่คุณคิด
ถ้าคุณยังนึกภาพแฮกเกอร์เป็นคนนั่งพิมพ์โค้ดในห้องมืดๆ ขณะดื่มกาแฟ ภาพนั้นล้าสมัยไปหลายปีแล้วครับ
วันนี้แฮกเกอร์ใช้ AI เป็นอาวุธ ทำให้ทุกอย่างเร็วและแม่นยำในระดับที่มนุษย์ฝ่ายรับมือได้ยากมาก เรามาดูภัยคุกคามที่น่ากังวลที่สุดในปี 2026:

Deepfake Phishing: ไม่ใช่แค่ Email ปลอมอีกต่อไป
Phishing แบบเก่าคือ Email หลอกลวงที่บอกว่า "บัญชีของคุณถูกระงับ กรุณาคลิกที่นี่" คนส่วนใหญ่เริ่มรู้ทันแล้ว
แต่ Deepfake Phishing ในปี 2026 เป็นอีกระดับหนึ่ง มันอาจเป็น
วิดีโอคอลจาก "CEO" ที่สั่งให้โอนเงินด่วน ซึ่งจริงๆ แล้วเป็นวิดีโอที่ AI สร้างขึ้น
เสียงโทรศัพท์จาก "ผู้จัดการ" ที่ขอข้อมูล Login ฉุกเฉิน ซึ่งเป็นเสียง Cloned ด้วย AI
ข้อความ LINE ที่ดูเหมือนมาจากคนในองค์กรจริงๆ พร้อม Context และรูปแบบการพูดที่ตรงกันทุกอย่าง
มีกรณีจริงที่บริษัทในฮ่องกงถูกหลอกให้โอนเงิน 200 ล้านบาทผ่านวิดีโอคอล Deepfake ที่พนักงานคิดว่ากำลังคุยกับ CFO ของบริษัทอยู่
Ransomware 3.0 Triple Extortion
ยุคแรกของ Ransomware เรียบง่ายมาก แค่เข้าไปล็อกไฟล์ในเครื่องแล้วขอเงิน ถ้าไม่จ่ายก็เสียข้อมูล
ยุคที่สองเพิ่ม "การขู่เปิดเผยข้อมูล" เข้ามา ไม่จ่ายปุ๊บ ข้อมูลลูกค้าและข้อมูลธุรกิจจะถูกเปิดเผยสู่สาธารณะ
Ransomware 3.0 ที่กำลังระบาดในปี 2026 มาพร้อมชั้นที่สามคือ การโจมตี DDoS ถล่มระบบซ้ำเติมในเวลาเดียวกัน ทำให้ธุรกิจหยุดชะงักจนกว่าจะยอมจ่าย
ลองคิดดูครับ ถ้าธุรกิจของคุณหยุดชะงักแค่วันเดียว คุณจะเสียหายเท่าไหร่? ถ้าข้อมูลลูกค้าของคุณถูกเปิดเผย ลูกค้าจะยังเชื่อใจคุณอยู่ไหม? ค่าไถ่ที่แฮกเกอร์เรียกร้องมักน้อยกว่าความเสียหายจริงที่เกิดขึ้น นั่นคือเหตุผลที่หลายองค์กรเลือกจ่าย
Agentic AI Attack ภัยคุกคามที่หลายคนยังไม่รู้จัก
นี่คือสิ่งที่ผมอยากเน้นเป็นพิเศษครับ เพราะมันใหม่มากและหลายคนยังไม่เข้าใจว่ามันคืออะไร
AI Agent คือระบบ AI ที่ทำงานได้อย่างอิสระ มีความจำ มีเป้าหมาย และสามารถเรียกใช้เครื่องมือภายนอก (Tool Calls) เพื่อทำงานให้สำเร็จ เช่น ค้นหาข้อมูลบนเว็บ ส่ง Email สร้างเอกสาร หรือแม้แต่เขียนและรันโค้ด
ในองค์กรหลายแห่งเริ่มมีการใช้ AI Agent ทำงานแทนมนุษย์ในกระบวนการต่างๆ ซึ่งดีมาก แต่ก็สร้างพื้นผิวการโจมตีใหม่ขึ้นมาด้วย
แฮกเกอร์อาจฝังโค้ดอันตรายไว้ใน Library สาธารณะที่ AI Agent ดึงมาใช้งาน เมื่อ AI ดึงโค้ดนั้นมา มันก็อาจถูก "วางยา" ให้เพิกเฉยต่อนโยบายความปลอดภัยและทำสิ่งที่ไม่ควรทำโดยที่ไม่มีมนุษย์รู้ตัว กระบวนการโจมตีแบบนี้เรียกว่า Prompt Injection และ Supply Chain Attack
ระบบป้องกันรุ่นใหม่จึงต้องตรวจสอบทั้ง "AI กำลังจะทำอะไร?" (Tool Call Policy) และ "ข้อมูลที่ส่งกลับมาถูกปนเปื้อนหรือเปล่า?" (Tool Message Policy) การดูแค่ Traffic ขาเข้าอย่างเดียวไม่พอแล้ว
AI-Driven SOC ต้องสู้ด้วยความเร็วเท่ากัน
เมื่อผู้โจมตีใช้ AI ทำงานด้วยความเร็วระดับเครื่องจักร ระบบป้องกันที่ใช้มนุษย์เป็นหลักก็ตามไม่ทัน
ลองนึกภาพว่าแฮกเกอร์ AI สามารถทดสอบช่องโหว่ได้หลักหมื่นครั้งต่อวินาที ในขณะที่ Security Analyst มนุษย์ต้องนอน ต้องกินข้าว และวิเคราะห์ได้แค่ทีละเหตุการณ์ นั่นคือสาเหตุที่องค์กรสมัยใหม่ต้องมี AI-Driven SOC หรือศูนย์ปฏิบัติการความปลอดภัยที่ขับเคลื่อนด้วย AI ซึ่งสามารถตรวจจับและระงับเหตุได้ทันทีในเวลาจริง
ความจริงข้อที่ 4 รู้จักช่องว่างของคุณก่อนจะปิดมันได้
หนึ่งในคำถามที่ผมได้ยินบ่อยที่สุดจากผู้บริหารคือ "เราทำ Security ไปแล้วนี่ ทำไมยังต้องกังวลอีก?"
แล้วพอถามต่อว่าทำอะไรไปบ้าง คำตอบที่ได้มักจะเป็น "เราทำ VA Scan ทุกปีนะ"
ซึ่งดีมากครับ แต่ VA Scan กับ Pentest ไม่ใช่สิ่งเดียวกัน และความแตกต่างนี้สำคัญมากในการตัดสินใจจัดสรรงบประมาณ
VA Scan vs Pentest ต้องรู้ว่าซื้ออะไร
VA Scan | Pentest | |
คำนิยาม | สแกนหาช่องโหว่ที่รู้จักแล้วจากฐานข้อมูล | จำลองการโจมตีจริงของแฮกเกอร์ครบทุกขั้นตอน |
เปรียบเหมือน | ตรวจสุขภาพประจำปี วัดความดัน เจาะเลือด | ทดสอบ Stress Test หัวใจด้วยการวิ่งจริง |
ตอบคำถามว่า | "มีหน้าต่างเปิดทิ้งไว้บ้านไหม?" | "โจรจะปีนเข้าถึงตู้เซฟได้อย่างไรจริงๆ?" |
มุมมอง | มองจากภายใน เน้น Security Hygiene | มองจากภายนอกในมุมแฮกเกอร์ เน้น Business Impact |
ผลลัพธ์ | รายการช่องโหว่พร้อม CVSS Score | เส้นทางโจมตีจริงที่แฮกเกอร์จะใช้ |
ความถี่แนะนำ | รายไตรมาสหรือรายปี | เมื่อมีการเปลี่ยนแปลงระบบสำคัญ |
Trust Gap vs Attack Path สองแนวคิดที่ต้องเข้าใจให้ออก
เพื่อให้เห็นภาพชัดขึ้น ผมขอแบ่งช่องโหว่ออกเป็นสองประเภท
Trust Gap (ช่องว่างแห่งความเชื่อใจ) คือจุดอ่อนที่เกิดจากนโยบายหรือการตั้งค่าที่ผิดพลาด เช่น พนักงานที่ลาออกไปแล้วยังมี Account ที่ Active อยู่, ระบบที่ตั้งรหัสผ่าน Default ไม่เคยเปลี่ยน, หรือสิทธิ์การเข้าถึงที่กว้างเกินความจำเป็น
Attack Path (เส้นทางการโจมตี) คือลำดับขั้นตอนจริงที่แฮกเกอร์จะเชื่อมจุดอ่อนต่างๆ เข้าหากันเพื่อเข้าถึงข้อมูลสำคัญ เช่น เริ่มจาก Phishing พนักงานคนหนึ่ง → ใช้รหัสผ่านที่ได้มาเข้า VPN → ค้นหาบัญชี Admin ที่ใช้รหัสผ่านเดียวกัน → เข้าถึงฐานข้อมูลลูกค้า
การทำเพียง VA Scan อย่างเดียวอาจพบ Trust Gap ได้ แต่ไม่เห็น Attack Path แฮกเกอร์สนใจ Attack Path ครับ เขาไม่สนว่าคุณมีช่องโหว่กี่จุด เขาสนว่าเขาจะเชื่อมช่องโหว่เหล่านั้นเพื่อเข้าถึงสิ่งที่ต้องการได้ไหม
องค์กรที่ฉลาดจะทำทั้งสองอย่าง VA Scan สม่ำเสมอเพื่อรักษา Security Hygiene และ Pentest เป็นระยะเพื่อพิสูจน์ว่าถึงมีช่องโหว่อยู่ แต่แฮกเกอร์ก็เอาไปใช้ประโยชน์ได้จริงหรือเปล่า
ความจริงข้อที่ 5 กฎหมายไทยเริ่มมีฟัน ไม่ใช่แค่มีกฎ
นี่อาจเป็นข้อที่สำคัญที่สุดสำหรับเจ้าของธุรกิจครับ เพราะมันเกี่ยวกับตัวเลขที่จับต้องได้
PDPA ไม่ใช่แค่กฎที่ต้องทำตาม แต่คือความเสี่ยงทางการเงิน
เมื่อสิงหาคม 2568 ที่ผ่านมา มีองค์กรถูกปรับโทษสูงถึง 21.5 ล้านบาท จากการละเมิด PDPA ตัวเลขนี้ไม่ใช่แค่ค่าปรับที่จ่ายให้รัฐ แต่ยังรวมถึงค่าดำเนินคดี ค่าจ้างที่ปรึกษาทางกฎหมาย และต้นทุนการจัดการวิกฤตชื่อเสียง
สำหรับ SME ที่มีรายได้ต่อปีไม่กี่สิบล้าน ค่าปรับ 21.5 ล้านอาจหมายถึงการปิดกิจการ
PDPA กำหนดให้องค์กรต้อง:
มีมาตรการรักษาความปลอดภัยที่เหมาะสมสำหรับข้อมูลส่วนบุคคล
แจ้งเหตุการณ์ข้อมูลรั่วไหลภายใน 72 ชั่วโมง
สามารถพิสูจน์ได้ว่ามีกระบวนการและนโยบายที่เป็นลายลักษณ์อักษร
Zero Trust ช่วยตอบสนองทุกข้อเหล่านี้โดยตรง เพราะมันสร้าง Audit Trail ที่ชัดเจนว่าใครเข้าถึงข้อมูลอะไร เมื่อไหร่ และจากที่ไหน
มาตรฐาน สกมช. สัญญาณที่ชัดเจนของทิศทางกฎหมาย
เมื่อกุมภาพันธ์ 2569 สกมช. (สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ) ได้ประกาศแนวปฏิบัติ Zero Trust อย่างเป็นทางการ สำหรับทั้งหน่วยงานภาครัฐและโครงสร้างพื้นฐานสำคัญ
นี่คือสัญญาณครับว่าในอนาคตอันใกล้ Zero Trust จะกลายเป็นมาตรฐานขั้นต่ำที่กฎหมายกำหนด ไม่ใช่ทางเลือกที่มีหรือไม่มีก็ได้ องค์กรที่เริ่มวันนี้จะได้เปรียบองค์กรที่รอให้กฎหมายบังคับก่อนค่อยทำ
Cyber Resilience เป้าหมายจริงที่ต้องไปให้ถึง
ผมอยากให้ทุกคนเข้าใจแนวคิดนี้ครับ เพราะมันเปลี่ยนวิธีคิดได้มาก
"ความปลอดภัย 100%" ไม่มีอยู่จริง ทุกองค์กร ไม่ว่าจะใหญ่แค่ไหน มีโอกาสถูกโจมตีสำเร็จได้เสมอ สิ่งที่แตกต่างกันคือ เมื่อถูกโจมตี องค์กรนั้นจะ "ล้มแล้วลุกได้เร็วแค่ไหน?"
Cyber Resilience คือความสามารถในการ:
ตรวจจับ ความผิดปกติได้เร็ว
ตอบสนอง และจำกัดความเสียหายได้ทันท่วงที
ฟื้นตัว และกลับมาดำเนินธุรกิจได้ในเวลาที่สั้นที่สุด
Zero Trust ช่วยทั้งสามด้านนี้โดยตรง เพราะมันลดขนาดของ "รัศมีผลกระทบ" (Blast Radius) ถ้าเกิดเหตุขึ้นจริง แทนที่แฮกเกอร์จะเข้าไปได้แล้วเข้าถึงทุกอย่าง เขาจะติดอยู่แค่ในส่วนเล็กๆ ที่เขาเจาะเข้ามาได้ ระบบที่เหลือยังทำงานได้ตามปกติ
Roadmap สำหรับ SME ไทย เราเริ่มจากตรงไหน ทำอะไรก่อน?
ผมรู้ว่าหลังจากอ่านมาถึงตรงนี้ คุณอาจรู้สึกว่า "มีอะไรต้องทำเยอะมาก แล้วจะเริ่มจากไหนดี?"
นี่คือ Roadmap ง่ายๆ ที่ผมแนะนำสำหรับ SME ไทยครับ โดยจัดลำดับตามความสำคัญและความคุ้มค่า
เดือนที่ 1 "มองให้เห็นก่อน" - Visibility
ก่อนจะแก้ปัญหาได้ ต้องรู้ก่อนว่าปัญหาอยู่ที่ไหน
สำรวจว่าใครในองค์กรใช้เครื่องมือ AI อะไรบ้าง ทั้งที่ได้รับอนุมัติและไม่ได้รับอนุมัติ
ตรวจสอบว่ามี Account ของพนักงานที่ลาออกไปแล้วแต่ยังไม่ได้ปิดหรือเปล่า
ทำ Inventory ข้อมูลสำคัญว่าอยู่ที่ไหนบ้าง ใครเข้าถึงได้บ้าง
ขั้นตอนนี้ไม่ต้องใช้เงิน แค่เวลาและความตั้งใจ
เดือนที่ 2–3 "ปิดประตูหลัก" - Identity & Access
เปิด MFA ให้ครบทุก Account โดยเฉพาะ Email และระบบสำคัญ
ทบทวนและตัดสิทธิ์ที่ไม่จำเป็นออก
ปิด Account ของพนักงานที่ไม่ได้อยู่แล้ว
เริ่มใช้ LAPS สำหรับรหัสผ่าน Admin
เดือนที่ 4–6 "ดูแลอุปกรณ์" - Device Health
ตรวจสอบว่าทุกเครื่องมี Software Update และ Patch ล่าสุด
เปิดใช้งาน TPM 2.0 และ Secure Boot
กำหนดนโยบาย BYOD ที่ชัดเจนสำหรับอุปกรณ์ส่วนตัวที่ใช้ทำงาน
เดือนที่ 7–12 "ยกระดับการป้องกัน" — Advanced Controls
พิจารณา Conditional Access และ EDR
ทำ Security Assessment อย่างจริงจัง เพื่อดูว่ายังมีช่องโหว่อะไรที่ต้องแก้
วางแผนขยายสู่โซลูชันระดับองค์กรตามความพร้อม
บทสรุป
Zero Trust ไม่ใช่ "ผลิตภัณฑ์" ที่คุณจะเดินไปซื้อแล้วติดตั้งให้จบได้ในวันเดียว มันคือ "การเดินทางเชิงกลยุทธ์" ที่ต้องอาศัยการปรับเปลี่ยนทั้งนโยบาย เทคโนโลยี และวัฒนธรรมองค์กรอย่างต่อเนื่อง
แต่การเดินทางไกลแค่ไหนก็ต้องเริ่มจากก้าวแรก
ในโลกที่ภัยคุกคามวิ่งด้วยความเร็ว AI ในโลกที่กฎหมายเริ่มมีฟัน และในโลกที่ข้อมูลลูกค้าของคุณคือทรัพย์สินที่ล้ำค่าที่สุด การรอให้ถูกโจมตีก่อนแล้วค่อยตื่นตัวไม่ใช่ทางเลือกที่ดีอีกต่อไปแล้ว
คำถามที่ผมอยากฝากให้คุณกลับไปถามตัวเองวันนี้คือ:
"ถ้าแฮกเกอร์แฝงตัวอยู่ในเครือข่ายของคุณอยู่แล้วในขณะนี้ - ซึ่งมีโอกาสเป็นไปได้สูงกว่าที่คิด - พวกเขาต้องใช้เวลาอีกกี่นาทีถึงจะเข้าถึง Email ของ CEO ได้?"
ถ้าคุณตอบไม่ได้ หรือคำตอบทำให้ไม่สบายใจ นั่นคือสัญญาณที่ดีมากครับ มันหมายความว่าคุณเริ่มถามคำถามที่ถูกต้องแล้ว
และขั้นตอนต่อไปคือการหาคำตอบ - ก่อนที่แฮกเกอร์จะเป็นคนบอกคุณ
พร้อมประเมินความเสี่ยงขององค์กรคุณหรือยัง?
ถ้าคุณอ่านบทความนี้แล้วอยากรู้ว่าองค์กรของคุณอยู่จุดไหน มีช่องโหว่อะไรที่ต้องรีบจัดการ และควรเริ่มจากตรงไหนก่อน
ทีมผู้เชี่ยวชาญของเราให้บริการ AI Security Assessment โดยไม่มีค่าใช้จ่าย ใช้เวลาเพียง 30 นาที เพื่อให้คุณเห็นภาพรวมที่ชัดเจนก่อนตัดสินใจลงทุน
✅ ประเมิน Shadow AI ที่มีอยู่ในองค์กรวันนี้
✅ วิเคราะห์ช่องโหว่ที่เกิดจาก AI Agent และ Tool Calls
✅ รับคำแนะนำเบื้องต้นในการวางโครงข่าย SASE (เช่น Cato Networks) เพื่อลดความซับซ้อนของระบบเดิม
✅ ออกแบบ Roadmap การนำ Zero Trust ไปใช้งานจริงให้เหมาะกับองค์กรของคุณ
นัดหมายพูดคุยกับผู้เชี่ยวชาญ - เพราะความปลอดภัยในระยะยาวเริ่มต้นจากการตัดสินใจวันนี้