ในยุคที่กระแส Artificial Intelligence (AI) หรือ Generative AI กำลังถาโถมเข้ามาเปลี่ยนแปลงโลกการทำงาน องค์กรต่างๆ ต่างเร่งปรับตัวนำเทคโนโลยีนี้มาใช้เพื่อเพิ่มประสิทธิภาพและสร้างความได้เปรียบทางการแข่งขัน แต่ในขณะที่ผู้บริหารกำลังมองหาโอกาสจาก AI เบื้องหลังความรวดเร็วในการทำงานของพนักงาน อาจมีภัยเงียบที่กำลังกัดกร่อนความมั่นคงปลอดภัยขององค์กรคุณอยู่โดยที่คุณไม่รู้ตัว ภัยนั้นคือสิ่งที่เราเรียกว่า "Shadow AI"
รายงานล่าสุดปี 2025 จาก KPMG เผยตัวเลขที่น่าตกใจว่า พนักงานกว่า 58% ยอมรับว่าใช้ AI ช่วยทำงานโดยที่องค์กรไม่ได้รับรู้ และในจำนวนนั้นมีความเสี่ยงสูงที่จะนำข้อมูลภายในไปประมวลผลบน Public Cloud สิ่งนี้สะท้อนให้เห็นว่า Shadow AI ไม่ใช่เรื่องไกลตัว แต่เป็นระเบิดเวลาที่ซ่อนอยู่ในทุกแผนก ตั้งแต่ฝ่ายการตลาดไปจนถึงทีมนักพัฒนาซอฟต์แวร์
ทำความเข้าใจว่า Shadow AI น่ากลัวกว่า Shadow IT อย่างไร
หากท่านคุ้นเคยกับคำว่า Shadow IT ซึ่งหมายถึงการที่พนักงานแอบใช้อุปกรณ์หรือ ซอฟต์แวร์อย่าง Dropbox หรือ Line ในงานโดยไม่ได้รับอนุญาต Shadow AI คือ วิวัฒนาการขั้นกว่าที่อันตรายยิ่งกว่าเดิม
หากท่านคุ้นเคยกับคำว่า Shadow IT ซึ่งหมายถึงการที่พนักงานแอบใช้อุปกรณ์หรือซอฟต์แวร์อย่าง Dropbox หรือ Line ในงานโดยไม่ได้รับอนุญาต Shadow AI คือวิวัฒนาการขั้นกว่าที่อันตรายยิ่งกว่าเดิม
ความแตกต่างที่สำคัญคือ "การเรียนรู้ของข้อมูล" ในขณะที่ Shadow IT คือการฝากข้อมูลไว้เฉยๆ แต่ Shadow AI คือการป้อนข้อมูลให้ระบบอื่น "เรียนรู้" เมื่อพนักงานคัดลอก (Copy-Paste) แผนกลยุทธ์ หรือ Source Code ของบริษัทลงในช่องแชทของ AI สาธารณะ ข้อมูลเหล่านั้นอาจถูกนำไปใช้ เทรนโมเดล (Model Training) ทำให้ความลับทางการค้าของท่าน อาจกลายเป็น "คำตอบสาธารณะ" ที่คู่แข่งสามารถเข้าถึงได้ในอนาคต
ความเสี่ยงทางกฎหมายเมื่อความลับรั่วไหลสู่สาธารณะ
ลองจินตนาการดูว่า หากพนักงานฝ่าย HR นำข้อมูลเงินเดือนพนักงานไปให้ AI ช่วยวิเคราะห์ หรือฝ่ายขายนำข้อมูลส่วนตัวลูกค้าไปให้ AI ช่วยร่างอีเมล การกระทำเหล่านี้ไม่เพียงแต่เสี่ยงต่อการทำข้อมูลรั่วไหลสู่ภายนอกเท่านั้น แต่ยังเป็นการละเมิด พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล หรือ PDPA อย่างร้ายแรง
“สิ่งที่องค์กรต้องการไม่ใช่การปิดกั้น แต่คือ การกำกับดูแล (Governance) ที่ชาญฉลาด”
กลยุทธ์ 4 มิติเพื่อการบริหารจัดการ Shadow AI อย่างยั่งยืน
เพื่อให้องค์กรในแวดวง AI Security Thailand สามารถอยู่ร่วมกับเทคโนโลยีได้อย่างปลอดภัย ผู้บริหารจำเป็นต้องวางกลยุทธ์ที่ครอบคลุมทั้ง 4 ด้าน ดังนี้
1. มาตรการเชิงองค์กร (Organizational Measures)
ต้องเริ่มจากการสร้างกฎที่ปฏิบัติได้จริง องค์กรควรกำหนด AI Acceptable Use Policy ที่ชัดเจน ระบุว่าข้อมูลประเภทใดบ้างที่ "ห้าม" ป้อนเข้า AI โดยเด็ดขาด (เช่น ข้อมูล PII, รหัสผ่าน, ความลับทางการค้า) และเครื่องมือตัวใดบ้างที่องค์กร "อนุญาต" ให้ใช้งานได้ เพื่อลดความสับสนของพนักงาน
2. มาตรการเชิงบุคคล (People Measures)
เทคโนโลยีที่ดีที่สุดก็ป้องกันไม่ได้หากพนักงานขาดความตระหนักรู้ องค์กรต้องเปลี่ยนพนักงานจากจุดอ่อนให้เป็น Human Firewall ผ่านการฝึกอบรมให้เข้าใจว่า AI ทำงานอย่างไร ข้อมูลที่พิมพ์ลงไปเดินทางไปที่ไหน และสร้างวัฒนธรรมการตรวจสอบความถูกต้องของข้อมูล (Verify before Trust) เพื่อป้องกันความผิดพลาดจาก AI Hallucination
3. มาตรการเชิงกายภาพ (Physical Measures)
สำหรับการทำงานที่มีความเสี่ยงสูง หรือแผนกที่ดูแลข้อมูลความลับสุดยอด ควรมีการกำหนดโซนการทำงานเฉพาะ หรือใช้เครื่องคอมพิวเตอร์ที่แยกออกจากเครือข่ายปกติ (Secure Workstation) หากจำเป็นต้องใช้ AI ประมวลผลข้อมูลสำคัญ เพื่อจำกัดวงความเสียหายหากเกิดข้อผิดพลาด
4. มาตรการเชิงดิจิทัล (Digital Measures)
นี่คือหัวใจสำคัญของการบังคับใช้นโยบาย องค์กรควรพิจารณาโซลูชันประเภท AI-SPM (AI Security Posture Management) ที่มีความสามารถเหนือกว่า Firewall ทั่วไป
มองเห็นทุกการใช้งาน (Deep Visibility) ระบบต้องสามารถระบุได้ทันทีว่าใครกำลังใช้แอป AI ตัวไหน แม้จะเป็นแอปใหม่ที่เพิ่งเกิด
ควบคุมได้ลึกกว่าการบล็อก (Granular Control) เทคโนโลยีสมัยใหม่ช่วยให้ท่าน "อนุญาต" ให้พนักงานใช้ ChatGPT หาข้อมูลทั่วไปได้ แต่ "บล็อก" เฉพาะตอนที่พนักงานพยายามจะวาง (Paste) ข้อมูลความลับ หรืออัปโหลดไฟล์เอกสารสำคัญ
ป้องกันข้อมูลรั่วไหลแบบเรียลไทม์ (DLP) ระบบควรสามารถตรวจสอบเนื้อหาข้อความก่อนถูกส่งออกไป และแจ้งเตือนทันทีหากพบข้อมูลที่เสี่ยงต่อการละเมิด PDPA
การรับมือกับ Shadow AI ไม่สามารถทำได้ด้วยการออกคำสั่งให้ฝ่ายไอทีไป "ไล่จับผิด" หรือ "ไล่บล็อก" เพียงลำพัง เพราะนั่นเท่ากับท่านกำลังตัดแขนขาตัวเองในการแข่งขันทางธุรกิจ ผู้บริหารระดับสูง (C-Level) จำเป็นต้องเป็นผู้ "กดปุ่มไฟเขียว" และลงมาขับเคลื่อนเรื่องนี้ร่วมกับทีมงาน เพื่อเปลี่ยนความเสี่ยงให้เป็นพลังขับเคลื่อนองค์กร ผ่าน 3 ขั้นตอนสำคัญ
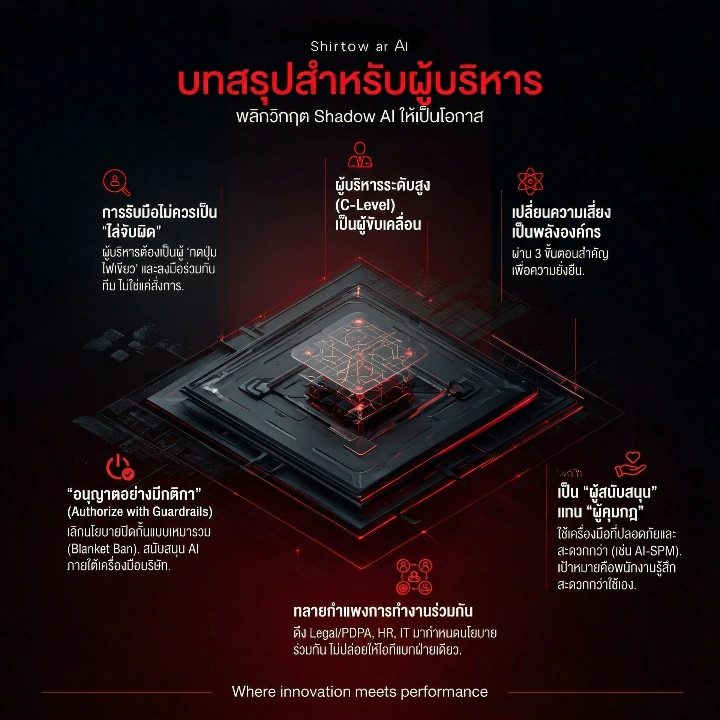
เป็นผู้นำในการ "อนุญาตอย่างมีกติกา" (Authorize with Guardrails) เลิกนโยบายปิดกั้นแบบเหมารวม (Blanket Ban) ท่านต้องแสดงวิสัยทัศน์ให้ชัดเจนว่า "องค์กรสนับสนุนให้ใช้ AI" แต่ต้องอยู่ภายใต้เครื่องมือที่บริษัทจัดหาให้เท่านั้น การอนุมัติงบประมาณเพื่อลงทุนในแพลตฟอร์มที่ปลอดภัย คือการส่งสัญญาณว่าท่านเอาจริงเอาจังกับการสร้างนวัตกรรมที่ยั่งยืน ทลายกำแพงการทำงาน (Orchestrate Collaboration) Shadow AI เกี่ยวพันกับกฎหมาย ข้อมูล และคน ท่านต้องดึงฝ่ายกฎหมาย (Legal/PDPA), ฝ่ายบุคคล (HR), และฝ่ายไอที (IT) ให้มานั่งโต๊ะเดียวกันเพื่อกำหนดนโยบาย ไม่ใช่ปล่อยให้ไอทีแบกรับความรับผิดชอบฝ่ายเดียว เปลี่ยนบทบาทจาก "ผู้คุมกฎ" เป็น "ผู้สนับสนุน" (From Gatekeeper to Enabler) สั่งการให้ทีมไอทีมองหาเครื่องมือที่ช่วยให้พนักงานทำงานง่ายขึ้นแต่ปลอดภัยขึ้น (เช่น AI-SPM) เป้าหมายคือการทำให้พนักงานรู้สึกว่า "ใช้ของบริษัท ปลอดภัยและสะดวกกว่าแอบใช้เอง" นี่คือชัยชนะที่แท้จริงของการบริหารจัดการ Shadow AIWhere innovation meets performance
เริ่มต้นก้าวแรกอย่างมั่นใจไปกับ Cybernetics+
หากท่านพร้อมที่จะ "ไฟเขียว" นโยบายความปลอดภัย AI แต่ยังต้องการทีมงานมืออาชีพเข้ามาช่วยวางแผนและลงมือทำ Cybernetics+ พร้อมเป็นพันธมิตรเชิงกลยุทธ์ (Strategic Partner) ที่ดูแลท่านแบบครบวงจร ตั้งแต่การเป็นตัวกลางเชื่อมประสานระหว่างผู้บริหารและฝ่ายเทคนิคเพื่อวางกลยุทธ์ AI Governance ที่ใช้งานได้จริงการตรวจสอบช่องโหว่เชิงรุก (VA/Pentest) ไปจนถึงการติดตั้งระบบ SASE และ AI-SPM เพื่อการมองเห็นและควบคุมความเสี่ยงแบบ Real-time ควบคู่กับการจัด Awareness Training เพื่อเปลี่ยนพนักงานให้เป็นแนวร่วมที่เข้มแข็ง อย่าปล่อยให้ฝ่ายไอทีของท่านต้องสู้เพียงลำพัง ติดต่อทีมงานผู้เชี่ยวชาญของเราวันนี้ เพื่อเปลี่ยน Shadow AI ให้เป็นความได้เปรียบทางธุรกิจของท่านอย่างแท้จริง