สรุปประเด็นสำคัญ: รู้ให้รอด! แกะรอย Know to Survive – Cybersecurity Readiness 2026
งานสัมมนาออนไลน์ "Know to Survive : Cybersecurity Readiness 2026" ซึ่งจัดขึ้นเมื่อวันที่ 29 พฤศจิกายน 2025 ได้เสร็จสิ้นลงด้วยความสำเร็จ โดยมีผู้บริหารและทีม IT จากหลากหลายองค์กรเข้าร่วมรับฟังแนวทางปฏิบัติเพื่อเสริมเกราะป้องกันธุรกิจให้พร้อมรับมือภัยคุกคามในปี 2026
คุณสหทัศน์ โชติวงศ์ (Chief Intelligence Officer, Cybernetics Plus Co., Ltd.) ได้เน้นย้ำว่า ในปีหน้า ภัยไซเบอร์จะมีความซับซ้อนยิ่งขึ้น โดยเฉพาะการโจมตีที่ผสานรวมระหว่างเทคโนโลยีขั้นสูงกับช่องโหว่จากมนุษย์ บทความนี้สรุปประเด็นหลักและแนวทางที่ทุกธุรกิจควรนำไปปฏิบัติโดยทันที
Key Takeaways: ภัยคุกคามปี 2026 และสิ่งที่ต้องป้องกัน
งานสัมมนาได้เจาะลึกภัยคุกคามที่องค์กรไม่ควรมองข้าม
พร้อมทั้งเน้นย้ำถึงแนวทางปฏิบัติที่ต้องเร่งดำเนินการ
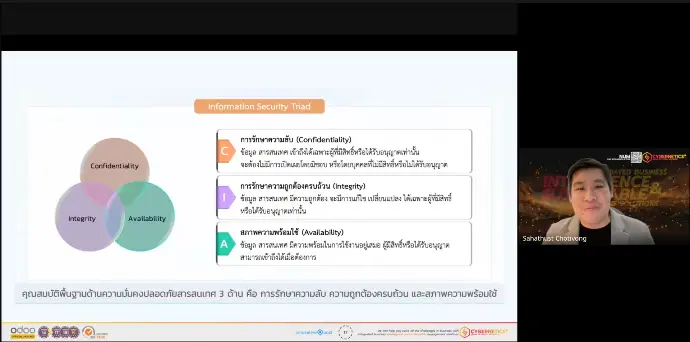
โดยภายในงาน ได้มีการ Update เนื้อหามากมาย เช่น
วิวัฒนาการของ Ransomware: จาก Double สู่ Triple Extortion
คุณสหทัศน์ได้เตือนถึงวิวัฒนาการของการเรียกค่าไถ่ที่ไม่ได้จำกัดแค่การเข้ารหัสข้อมูล (Double Extortion: เข้ารหัส + ขโมยข้อมูล) แต่กำลังก้าวเข้าสู่ Triple Extortion ซึ่งหมายถึงการข่มขู่ถึงสามต่อ:
- ต่อที่ 1: เข้ารหัสระบบปฏิบัติการ
- ต่อที่ 2: ขโมยและเผยแพร่ข้อมูลลับ
- ต่อที่ 3: โจมตีลูกค้าหรือคู่ค้าของเหยื่อเพื่อสร้างความเสียหายทางชื่อเสียงและธุรกิจเป็นวงกว้าง
แนวทางปฏิบัติ: การลงทุนใน Isolated Backups (การสำรองข้อมูลที่แยกขาดจากเครือข่ายหลัก) จึงไม่ใช่แค่ทางเลือก แต่เป็นมาตรการป้องกันความเสียหายขั้นสุดท้ายที่จำเป็นที่สุด
AI-Powered Phishing: เมื่อเมลหลอกลวง
อาชญากรไซเบอร์กำลังใช้ปัญญาประดิษฐ์ (AI) ในการสร้างข้อความ Phishing ที่มีการปรับแต่งเฉพาะบุคคล (Spear Phishing) ได้อย่างแม่นยำและแนบเนียน ทำให้ยากต่อการสังเกตว่าเป็นอีเมลปลอม
แนวทางปฏิบัติ: องค์กรต้องยกระดับการฝึกอบรมพนักงานให้เป็น "Human Firewall" อย่างต่อเนื่องและจริงจัง เน้นการจำลองสถานการณ์การโจมตี (Phishing Simulation) เพื่อวัดผลและสร้างความตระหนัก
Zero Trust Architecture: ต้องไม่เชื่อใจใครแม้แต่คนใน
โลกของ Firewall และ VPN แบบเดิมไม่เพียงพออีกต่อไป แนวคิด Zero Trust ที่ต้องมีการตรวจสอบสิทธิ์ (Verify) ทุกครั้งที่มีการเข้าถึงทรัพยากร ไม่ว่าจะมาจากภายในหรือภายนอกองค์กร คือหลักการสำคัญในการลดความเสี่ยงจากการแพร่กระจายของมัลแวร์ในเครือข่าย (Lateral Movement)
แนวทางปฏิบัติสำหรับทีม IT: เริ่มจากการใช้ Multi-Factor Authentication (MFA) สำหรับทุกบัญชี และนำ Micro-segmentation มาใช้เพื่อแบ่งเครือข่ายออกเป็นส่วนย่อย ๆ
การเสริมเกราะป้องกันแนวคิดสำหรับผู้บริหารและทีม IT
คุณสหทัศน์ได้สรุปแนวคิดที่นำไปใช้ได้จริงในสองระดับ คือระดับกลยุทธ์ (ผู้บริหาร) และระดับปฏิบัติการ (ทีม IT)
สำหรับผู้บริหาร (C-Level & Owners)
- มอง Cybersecurity เป็นการลงทุน ไม่ใช่ค่าใช้จ่าย: งบประมาณด้านความปลอดภัยควรได้รับการจัดสรรบนพื้นฐานของ มูลค่าทรัพย์สินที่ต้องปกป้อง และ ต้นทุนความเสียหายจากการหยุดชะงัก (Downtime Cost) ไม่ใช่แค่การตอบสนองต่อภัยคุกคาม
- กำหนดนโยบาย Compliance อย่างเคร่งครัด: ตรวจสอบให้มั่นใจว่ามาตรการความปลอดภัยสอดคล้องกับกฎหมาย PDPA และมาตรฐานสากลที่เกี่ยวข้อง เพื่อหลีกเลี่ยงค่าปรับและรักษาความน่าเชื่อถือ
- สนับสนุนการทำ Incident Response Plan: ต้องมีแผนที่ชัดเจนว่าใครทำอะไร หากถูกโจมตีตั้งแต่การกู้คืนระบบไปจนถึงการสื่อสารกับสาธารณะ
สำหรับทีม IT (Operations & Security)
- ให้ความสำคัญกับการจัดการสิทธิ์ (Privileged Access Management - PAM): จำกัดสิทธิ์การเข้าถึงสูงสุด (Admin Rights) ให้กับบุคคลที่จำเป็นเท่านั้น และตรวจสอบการใช้งานสิทธิ์เหล่านั้นอย่างเข้มงวด
- การจัดการช่องโหว่ (Vulnerability Management): จัดลำดับความสำคัญในการติดตั้ง Patch ความปลอดภัย โดยเน้นไปที่ระบบที่สามารถถูกโจมตีจากภายนอกได้ง่ายที่สุด (Edge Devices)
- ทดสอบแผนฟื้นฟู (Disaster Recovery Test): ไม่ใช่แค่สำรองข้อมูล แต่ต้องทดสอบการกู้คืนระบบอย่างสม่ำเสมอ เพื่อให้มั่นใจว่าเมื่อเกิดเหตุการณ์จริง ทีมงานจะสามารถนำระบบกลับมาใช้งานได้ตามเวลาที่กำหนด (RTO - Recovery Time Objective)
การเตรียมพร้อมด้าน Cybersecurity ในปี 2026 ต้องอาศัยทั้งเทคโนโลยีที่ทันสมัยและการปรับเปลี่ยนทัศนคติของคนในองค์กร การลงทุนในระบบป้องกันและการฝึกอบรมพนักงาน คือการสร้างความได้เปรียบทางธุรกิจที่สำคัญที่สุด เพราะในภาวะวิกฤต องค์กรที่รอด คือองค์กรที่มีการเตรียมพร้อมอย่างชาญฉลาดที่สุด
Cybernetics Plus หวังเป็นอย่างยิ่งว่าองค์ความรู้ที่ได้รับจากสัมมนานี้ จะช่วยให้ธุรกิจไทยสามารถก้าวข้ามความท้าทายในปีหน้าและเติบโตได้อย่างมั่นคงต่อไป
Contact usStart writing here...