ลองนึกถึงช่วงบ่ายก่อนประชุม ฝ่าย HR กำลังเร่งสรุปผลประเมินพนักงาน ไฟล์ Excel เปิดอยู่ตรงหน้า มีทั้งเงินเดือน คะแนน และความเห็นจากหัวหน้างาน ถ้าให้ AI ช่วยอ่านแล้วสรุปเป็นรายคน ก็น่าจะประหยัดเวลาได้พอสมควร
จึงอัปโหลดไฟล์ แล้วพิมพ์ว่า “ช่วยสรุปจุดแข็งและเรื่องที่ควรพัฒนาของพนักงานแต่ละคน”
งานอาจเสร็จทันประชุม แต่ก็รู้สึกถึงความกังวลใจ และพยายามมองข้ามไป..นั้นคือ "บริษัทจะทราบมั้ยนะ ว่าเราได้ส่งข้อมูลชุดหนึ่งออกไปยังข้างนอกองค์กร เออ..แล้วมันจะเป็นไรมั้ยนะ?"
สถานการณ์สมมตินี้ช่วยอธิบายความเสี่ยงของ Shadow AI หรือการใช้ AI ทำงานโดยอยู่นอกการรับรู้ การอนุมัติ หรือการกำกับดูแลขององค์กร พนักงานอาจตั้งใจทำงานให้ดีขึ้น เพียงแต่ยังไม่รู้ว่าข้อมูลแบบไหนส่งได้ และแบบไหนควรเก็บไว้ภายใน
ชื่อเครื่องมือAI อย่าง ChatGPT Claude Gemini หรือ Cursor เพียงอย่างเดียวจึงยังบอกไม่ได้ว่าการใช้งานนั้นเป็น Shadow AI หรือไม่ ต้องดูด้วยว่าใช้บัญชีประเภทใด บริษัทอนุมัติให้ทำอะไร และนำข้อมูลอะไรเข้าไป
ความยุ่งยากเริ่มขึ้นเมื่อพนักงานตอบเรื่องเหล่านี้เองคนละแบบ
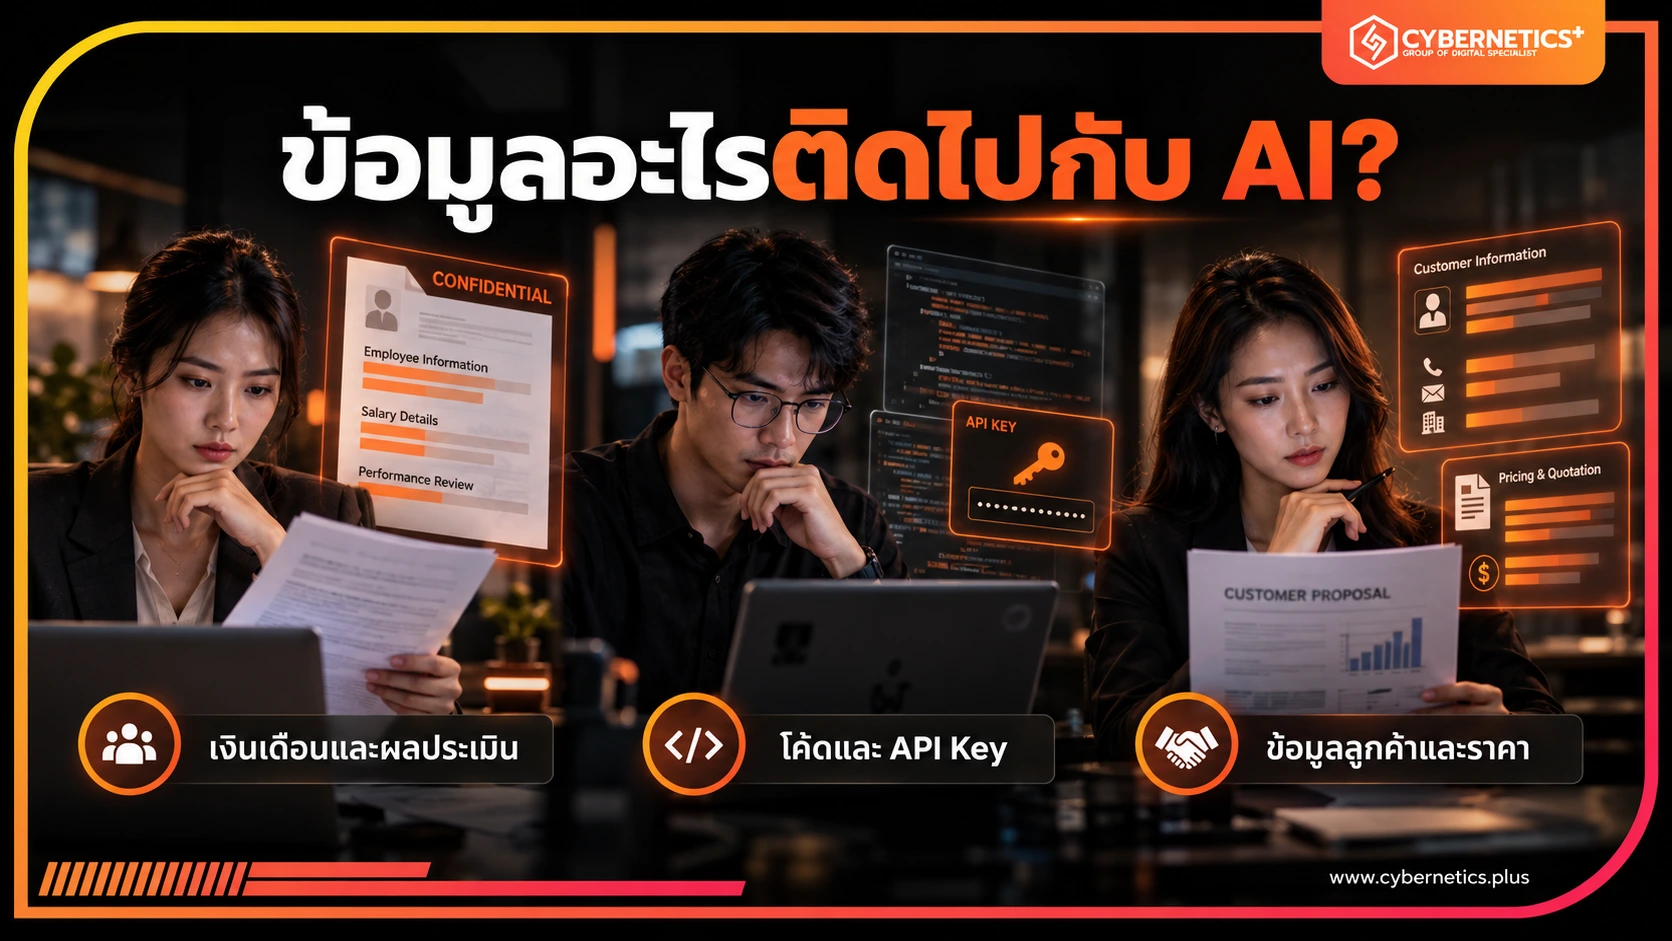
ข้อมูลที่ติดไปกับงาน อาจมากกว่าที่เราตั้งใจส่ง
ลองดูตัวอย่างงานที่ใช้ AI ช่วยได้ แต่ต้องระวังข้อมูลที่แนบไปด้วย
งาน HR: ต้องการให้ช่วยเรียบเรียงผลประเมิน แต่ไฟล์มีชื่อ เงินเดือน และความคิดเห็นที่ควรจำกัดผู้เข้าถึง
งานพัฒนาระบบ: ต้องการให้ช่วยแก้ข้อผิดพลาด จึงคัดลอกโค้ดหรือ Error Log ไปทั้งชุด โดยไม่ได้สังเกตว่ามี API Key หรือรหัสผ่านติดอยู่
งานขายและการตลาด: ต้องการร่างข้อเสนอให้ลูกค้า จึงแนบเอกสารที่มีราคาต้นทุน ส่วนลดเฉพาะราย ข้อมูลติดต่อ และแผนธุรกิจที่ยังไม่เปิดเผย
ในแต่ละตัวอย่าง ข้อมูลบางส่วนอาจไม่จำเป็นต่อคำตอบที่ต้องการด้วยซ้ำ เช่น การช่วยปรับภาษาในผลประเมิน ไม่จำเป็นต้องรู้ชื่อจริงหรือเงินเดือนของพนักงาน
การเตือนว่า “ระวังข้อมูลลับ” อย่างเดียวจึงอาจไม่พอ คนทำงานต้องเห็นตัวอย่างที่ใกล้กับงานของตัวเอง และรู้ว่าจะเตรียมข้อมูลอย่างไรก่อนส่งให้ AI
ส่งเข้า AI แล้ว ข้อมูลจะถูกนำไปฝึกโมเดลทันทีหรือไม่?
ต้องดูเงื่อนไขของบริการ ประเภทบัญชี และการตั้งค่าที่ใช้ จึงไม่ควรสรุปว่า AI ที่เปิดให้ใช้งานทั่วไปจะนำทุกข้อความไปฝึกโมเดลเสมอ ตัวอย่างเช่น OpenAI ระบุว่า ข้อมูลจาก ChatGPT Business, Enterprise และ API จะไม่ถูกนำไปฝึกโมเดลโดยค่าเริ่มต้น เว้นแต่ลูกค้าเลือกแบ่งปันข้อมูลเพื่อวัตถุประสงค์นั้น นโยบายข้อมูลสำหรับธุรกิจของ OpenAI
เช่นเดียวกัน การอัปโหลดไฟล์ไม่ได้หมายความว่าคู่แข่งที่ใช้ AI ตัวเดียวกันจะเรียกดูไฟล์นั้นได้ทันที
อย่างไรก็ตาม คำว่า “ไม่ใช้ฝึกโมเดล” ยังไม่ได้ตอบทุกคำถามเรื่องความปลอดภัย องค์กรต้องพิจารณาต่อว่า ข้อมูลถูกเก็บไว้นานเท่าไร ใครเข้าถึงได้ บัญชีอยู่ภายใต้การดูแลของใคร และมีการเชื่อมต่อบริการอื่นที่รับข้อมูลต่อหรือไม่ ความเสี่ยงยังรวมถึงบัญชีถูกยึดและการให้สิทธิ์ส่วนขยายมากเกินความจำเป็นด้วย แนวทางความปลอดภัยในการใช้ ChatGPT จาก Cato
สำหรับบริษัท คำถามก่อนกดส่งจึงควรเป็น “เราอนุญาตให้ข้อมูลชุดนี้ไปอยู่ที่นั่นได้หรือไม่?”
เรื่อง PDPA ต้องพิจารณาจากสิ่งที่เกิดขึ้นจริง
การใช้ AI ประมวลผลข้อมูลส่วนบุคคลไม่ได้เป็น Data Breach โดยอัตโนมัติทุกครั้ง ต้องพิจารณาฐานกฎหมาย วัตถุประสงค์ สิทธิในการเปิดเผยข้อมูล และมาตรการคุ้มครองที่เกี่ยวข้อง
แต่ถ้าพนักงานส่งข้อมูลให้ผู้ที่ไม่มีสิทธิรับข้อมูล ก็อาจเข้าข่ายการเปิดเผยโดยไม่ได้รับอนุญาต ซึ่งองค์กรต้องประเมินและจัดการตามข้อเท็จจริงของเหตุการณ์ ส่วนโทษปรับขึ้นอยู่กับบทบัญญัติที่ฝ่าฝืน ไม่ควรสื่อว่าการส่งข้อมูลเข้า AI ทุกกรณีมีโทษปรับ 5 ล้านบาทเท่ากัน พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
ในทางปฏิบัติ บริษัทควรเตรียมช่องทางให้พนักงานแจ้งได้ทันทีเมื่อสงสัยว่าส่งข้อมูลผิด พร้อมระบุผู้รับผิดชอบให้ชัดเจน หากทุกคนกลัวจนเลือกเงียบ ทีมที่ต้องแก้ปัญหาก็จะเสียเวลาไปโดยไม่รู้ตัว
เริ่มจากทำให้พนักงานรู้ว่าใช้ AI อย่างไรได้บ้าง
การห้ามใช้เครื่องมือบางประเภทอาจจำเป็นสำหรับบางงาน แต่คำสั่งห้ามเพียงอย่างเดียวยังไม่ได้ช่วยให้พนักงานรู้ว่าจะทำงานที่ค้างอยู่ให้เสร็จอย่างไร
องค์กรควรมีทางเลือกที่ใช้งานได้จริง และอธิบายกติกาให้ตรงกับงาน เช่น
เครื่องมือและบัญชีที่อนุญาต: งานทั่วไปใช้บริการใดได้ งานที่มีข้อมูลภายในต้องใช้บัญชีแบบไหน
ข้อมูลที่สามารถส่งได้: ข้อมูลสาธารณะ ข้อมูลภายใน และข้อมูลที่ต้องขออนุมัติ ควรมีตัวอย่างให้เห็นความต่าง
วิธีเตรียมข้อมูล: ตัดข้อมูลที่ไม่จำเป็นออก ใช้ข้อมูลจำลองเมื่อทำได้ และตรวจไฟล์ก่อนอัปโหลด
คนที่ติดต่อได้: ถ้าไม่แน่ใจหรือเผลอส่งข้อมูลไปแล้ว ต้องรู้ว่าจะถามใคร
กติกาที่ดีควรช่วยให้คนตัดสินใจได้ในเวลาทำงานจริง เช่น “ให้ AI ช่วยปรับภาษาผลประเมินได้ หลังนำข้อมูลระบุตัวบุคคลออก และใช้เครื่องมือที่บริษัทอนุมัติ” ย่อมทำตามได้ง่ายกว่าประโยคกว้าง ๆ ว่า “ใช้ AI อย่างรับผิดชอบ”
จากนั้นจึงนำระบบตรวจสอบและควบคุมข้อมูลมาช่วยลดโอกาสพลาด เพราะแม้แต่คนที่รู้กติกาก็อาจมองข้ามข้อมูลสำคัญในวันที่งานเร่ง
Cato AI Security ช่วยดูแลการใช้ AI ในบริษัทอย่างไร
เมื่อบริษัทมีกติกาการใช้ AI แล้ว งานถัดมาคือทำให้กติกานั้นใช้ได้จริง คนดูแลระบบต้องรู้ว่าพนักงานใช้เครื่องมืออะไร ส่งข้อมูลแบบไหน และควรเข้าไปจัดการตรงไหนก่อน
Cato AI Security for End Users มีความสามารถที่ช่วยงานเหล่านี้ได้ ได้แก่
- ค้นหา AI ที่กำลังใช้งานในองค์กร มองเห็นทั้งเครื่องมือที่อนุมัติแล้วและ Shadow AI รวมถึง Copilot และ AI Agent พร้อมเชื่อมโยงการใช้งานกับผู้ใช้ แอปพลิเคชัน และข้อมูลที่เกี่ยวข้อง
- ประเมินว่าความเสี่ยงอยู่ตรงไหน วิเคราะห์รูปแบบการใช้งานและให้คะแนนความเสี่ยง ช่วยให้ทีม IT จัดลำดับเรื่องที่ควรตรวจสอบก่อน
- ตรวจเนื้อหาและบริบทของการใช้งาน วิเคราะห์ความหมายของคำสั่ง คำตอบ และการกระทำของ AI เพื่อค้นหาข้อมูลสำคัญหรือพฤติกรรมเสี่ยงได้มากกว่าการตรวจคำสำคัญเพียงอย่างเดียว
- บล็อกหรือปกปิดข้อมูลตามนโยบาย ตรวจสอบระหว่างใช้งานและจัดการข้อมูลสำคัญก่อนส่งออก รวมถึงเปลี่ยนเส้นทางผู้ใช้ไปยังเครื่องมือที่บริษัทอนุมัติ
- กำกับ AI Agent และตรวจสอบย้อนหลัง ค้นหา Agent และ MCP Server ซึ่งใช้เชื่อม AI กับเครื่องมืออื่น ตรวจสอบการเรียกใช้เครื่องมือ และเก็บบันทึกเหตุการณ์เพื่อสืบค้นเมื่อพบปัญหา
ความสามารถเหล่านี้อ้างอิงจาก Cato AI Security for End Users โดยขอบเขตที่ใช้งานได้จริงต้องตรวจสอบร่วมกับ License การติดตั้ง และช่องทางที่ระบบรองรับ
ก่อนเลือกใช้ ควรนำตัวอย่างงานของบริษัทมาทดสอบด้วยข้อมูลจำลอง เช่น ไฟล์เงินเดือนหรือโค้ดที่มี API Key จำลอง แล้วดูว่าระบบตรวจพบอะไร จัดการอย่างไร และพนักงานทำงานต่อได้สะดวกแค่ไหน ผลทดสอบจะช่วยให้เห็นว่าต้องปรับกติกาหรือการตั้งค่าตรงไหนบ้าง
คุยเรื่องการใช้ AI กับ Cybernetics+
หากบริษัทยังไม่แน่ใจว่าพนักงานใช้ AI กับข้อมูลอะไรอยู่บ้าง สามารถเริ่มพูดคุยกับทีม Cybernetics+ เพื่อประเมินความต้องการด้าน User / Access Security และความเหมาะสมของ Cato SASE กับสภาพแวดล้อมการทำงานขององค์กร
นำตัวอย่างงานที่อยากให้ AI ช่วยมาคุยกันได้ ทั้งงานเอกสาร งานขาย งาน HR หรืองานพัฒนาระบบ เพื่อพิจารณาว่าข้อมูลส่วนใดจำเป็นต้องใช้ และควรมีการควบคุมตรงไหนก่อนเปิดใช้งาน
Email: [email protected]
Website: www.cybernetics.plus