ในยุคที่ข้อมูลกลายเป็นสินทรัพย์ที่มีมูลค่าสูงสุด ความมั่นคงปลอดภัยทางไซเบอร์จึงไม่ใช่หน้าที่ของฝ่ายไอทีเพียงลำพังอีกต่อไป แต่เป็นกลยุทธ์สำคัญที่เชื่อมโยงระหว่างผู้บริหาร พนักงาน และความเชื่อมั่นของลูกค้า
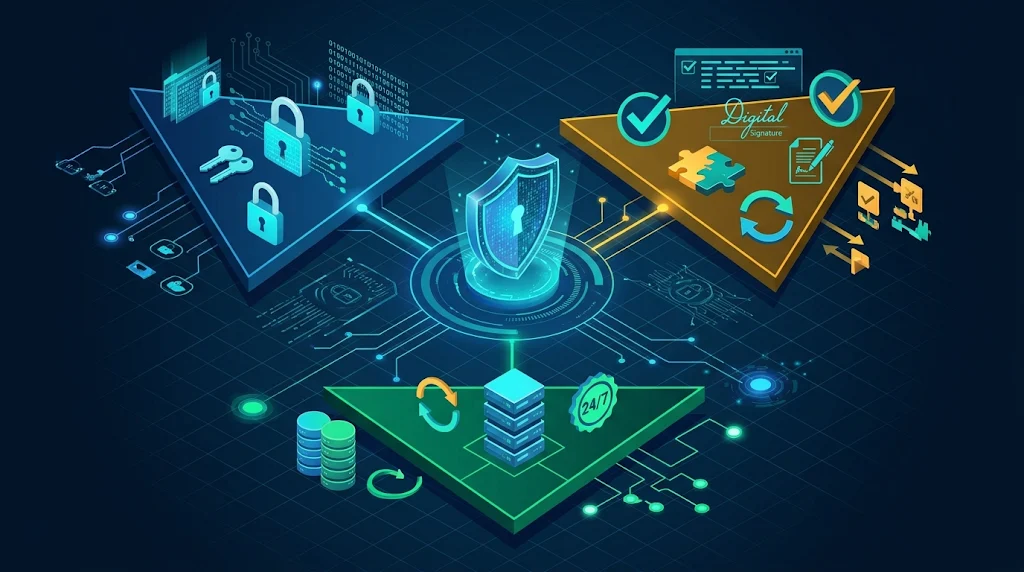
การสร้างระบบความปลอดภัยที่มีประสิทธิภาพไม่ได้เริ่มจากการซื้อซอฟต์แวร์ราคาแพง แต่เริ่มต้นจากกรอบความคิดพื้นฐานที่เรียกว่า CIA Triad ซึ่งเป็นเสาหลัก 3 ประการ ในการคุ้มครองระบบสารสนเทศของทุกองค์กร
CIA Triad 3 แกนหลักของความมั่นคงปลอดภัย
1. Confidentiality (การรักษาความลับ)
หลักการนี้คือการจำกัดการเข้าถึงข้อมูลให้เฉพาะผู้ที่มีสิทธิ์และหน้าที่เกี่ยวข้องโดยตรงเท่านั้น เพื่อป้องกันไม่ให้ข้อมูลสำคัญของบริษัท ข้อมูลทางการค้า หรือข้อมูลส่วนบุคคลของลูกค้า (ตามข้อกำหนด PDPA) รั่วไหลสู่ภายนอกหรือผู้ไม่มีส่วนเกี่ยวข้องภายในองค์กร
แนวทางปฏิบัติ: การกำหนดสิทธิ์เข้าถึงตามบทบาทหน้าที่ (Role-Based Access Control), การยืนยันตัวตนแบบหลายปัจจัย (MFA) และการเข้ารหัสข้อมูล (Encryption) ทั้งในขณะจัดเก็บและส่งผ่านเครือข่าย
มุมมองความเสี่ยง: หากมาตรการนี้บกพร่อง ข้อมูลบัญชีหรือข้อมูลส่วนตัวของลูกค้าอาจหลุดออกสู่ภายนอก ซึ่งส่งผลกระทบโดยตรงต่อความน่าเชื่อถือขององค์กร
2. Integrity (ความถูกต้องสมบูรณ์ของข้อมูล)
ข้อมูลจะนำมาใช้ประโยชน์ไม่ได้เลยหากไม่สามารถเชื่อถือความถูกต้องได้ Integrity จึงหมายถึงการควบคุมให้ข้อมูลมีความแม่นยำ ครบถ้วน และไม่มีการแก้ไข ดัดแปลง หรือลบทำลายโดยไม่ได้รับอนุญาต ไม่ว่าจะเกิดจากความตั้งใจของผู้ไม่ประสงค์ดีหรือข้อผิดพลาดของระบบ
แนวทางปฏิบัติ: การใช้ฟังก์ชันแฮช (Hashing) เพื่อตรวจสอบความเปลี่ยนแปลงของไฟล์, การใช้ลายมือชื่อดิจิทัล (Digital Signature) และการจัดทำบันทึกประวัติการเข้าใช้งานระบบ (Audit Logs)
มุมมองความเสี่ยง: การที่ตัวเลขในรายงานทางการเงินถูกปรับแต่ง หรือข้อมูลคำสั่งซื้อและบัญชีคู่ค้าถูกเปลี่ยนระหว่างการทำธุรกรรม ส่งผลให้เกิดความเสียหายทางการเงินและการตัดสินใจที่ผิดพลาด
3. Availability (ความพร้อมใช้งานของระบบ)
ระบบและข้อมูลที่มีความปลอดภัยสูงสุดจะไร้ประโยชน์ทันทีหากไม่สามารถเปิดใช้งานได้ในเวลาที่ต้องการ Availability คือการทำให้โครงสร้างพื้นฐาน เครือข่าย และแอปพลิเคชัน พร้อมให้บริการแก่ผู้ใช้งาน พนักงาน และลูกค้าได้อย่างต่อเนื่อง
แนวทางปฏิบัติ: การสำรองข้อมูลอย่างสม่ำเสมอ (Data Backup), การออกแบบระบบให้มีเครื่องสำรองทำงานแทนได้ทันทีเมื่อระบบหลักล้มเหลว (Redundancy & Failover), การป้องกันการโจมตีประเภท DDoS และการมีแผนฟื้นฟูระบบเมื่อเกิดภัยพิบัติ (Disaster Recovery Plan)
มุมมองความเสี่ยง: การถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่ (Ransomware) ที่ล็อกระบบจนไม่สามารถดำเนินงานได้ หรือระบบล่มในช่วงเวลาสำคัญ ทำให้องค์กรสูญเสียรายได้ทันที
ความสำคัญต่อผู้มีส่วนได้ส่วนเสียในธุรกิจ
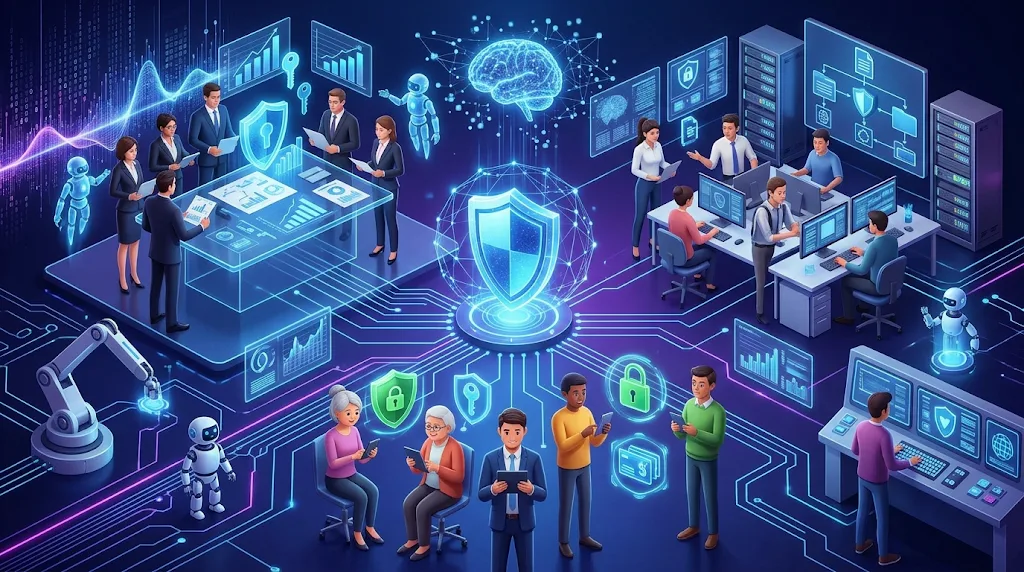
สำหรับผู้บริหารและนักธุรกิจ: CIA Triad เป็นกรอบในการประเมินความเสี่ยงและจัดสรรงบประมาณอย่างสมเหตุสมผล ช่วยป้องกันความเสียหายทางการเงิน ปัญหาข้อพิพาททางกฎหมาย และรักษาความต่อเนื่องทางธุรกิจ (Business Continuity)
สำหรับลูกค้า: คือหลักประกันว่าข้อมูลส่วนบุคคลและข้อมูลทางการเงินได้รับการดูแลตามมาตรฐานสากล ซึ่งเป็นปัจจัยหลักในการเลือกใช้บริการในระยะยาว
สำหรับพนักงานและฝ่ายไอที: ช่วยกำหนดนโยบายและขั้นตอนการทำงานที่ชัดเจน ทำให้ทุกคนเข้าใจขอบเขตความรับผิดชอบในการปกป้องข้อมูลขององค์กรร่วมกัน
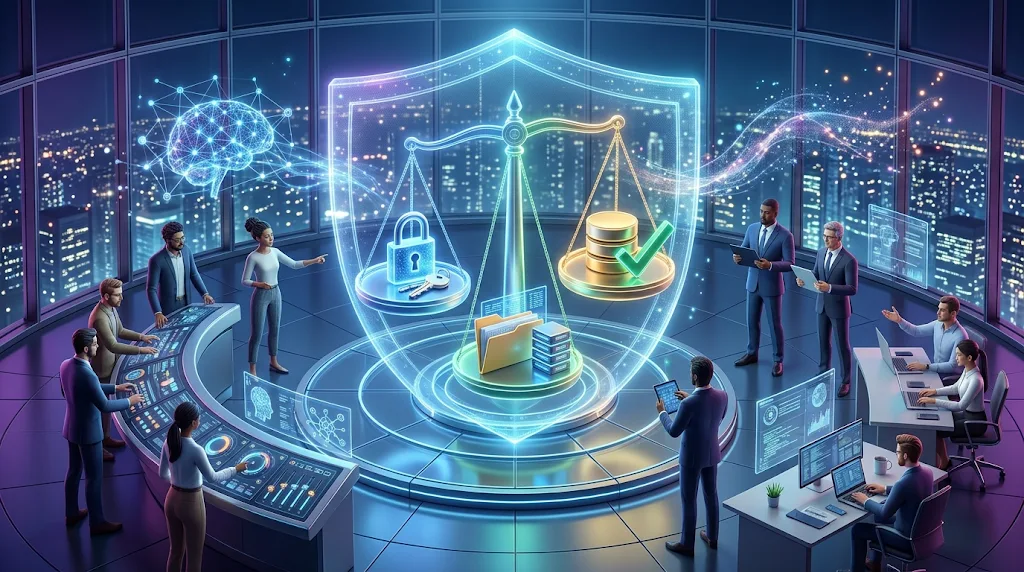
การสร้างสมดุลตามบริบทขององค์กร
ในทางปฏิบัติ การรักษาระดับความปลอดภัยทั้งสามด้านให้สูงสุดพร้อมกันอาจสร้างข้อจำกัดในการทำงาน เช่น การตั้งค่าความปลอดภัยที่เข้มงวดเกินไปอาจทำให้ระบบเข้าใช้งานได้ยากและลดความคล่องตัวของพนักงาน
หัวใจสำคัญจึงอยู่ที่การจัดลำดับความสำคัญตามลักษณะธุรกิจ:
ธุรกิจการเงินและการแพทย์ อาจต้องให้น้ำหนักกับ Confidentiality และ Integrity สูงเป็นพิเศษ เพื่อความถูกต้องของข้อมูลและข้อบังคับทางกฎหมาย
ธุรกิจแพลตฟอร์มออนไลน์หรือสื่อ อาจจำเป็นต้องเน้นที่ Availability เพื่อให้ลูกค้าเข้าถึงบริการได้ตลอด 24 ชั่วโมง
สรุป
การนำ CIA Triad มาปรับใช้ในกระบวนการทำงาน การจัดซื้อเทคโนโลยี และการสร้างความตระหนักรู้แก่บุคลากร จึงไม่ใช่เรื่องของฝ่ายเทคนิคเพียงอย่างเดียว แต่เป็นการวางรากฐานทางธุรกิจที่ช่วยลดความเสี่ยงและสนับสนุนการเติบโตอย่างมั่นคง
Let's Connect
Get in touch with your customers to provide them with better service. You can modify the form fields to gather more precise information.
Start writing here...