เมื่อกฎหมายและมาตรฐานสากลบรรจบกัน
ผมเคยนั่งคุยกับ DPO ของบริษัทขนาดกลางแห่งหนึ่ง แล้วเขาพูดประโยคที่ฟังดูคุ้นมากว่า "เราทำ PDPA ไปแล้ว ส่วน ISO 27001 ก็อีกโปรเจกต์หนึ่ง งบคนละก้อน ทีมคนละชุด"
ฟังดูสมเหตุสมผลนะ แต่มันเป็นวิธีคิดที่แพงมาก
ทั้งสองตัวมีรากเดียวกัน คือการปกป้องข้อมูลอย่างเป็นระบบ แล้วถ้ารากเดียวกัน ทำไมต้องปลูกต้นไม้สองต้น?
กลยุทธ์ "ลงทุนครั้งเดียว ได้สามต่อ"
แนวคิดตรงไปตรงมา คือให้ ISO 27001 เป็นรากฐานร่วมที่รองรับทุกอย่างในคราวเดียว แทนที่จะสร้างระบบแยกสำหรับแต่ละกฎหมาย
ต่อแรกคือ PDPC และ NCSA ครอบคลุมทั้ง PDPA และ พ.ร.บ.ไซเบอร์ฯ ในกรอบเดียว เอกสารไม่ซ้ำซ้อน กระบวนการไม่วนเวียน
ต่อที่สองคือ Sector Regulators ไม่ว่าจะเป็น ธปท., ก.ล.ต. หรือ คปภ. ต่างอ้างอิงมาตรฐานสากลในการออกเกณฑ์อยู่แล้ว ISO 27001 ตอบได้หมด
ต่อที่สามคือด้านกฎหมาย ถ้าถูกฟ้องหรือโดนตรวจสอบ ใบรับรอง ISO 27001 คือหลักฐานว่าองค์กรใช้ "มาตรการที่เหมาะสม" ตามที่กฎหมายกำหนด ซึ่งถ้าไม่มีตรงนี้ ราคาที่ต้องจ่ายอาจแพงกว่าที่คิด
พฤศจิกายน 2567 บริษัท IT รายใหญ่ในไทยโดนปรับ 7 ล้านบาท เหตุจากแจ้งเหตุละเมิดช้าและมาตรการไม่พอ นั่นคือต้นทุนจริงของการไม่มี "มาตรการที่เหมาะสม" ตาม PDPA มาตรา 37
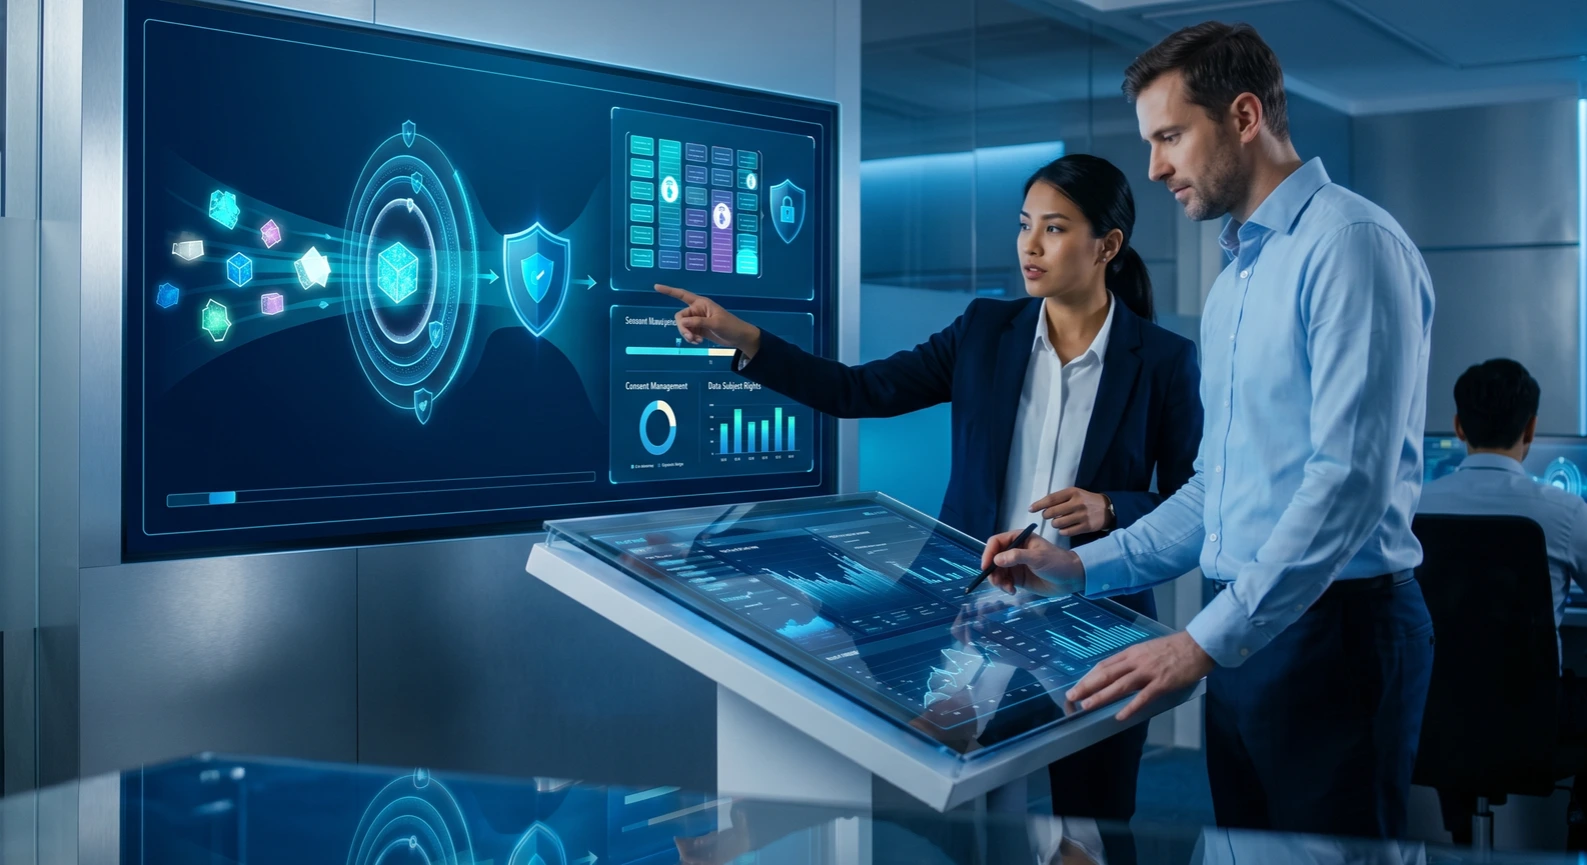
PDPA มาตรา 37 กับ ISO 27001 เชื่อมกันยังไง
มาตรา 37 พูดแค่ว่าต้องมี "มาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม" โดยไม่บอกว่าคืออะไร ISO 27001 คือคำตอบที่ PDPC ยอมรับ
เพื่อให้ทุกคนเห็นภาพการจับคู่ให้เห็นภาพ
มาตรา 37 เรื่องมาตรการความมั่นคงปลอดภัย ตรงกับ ISO Clause 6.1 เรื่อง Risk Assessment วิธีปฏิบัติคือประเมินความเสี่ยงทั้ง Qualitative และ Quantitative แล้วทำ Risk Treatment Plan ให้ชัดเจน
มาตรา 37(3) เรื่องการโอนข้อมูลข้ามพรมแดน ตรงกับ ISO Controls 5.19 และ 5.23 ว่าด้วย Supplier และ Cloud Security ทำ Data Processing Agreement (DPA) และกำหนด Cloud Security Policy
มาตรา 26 ข้อมูลอ่อนไหว เช่น ข้อมูลประเภท สุขภาพ ศาสนา พันธุกรรม ตรงกับ Controls 8.11 และ 8.12 เรื่อง Data Masking และ DLP ข้อมูลพวกนี้ต้องได้รับการ Mask ในระบบ Non-production ด้วย ไม่ใช่แค่ Production
มาตรา 40 แจ้งเหตุภายใน 72 ชั่วโมง ตรงกับ Controls 5.24 ถึง 5.26 ต้องมี Incident Response Plan ที่ใช้งานได้จริง พร้อม Notification Template สำเร็จรูป อย่าคิดว่าจะร่างอีเมลแจ้ง PDPC ตอนเกิดเหตุจริงทัน
เคล็ดลับสำหรับ DPO Statement of Applicability (SoA) ที่ทำไว้สำหรับ ISO 27001 ใช้เป็นเอกสารพิสูจน์ "มาตรการที่เหมาะสม" ต่อ PDPC ได้เลย ไม่ต้องสร้างชุดเอกสารใหม่อีกรอบ
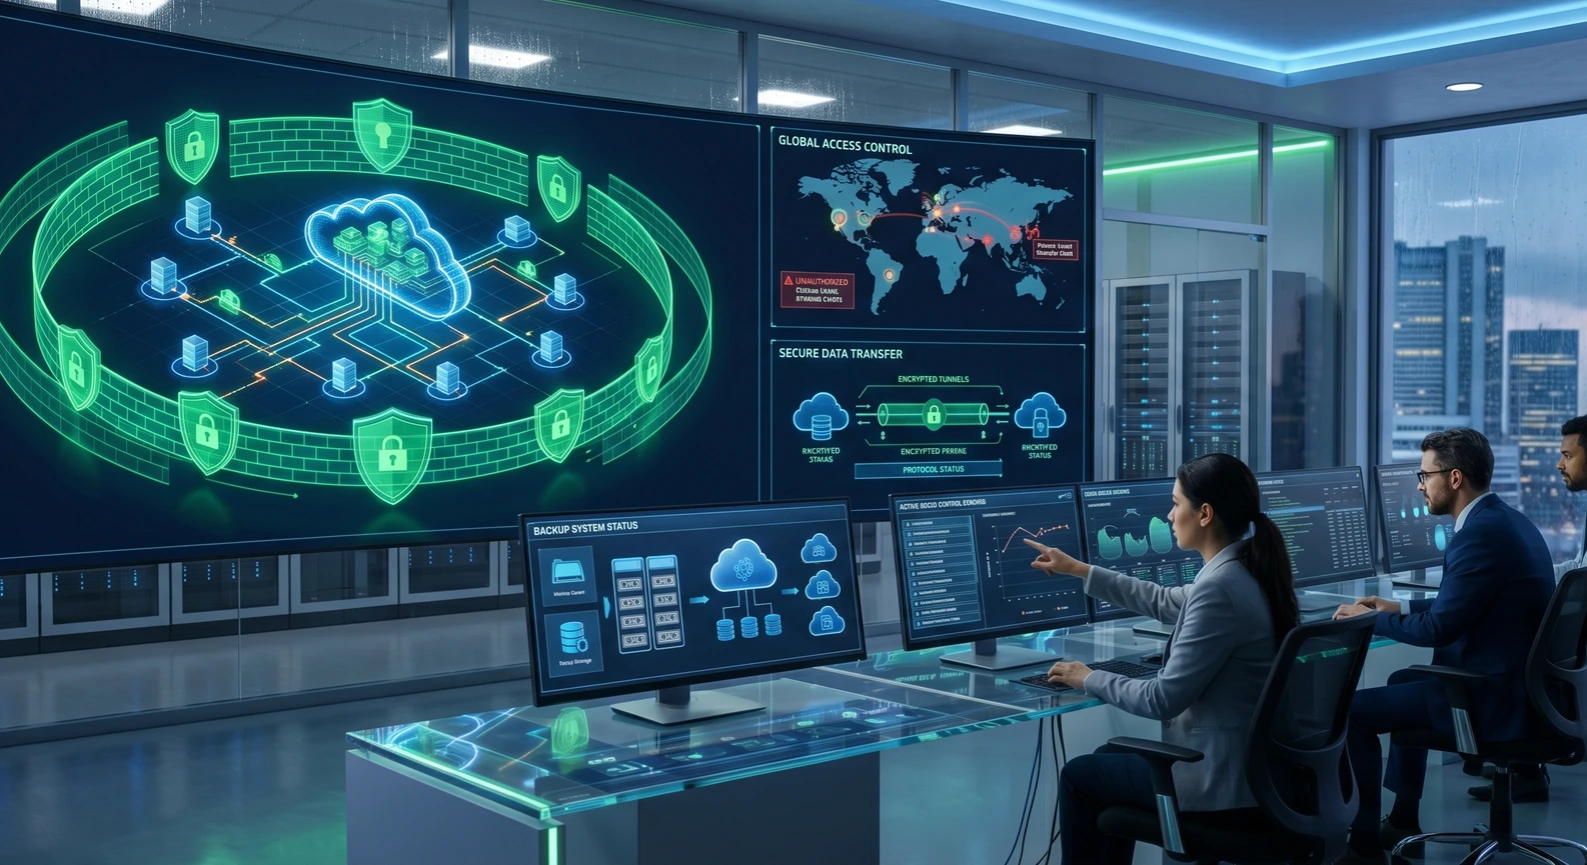
พ.ร.บ.ไซเบอร์ฯ กับ CII
พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 กำหนดให้หน่วยงานโครงสร้างพื้นฐานสำคัญ (CII) ต้องปฏิบัติตามมาตรฐานที่กำหนด แล้ว NCSA ก็ยอมรับ ISO 27001 เป็นมาตรฐานอ้างอิงหลัก
CII มี 8 กลุ่มคือ การเงิน, พลังงาน, สาธารณสุข, โทรคมนาคม, ขนส่ง, น้ำประปา, ดิจิทัลภาครัฐ และความมั่นคง ถ้าองค์กรอยู่ในกลุ่มนี้ การมี ISO 27001 ลด Burden ในการพิสูจน์ความสอดคล้องกับ NCSA Framework ได้มาก แทนที่จะต้องสร้างหลักฐานจากศูนย์
แนวทางที่ควรองค์กรควรใช้ คือระบุก่อนว่าองค์กรของเราเป็น CII หรือไม่ สร้าง ISMS ตาม ISO 27001 แล้วเชื่อมกับ NCSA Framework ตาม Tier ขององค์กร พร้อมระบบรายงาน Incident ต่อ NCSA ภายใน 72 ชั่วโมง
Sector Regulators แต่ละสาขาต้องการอะไร
นอกจากหน่วยงานไทย PDPC และ NCSA แล้ว แต่ละอุตสาหกรรมยังมีหน่วยงานกำกับดูแลเฉพาะกิจการ ได้แก่
ธปท.(ธนาคารแห่งประเทศไทย) มีเกณฑ์ IT Risk, SWIFT Security, Outsourcing Policy ISO 27001 เป็นมาตรฐานอ้างอิงหลักที่ธนาคารพาณิชย์ใช้พิสูจน์ความพร้อม
ก.ล.ต.(สำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์) มีเกณฑ์ Cybersecurity สำหรับ บล. และ บลจ. โดยเฉพาะ ต้องแสดงหลักฐาน Access Control และ Encryption ที่ชัดเจน
คปภ. (สำนักงานคณะกรรมการกำกับและส่งเสริมการประกอบธุรกิจประกันภัย) ต้องการ IT Governance สำหรับบริษัทประกัน ISO 27001 Control 5.30 เรื่อง ICT Readiness for BCP ช่วยพิสูจน์ Business Continuity ได้ตรง
อีกจุดที่หลายองค์กรมองข้ามคือ สำหรับกลุ่ม BOI/AIIT ในพื้นที่เขตส่งเสริมการลงทุนพิเศษ มาตรฐานกำหนด RTO ไม่เกิน 4 ชั่วโมง และ MTPD ไม่เกิน 24 ชั่วโมง สำหรับระบบสำคัญ Control 5.30 ของ ISO 27001 ตอบโจทย์นี้โดยตรง
5 Controls ที่ DPO ต้องรู้จักให้ดี
- 5.23 Cloud Security จัดการความเสี่ยงจากผู้ให้บริการ Cloud ทั้ง Data Residency, Shared Responsibility Model และสิทธิ์ตรวจสอบ ตอบ PDPA มาตรา 37(3) เรื่องการโอนข้อมูลข้ามพรมแดน
- 8.11 Data Masking พรางข้อมูลส่วนบุคคลในสภาพแวดล้อม Non-production เช่น Dev/Test ป้องกันนักพัฒนาเข้าถึงข้อมูลจริง จำเป็นมากสำหรับข้อมูลอ่อนไหวตามมาตรา 26
- 8.12 DLP ตรวจจับและบล็อกการส่งข้อมูลออกนอกองค์กรโดยไม่ได้รับอนุญาต ทั้งทางอีเมล, USB, Cloud Storage ผู้ตรวจประเมินชอบเห็นหลักฐานเชิงรุกแบบนี้มาก
- 5.19 Supplier Relationships กำหนดข้อกำหนดความมั่นคงปลอดภัยในสัญญากับ Vendor และ Third-Party Processor ทุกราย พร้อมระบบตรวจสอบสม่ำเสมอ ตอบ PDPA มาตรา 37(2)
- 5.7 Threat Intelligence รับและวิเคราะห์ข่าวกรองภัยคุกคามจากแหล่งน่าเชื่อถือ ป้องกันก่อนที่จะกลายเป็น Incident ที่ต้องรายงาน PDPC ตอบมาตรา 40 ในเชิงป้องกัน
Checklist 7 ข้อก่อนการตรวจประเมิน
ก่อนเจอ Auditor ลองเช็คตัวเองด้วย 7 ข้อนี้:
- RoPA เชื่อมโยงกับ Asset Register ของ ISO 27001 แล้วหรือยัง
- DPA กับ Vendor ทุกรายที่จัดการข้อมูลส่วนบุคคลมีครบ และทบทวนล่าสุดไม่เกิน 12 เดือน
- ระบบ Cloud ทั้งหมดอยู่ใน Scope ของ ISO และประเมิน Data Residency แล้วว่าข้อมูลเก็บอยู่ที่ใด
- Incident Response Plan ระบุ Notification Path ต่อ PDPC ภายใน 72 ชั่วโมง พร้อม Template ใช้งานได้ทันที
- ข้อมูลอ่อนไหวมีมาตรการควบคุมพิเศษที่เกินกว่าข้อมูลทั่วไป
- มีหลักฐานการ Test Incident Response อย่างน้อยปีละครั้ง ไม่ว่าจะเป็น Tabletop Exercise หรือ Simulation
- SoA ระบุเหตุผลการนำหรือไม่นำ Control แต่ละข้อมาใช้ และได้รับอนุมัติจากผู้บริหารแล้ว
Safe Harbor ที่แท้จริงสร้างจากข้างใน
หลายองค์กรทำ PDPA เพื่อให้มีกระดาษส่งหน่วยงาน แต่ถ้าถามว่าข้อมูลลูกค้าปลอดภัยจริงไหม คำตอบมักไม่ชัดเจน
ISO 27001 บังคับให้ทำทั้งสองอย่างพร้อมกัน คือสร้างเอกสารและสร้างกระบวนการจริง เวลาหน่วยงานกำกับดูแลถามว่ามีมาตรการที่เหมาะสมหรือเปล่า คำตอบที่ดีที่สุดคือยื่นใบรับรอง ISO 27001 ควบกับ SoA ที่ชัดเจน แค่นั้นก็เพียงพอครับ
EP ถัดไปในซีรีส์นี้: โครงสร้าง 93 Controls ใหม่ และ 11 มาตรการที่เพิ่มขึ้นมา พร้อมแนวทางปฏิบัติสำหรับทีม IT Security และนักพัฒนา