ในยุคที่ข้อมูลมีค่ามากกว่าทองคำ
ลองนึกภาพว่าข้อมูลลูกค้าของคุณ ข้อมูลสัญญาทางธุรกิจ และความลับทางการค้าทั้งหมด กำลังตกอยู่ในสายตาของใครบางคนที่คุณไม่รู้จัก นั่นไม่ใช่ฉากในภาพยนตร์ แต่คือความเป็นจริงที่องค์กรไทยเผชิญอยู่ทุกวัน
ท่ามกลางคลื่น Ransomware ที่ถาโถมและกฎหมาย PDPA ที่บังคับใช้อย่างจริงจัง องค์กรที่ยังมองว่าความมั่นคงปลอดภัยเป็น "ภาระประจำปีของฝ่าย IT" กำลังเดิมพันด้วยชื่อเสียงและอนาคตของบริษัท
ISO/IEC 27001:2022 ปัจจุบันยกระดับชื่อเป็น "Information security, cybersecurity and privacy protection" — สัญญาณชัดเจนว่านี่คือเรื่องระดับยุทธศาสตร์องค์กร ไม่ใช่เรื่องเทคนิคอีกต่อไป
Leadership is the Backbone จาก "Review Theatre" สู่ "Active Ownership"
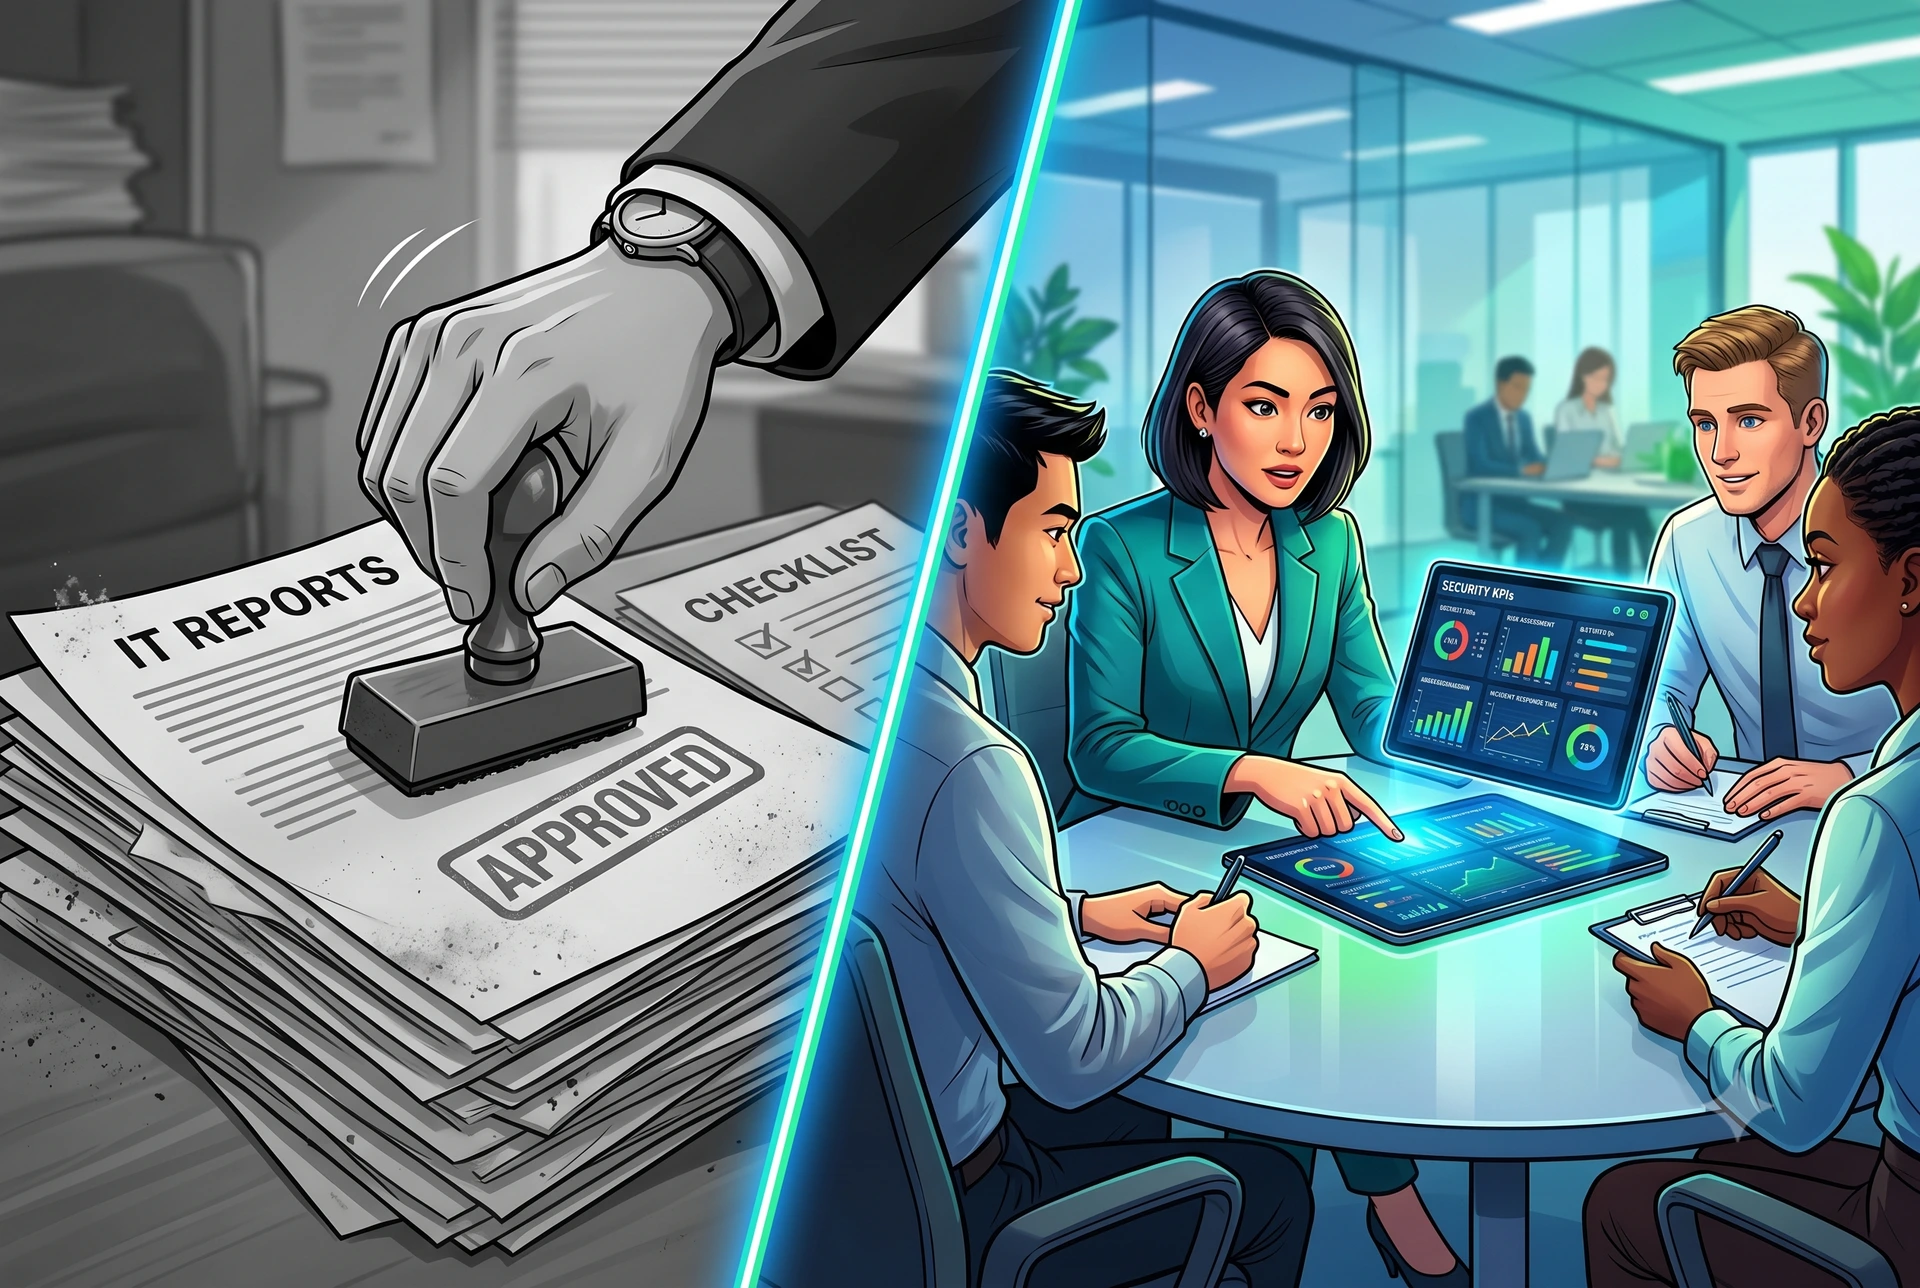
ข้อกำหนด Clause 5.1 และ 9.3 ของมาตรฐานฉบับใหม่ไม่ได้แค่ขอให้ผู้บริหาร "อนุมัติรายงาน" อีกต่อไป แต่ต้องการหลักฐานของการ "เป็นเจ้าของ" ระบบ ISMS อย่างแท้จริง
ผู้ตรวจประเมินยุคใหม่จะมองหาสิ่งที่เรียกว่า Active Challenge — การที่ผู้บริหารตั้งคำถามเชิงรุกต่อตัวเลข KPI รายงาน Incident และการตัดสินใจจัดสรรทรัพยากรด้านความมั่นคงปลอดภัย ไม่ใช่การนั่งฟังรายงานพอเป็นพิธี
Passive Checklist
Old Era - ยุคเดิม
- ประชุมปีละครั้ง
- ชื่ออนุมัตินโยบายโดยไม่อ่าน
- มองงบ Security เป็น "ค่าใช้จ่าย"
- รอให้ IT รายงานไม่เคยถามนำ
Active Ownership
New Era - ยุคใหม่
- ตั้งคำถามเชิงรุกต่อ KPI ด้านความปลอดภัย
- ร่วมตัดสินใจจัดสรรทรัพยากร Risk-based
- มอง Security เป็น "การลงทุน" และ "แต้มต่อ"
- เป็นผู้นำวัฒนธรรมความปลอดภัยจากบนลงล่าง
"Does your leadership truly own security - or just approve a report?"
ผู้นำของคุณเป็นเจ้าของความมั่นคงปลอดภัยอย่างแท้จริง หรือแค่ทำหน้าที่อนุมัติรายงาน?
ISO27001 เวอร์ชั่นใหม่ที่ผู้บริหารต้องรู้
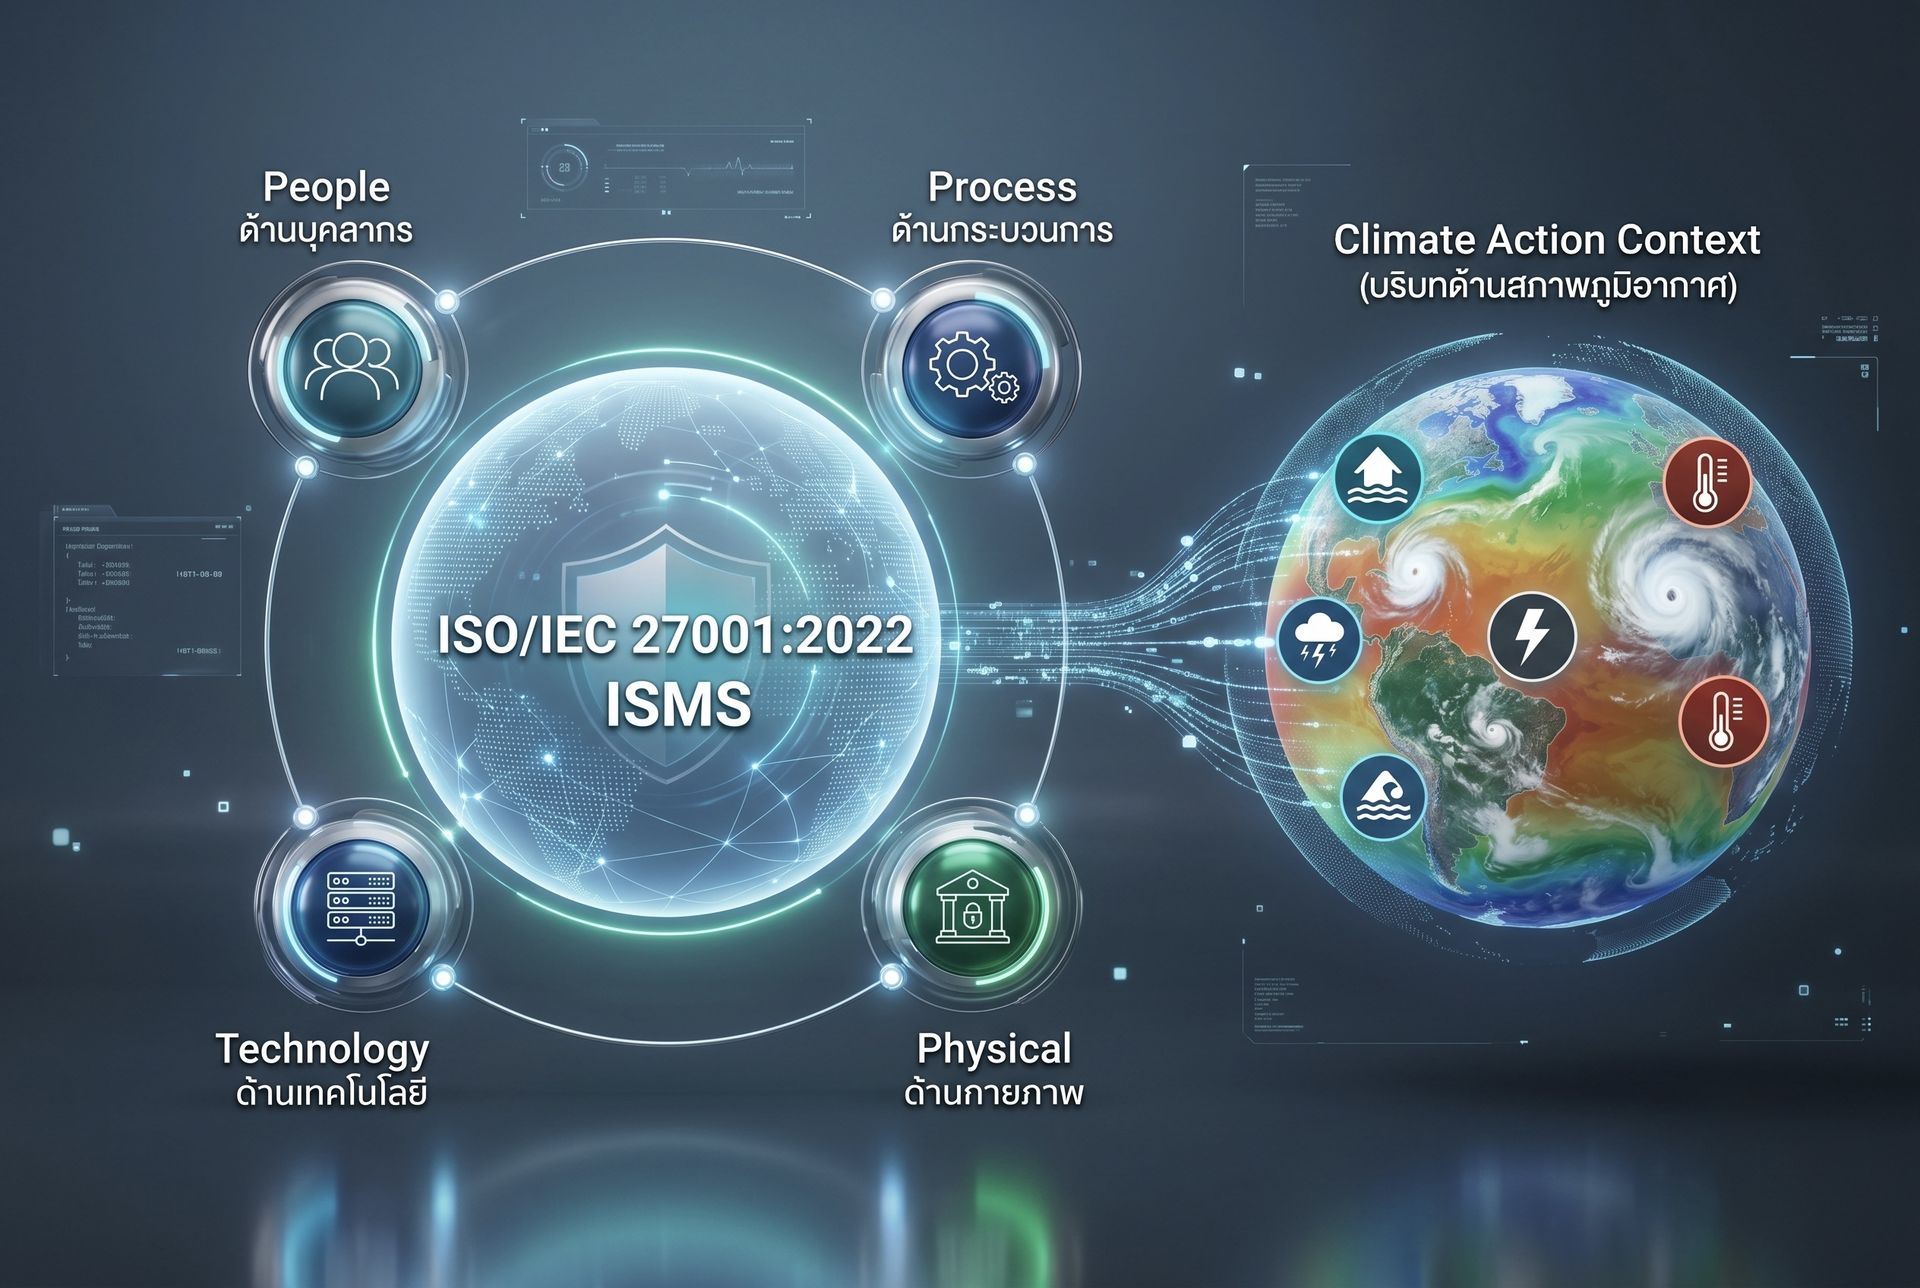
มาตรฐานเวอร์ชัน 2022 ไม่ได้แค่ "รีแบรนด์" แต่คือการปรับโครงสร้างความคิดใหม่ทั้งหมด จาก 114 มาตรการใน 14 หมวดหมู่ มาเป็น 93 มาตรการที่จัดเรียงใน 4 Themes ที่สะท้อนการทำงานจริงขององค์กรมากขึ้น
การเปลี่ยนแปลงสำคัญ 4 ด้านที่ผู้บริหารต้องเข้าใจ
- 01. โครงสร้างใหม่ 4 Themes: Organizational, People, Physical, Technological — ทุกฝ่ายในองค์กรมีส่วนร่วม ไม่ใช่แค่ IT
- 02. 11 มาตรการใหม่ที่เน้นการเฝ้าระวังเชิงรุก เช่น Threat Intelligence, Cloud Security, DLP, Secure Coding
- 03. Attribute Tagging ใหม่ แต่ละมาตรการมี Tag ระบุประเภท เช่น Preventive, Detective, Corrective เพื่อให้วางแผนได้ครบวงจร
- 04. Climate Action Amendment 2024 (Clause 4.1 & 4.2) ผู้นำต้องพิจารณาว่าวิกฤตสภาพภูมิอากาศกระทบต่อ Data Center หรือ Supply Chain อย่างไร
ข้อพึงระวัง หากองค์กรไม่มีหลักฐานการพิจารณาประเด็น Climate Action ใน Context Registry ผู้ตรวจประเมินจะสั่ง Minor Non-conformity (Minor NC) ทันที — แม้ระบบความปลอดภัยส่วนอื่นจะสมบูรณ์แบบ
Implement ISO27001 ในปีนี้ต้องเจอกับ
ใบรับรอง ISO 27001:2013 ทั้งหมดจะหมดอายุโดยอัตโนมัติ หลังวันที่ 31 ตุลาคม 2568 หากคุณต้องทำ Recertification หลังวันที่ 30 เมษายน 2568 จะต้องทำเป็นเวอร์ชัน 2022 เท่านั้น การวางแผนงบประมาณต้องเริ่มตั้งแต่วันนี้
Checklist สำหรับผู้บริหาร
คำถาม 6 ข้อที่ CEO ต้องตอบได้วันนี้
- เรามีหลักฐานว่าผู้บริหารระดับสูง "เป็นเจ้าของ" ระบบ ISMS อย่างแท้จริง ไม่ใช่แค่อนุมัติรายงานประจำปี
- เราได้ประเมินแล้วว่าวิกฤตสภาพภูมิอากาศมีผลต่อ Data Center, Supply Chain หรือการดำเนินงานของเราอย่างไร (Climate Action Amendment 2024)
- เรารู้แล้วว่าใบรับรองปัจจุบัน (ถ้ามี) จะหมดอายุเมื่อไหร่ และวางแผนงบประมาณสำหรับการ Transition แล้ว
- เราเข้าใจความแตกต่างของ 11 มาตรการใหม่ และรู้ว่ามาตรการใดส่งผลกระทบต่อธุรกิจของเรามากที่สุด
- ทีมงานของเรารู้จักบทบาทของตัวเองในระบบ ISMS และ ISO ไม่ใช่แค่โครงการของฝ่าย IT
- เรามี "แผน B" หากเกิด Incident ร้ายแรง และผู้บริหารสามารถสื่อสารกับผู้มีส่วนได้ส่วนเสียได้ภายใน 72 ชั่วโมงตาม PDPA
บทสรุป
Trust เป็นสกุลเงินใหม่ของเศรษฐกิจดิจิทัล
ISO 27001:2022 นั้นเป็นทั้งเรื่องของเอกสารหรือการผ่านการตรวจประเมิน และการสร้าง "โครงสร้างพื้นฐานแห่งความไว้วางใจ" ที่ลูกค้า พาร์ทเนอร์ และนักลงทุนทั่วโลกมองหา
ผู้บริหารที่ก้าวข้าม Checklist Mentality และสร้างวัฒนธรรมความปลอดภัยที่แท้จริง จะพบว่ามาตรฐานนี้คือแต้มต่อในการแข่งขัน ไม่ใช่ภาระขององค์กร
EP ถัดไปใน Series นี้ เจาะลึกว่า ISO 27001 ช่วยให้องค์กรไทยปฏิบัติตาม PDPA และ พ.ร.บ.ไซเบอร์ฯ ได้อย่างไร พร้อมกลยุทธ์ "ลงทุนครั้งเดียว ได้ประโยชน์สามต่อ"
บทความถัดไปEP 2 — ISO 27001 กับกฎหมายไทย: เกราะป้องกันทางกฎหมาย PDPA & Cybersecurity Act > คลิกอ่านได้เลย