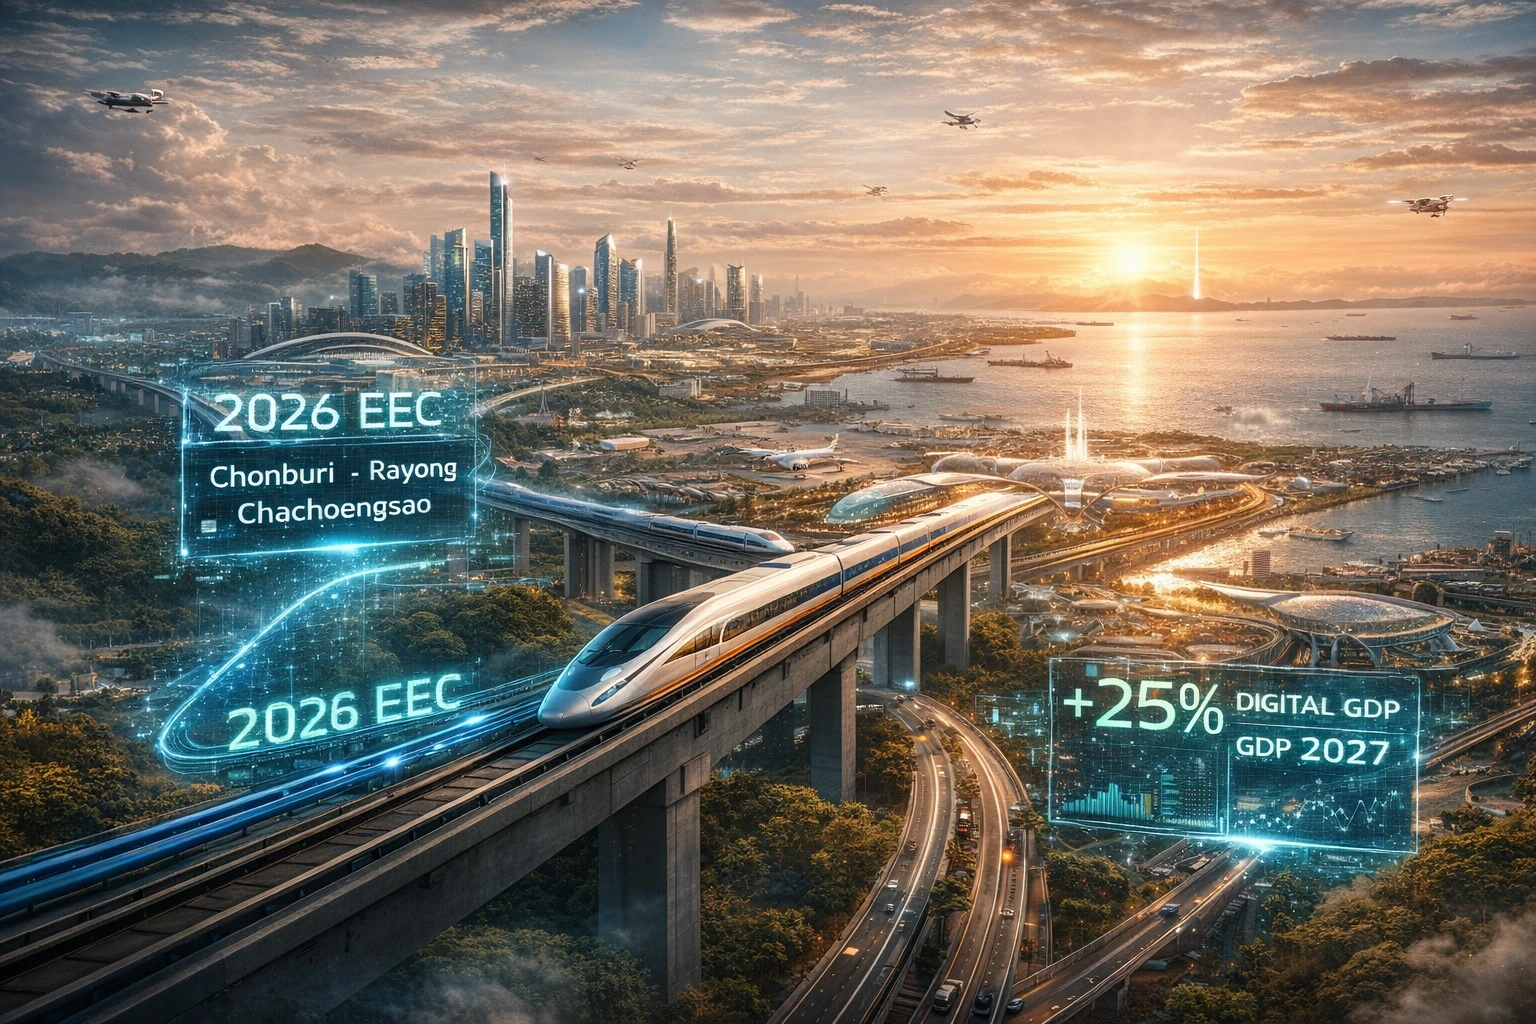
ในขณะที่ประเทศไทยก้าวเข้าสู่ปี 2026 เขตพัฒนาพิเศษภาคตะวันออก (EEC) ครอบคลุมพื้นที่ยุทธศาสตร์ 3 จังหวัด ได้แก่ ชลบุรี ระยอง และฉะเชิงเทรา กำลังเผชิญกับการเปลี่ยนแปลงครั้งใหญ่ โครงการรถไฟความเร็วสูงเชื่อม 3 สนามบิน และเมกะโปรเจกต์เมืองอัจฉริยะมูลค่ากว่า 1.34 ล้านล้านบาท สะท้อนความทะเยอทะยานของไทยที่จะดันสัดส่วนเศรษฐกิจดิจิทัลให้แตะ 25% ของ GDP ภายในปี 2027
แต่ภายใต้วิสัยทัศน์ "โรงงานอัจฉริยะ" (Smart Factory) ที่มุ่งเป้าระบบอัตโนมัติ AI และ Private 5G เข้าสู่กระบวนการผลิต กลับมี "ภัยเงียบ" ที่ทวีความรุนแรงอย่างรวดเร็ว ตัวเลขจากการสำรวจองค์กรไทยที่ใช้ระบบ OT กว่า 101 แห่ง เผยข้อเท็จจริงที่น่าตกใจ
72% ขององค์กรไทยที่มีระบบ OT เคยถูกโจมตีสำเร็จในรอบปีที่ผ่านมา
35% ต้องสั่งหยุดสายการผลิตจริงเพราะ Cyber Incident อย่างน้อยหนึ่งครั้ง
จำนวนเหตุการณ์โจมตีจากระบบดิจิทัลไทยพุ่งขึ้น 3 เท่าภายใน 3 ปี (จาก 64,609 ขยับไปถึง 223,700 ครั้ง/ไตรมาส)
ที่มา: Fortinet State of OT Security | Kaspersky Q2 2025 | Cyfirma Executive Threat Landscape Thailand
ตัวเลขเหล่านี้ไม่ใช่สถิติของต่างประเทศ มันคือความเป็นจริงของโรงงานในนิคมอุตสาหกรรมที่คุณนั่งอยู่ขณะนี้ และมันกำลังแย่ลงเรื่อยๆ ทุกปีที่โรงงานของคุณเชื่อมต่อกับโลกดิจิทัลมากขึ้น
เมื่อ IT และ OT กลายเป็นเนื้อเดียวกัน
ในอดีต ระบบควบคุมเครื่องจักรในโรงงาน (Operational Technology: OT) ถูกตัดขาดจากโลกภายนอกด้วยหลักการ "Air-gap" ลองนึกภาพแบบนี้ :
โรงงานของคุณมีประตูกันน้ำแบบเรือดำน้ำ - คอมพิวเตอร์ของฝ่ายบัญชีและสายการผลิตต่างเดินบนสายไฟ 'คนละเส้น' ไม่เชื่อมถึงกัน แม้แฮกเกอร์เจาะคอมพิวเตอร์ออฟฟิศสำเร็จ เขาก็ไม่สามารถลามเข้าถึงเครื่องจักรได้
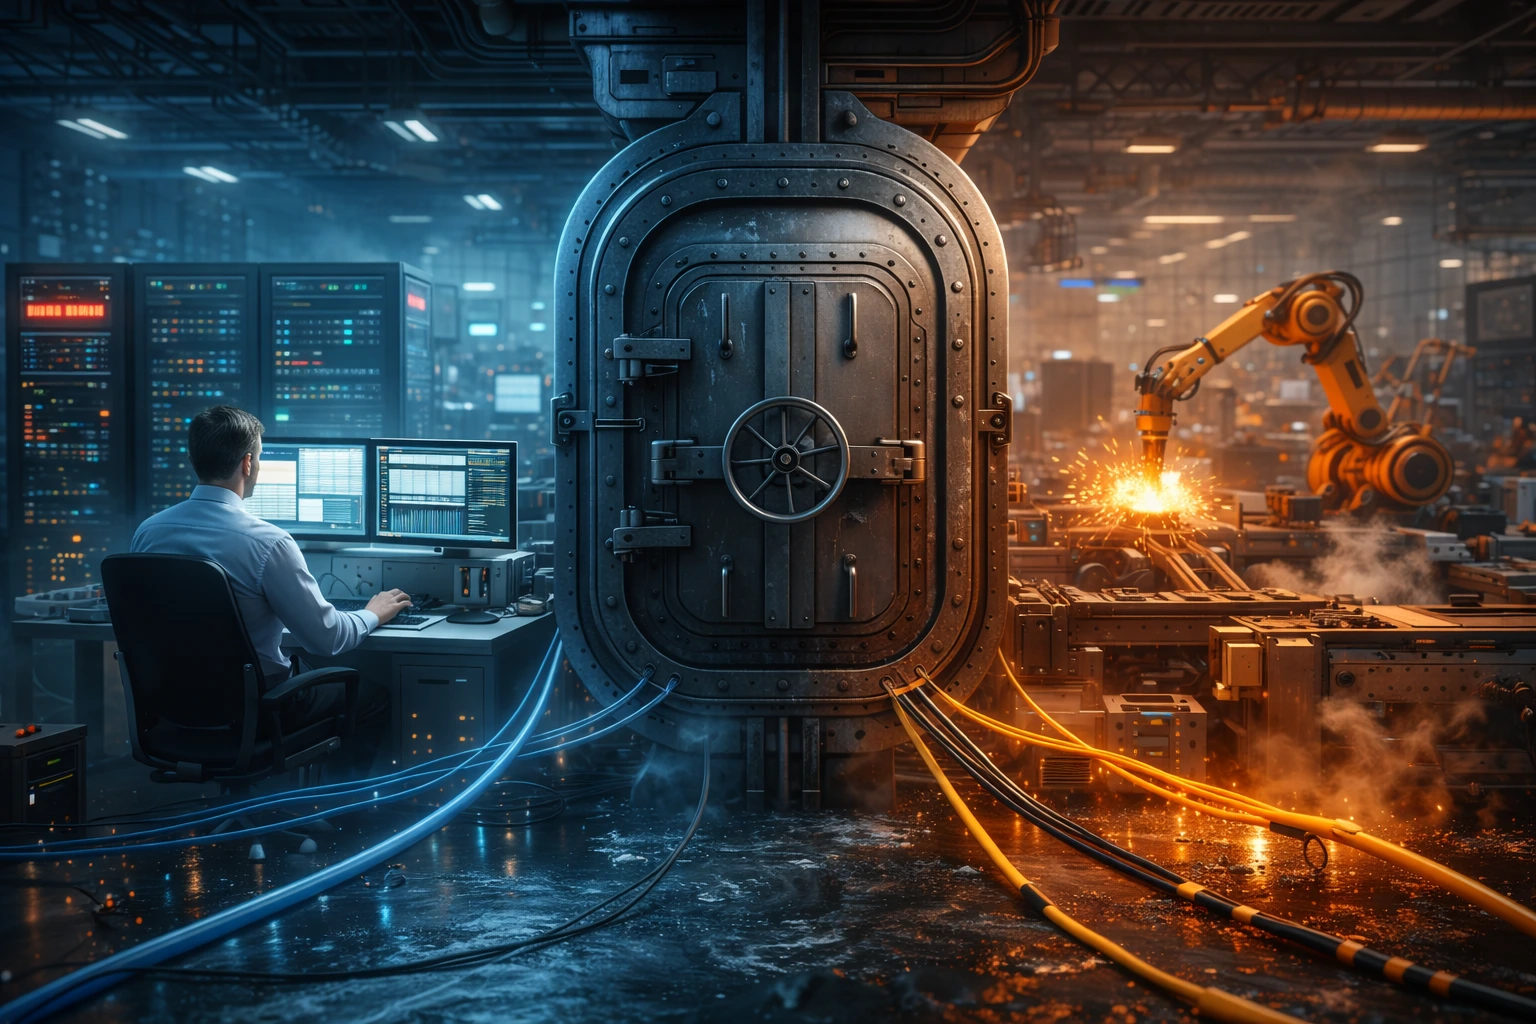
แต่ในยุคอุตสาหกรรม 4.0 ความต้องการข้อมูลแบบ Real-time เพื่อขับเคลื่อน AI และการบำรุงรักษาเชิงคาดการณ์ (Predictive Maintenance) ได้ทำลายประตูกันน้ำนั้นลงอย่างราบคาบ ทำให้สายไฟสองเส้นนั้นกลายเป็นเส้นเดียวกัน
อุปกรณ์อุตสาหกรรม เช่น PLC และ SCADA ถูกออกแบบมาเพื่อ "ความทนทาน" แต่ไม่เคยถูกออกแบบมาเพื่อ "ความปลอดภัยทางไซเบอร์" เมื่อระบบเหล่านี้เชื่อมต่อกับเครือข่าย IT ช่องโหว่จากอีเมลหรือซอฟต์แวร์สำนักงานสามารถลุกลามเข้าสู่สายการผลิตได้โดยตรง
และนี่คือตัวเลขที่พิสูจน์ว่าภัยนี้เป็นเรื่องจริง ไม่ใช่แค่ทฤษฎี
75% ของการโจมตีระบบ OT เริ่มต้นจากการเจาะระบบ IT ก่อน
Ransomware ในภาคอุตสาหกรรมพุ่งขึ้น 87% YoY ในปี 2024
Manufacturing ครองตำแหน่งเป้าหมาย Ransomware อันดับ 1 ต่อเนื่อง 4 ปีซ้อน — และไทยอยู่ใน Top Sector ที่ถูกโจมตีมากที่สุด
ที่มา: Dragos OT Cybersecurity 2025 | Cyfirma Thailand | GBHackers Thailand Threat Report
"นาทีละล้าน" ราคาที่โรงงานต้องจ่ายเมื่อระบบล่มสลาย
สำหรับเจ้าของโรงงาน ถ้าแค่ข้อมูลหาย ยังไม่เท่าตัวเลขทางการเงินหรือ สูญเสียเงินสดจริง ตัวเลขเหล่านี้เห็นแล้วน่าใจหาย
฿850,000+ ความเสียหายเฉลี่ยต่อชั่วโมงสำหรับองค์กรขนาดกลาง และ 23,750 USD/นาที สำหรับบริษัทขนาดใหญ่
60 วัน เป็นเวลาเฉลี่ยที่ธุรกิจต้องใช้ฟื้นฟูความเชื่อมั่นของลูกค้าหลังเกิดเหตุ
213 วัน เวลาตรวจพบการโจมตีเฉลี่ยของไทย ซึ่งสูงกว่ามาตรฐานโลกอย่างมีนัยสำคัญ
สำหรับผู้ผลิตใน EEC ที่อยู่ภายใต้กำหนดการส่งมอบที่เข้มงวด การหยุดผลิตเพียงไม่กี่ชั่วโมงอาจหมายถึงการผิดนัดสัญญาระดับโลก ดังที่เคยเกิดขึ้นกับ Jaguar Land Rover และ Bridgestone ที่การหยุดผลิตส่งผลกระทบต่อเนื่องไปทั่วห่วงโซ่อุปทานโลก
โรงงานไทยจกเป็นเป้า "คาร์เทลแรนซัมแวร์"
ประเทศไทยกำลังถูกจับจ้องจากกลุ่มแฮกเกอร์ระดับโลก ด้วยตัวเลขการโจมตีแรนซัมแวร์ที่พุ่งขึ้น 69% โดยเฉพาะกลุ่ม Devman2 ที่ทำให้ข้อมูลรั่วไหลกว่า 300GB จากกระทรวงแรงงาน (กรกฎาคม 2025) พร้อมการเรียกค่าไถ่สูงถึง 15 ล้านดอลลาร์
แนวโน้มที่น่ากังวลกว่านั้นคือการรวมตัวกันเป็น "คาร์เทล" ของกลุ่มยักษ์ใหญ่อย่าง Qilin, DragonForce และ LockBit เพื่อยกระดับการโจมตี โดย LockBit 5.0 ได้ประกาศเปลี่ยนนโยบายใหม่ ซึ่งดันอนุญาตให้สมาชิกโจมตี "โครงสร้างพื้นฐานวิกฤต" เช่น โรงงานอุตสาหกรรมโดยเฉพาะ
มัลแวร์รุ่นใหม่ ไม่เรียกค่าไถ่ แต่ดันทำลายเครื่องจักรจริงด้วย
แฮกเกอร์ยุค 2026 ไม่ได้หวังเพียงแค่เงิน แต่มุ่งเน้นไปที่การ "ทำลายฮาร์ดแวร์" ผ่านมัลแวร์สายพันธุ์ใหม่
FrostyGoop มุ่งเป้าโปรโตคอล Modbus TCP (Port 502) เพื่อดัดแปลงคำสั่งเครื่องจักรทางกายภาพ
AcidPour มัลแวร์ประเภท Wiper ที่ลบข้อมูลระดับเฟิร์มแวร์ เปลี่ยนเครื่องจักรราคาแพงให้กลายเป็น "เศษเหล็ก" ที่กู้คืนไม่ได้
Fuxnet ทำลายเกตเวย์เซนเซอร์โดยเฉพาะ ทำให้วิศวกรไม่สามารถมองเห็นหรือควบคุมสถานะของโรงงานได้เลย
"คุณอาจรีบูตเซิร์ฟเวอร์ธนาคารได้ แต่คุณไม่สามารถรีบูตเตาปฏิกรณ์เคมีที่ถูกทำลายได้ในเวลาไม่กี่นาที นั่นคือสาเหตุที่ภาคการผลิตเปราะบางกว่าทุกภาคส่วน"
แรงบีบจากตลาดเจ้าของโรงงาน SME เจ้าของธุรกิจ ต้องมีระบบ Cybersecurity คุณอาจถูกตัดออกจาก Supply Chain
เจ้าของโรงงานหลายท่านอาจคิดว่า "ธุรกิจเราเล็กเกินไปที่แฮกเกอร์จะสนใจ" แต่ความจริงคือ SME คือ "จุดอ่อนที่สุด" ในห่วงโซ่อุปทานระดับโลก และวันนี้มีแรงบีบสองด้านที่กำลังเข้ามาพร้อมกัน
1. Supply Chain Compliance - คู่ค้าระดับโลกเริ่มบังคับ
แฮกเกอร์มักโจมตี SME เพื่อใช้เป็น "ทางผ่าน" ไปสู่บริษัทยักษ์ใหญ่ ด้วยเหตุนี้มาตรฐานใหม่อย่าง IEC 62443 และ NIS-2 ในยุโรปจึงบังคับให้องค์กรขนาดใหญ่ต้องตรวจสอบความปลอดภัยของ "ซัพพลายเออร์" ด้วย
หาก SME ไม่มีระบบ Cybersecurity ที่ได้มาตรฐาน คุณอาจสูญเสียโอกาสในการประมูลงาน และถูกตัดออกจากห่วงโซ่อุปทานระดับโลก — ไม่ใช่เพราะผลิตภัณฑ์ไม่ดี แต่เพราะโรงงาน "ไม่ปลอดภัยพอ"
2. Cyber Insurance - ซื้อประกันไม่ได้ถ้าไม่มีมาตรฐาน
บริษัทประกันภัยไซเบอร์ในปัจจุบันมีข้อกำหนดที่เข้มงวดมาก หาก SME ไม่มี MFA, ไม่มีกระบวนการจัดการ Patch และไม่มีการอบรมพนักงาน บริษัทประกันจะปฏิเสธการรับประกัน หรือเรียกเก็บเบี้ยในอัตราที่แพงมหาศาล นั่นหมายถึงเมื่อเกิดเหตุขึ้น คุณต้องแบกรับความเสียหายทั้งหมดด้วยตัวเอง
ทางรอดของ SME ให้เริ่มต้นจากสิ่งที่ "ทำได้จริง" ก่อน
การลงทุนด้านความปลอดภัยในปัจจุบันยังไม่เพียงพอ โดยเฉพาะ SME ที่ใช้จ่ายด้านนี้เพียง 0.2% ของรายได้ ซึ่งอยู่ในระดับอันตราย แต่การเริ่มต้นไม่จำเป็นต้องแพง เริ่มจาก 5 ขั้นตอนที่โรงงาน SME ทำได้จริงทันที
ขั้นที่ 1 - Asset Inventory รู้จักตัวเองก่อนแฮกเกอร์รู้จักคุณ ทำบัญชีรายชื่ออุปกรณ์ทุกชิ้นในเครือข่าย ทั้ง IT และ OT แทบไม่มีต้นทุน ใช้ Open-source Tools ได้เลย คุณไม่อาจปกป้องสิ่งที่มองไม่เห็น
ขั้นที่ 2 — MFA ทุก Remote Access: ปิดประตูบานหลัก บังคับยืนยันตัวตน 2 ขั้นสำหรับทุก VPN และ RDP ต้นทุนเพียง ~$3–5/user/เดือน แต่ปิดช่องโหว่ที่ใช้ขโมย Password ได้ถึง 99%
ขั้นที่ 3 - แยกเครือข่าย IT/OT สร้างประตูกันน้ำดิจิทัล ตั้ง VLAN แยกสาย Production ออกจาก Office Network ไม่ต้องซื้ออุปกรณ์ใหม่ แค่ Config ที่มีอยู่ ป้องกัน Ransomware ลามจาก IT เข้า OT ได้ทันที
ขั้นที่ 4 - Backup แบบ 3-2-1 ทำสำรองข้อมูล 3 ชุด บน 2 สื่อ เก็บ 1 ชุดออฟไลน์ (Immutable Storage) ที่มัลแวร์เข้าไม่ถึง แม้โดน Ransomware ก็ฟื้นตัวได้โดยไม่ต้องจ่ายค่าไถ่
ขั้นที่ 5 - ใช้ MSP / MSSP จ้างผู้เชี่ยวชาญแทนจ้างพนักงาน IT ประจำ เช่าบริการ Managed Security Service แบบรายเดือน หลักหมื่นบาท/เดือน ถูกกว่าจ้าง FTE และได้ผู้เชี่ยวชาญเฝ้าระวัง 24/7
มาตรฐานสากลสำหรับโรงงาน ที่แฮกเกอร์ข้ามไม่ได้
หลายโรงงานลงทุน Firewall และ Antivirus แล้ว แต่ยังโดนเจาะ เพราะขาดสิ่งที่สำคัญกว่า นั่นคือ "โครงสร้างการป้องกันที่ออกแบบมาสำหรับเครื่องจักรโดยเฉพาะ" มาตรฐาน IEC 62443 คือ Blueprint ที่บริษัทระดับโลกใช้แก้ปัญหานี้ และเริ่มกลายเป็น Requirement ที่คู่ค้าต่างชาติบังคับซัพพลายเออร์ไทยมากขึ้นทุกปี หลักการสำคัญมี 2 ข้อที่เจ้าของโรงงานต้องรู้
- Zones & Conduits แบ่งระบบออกเป็น "โซน" ตามความเสี่ยง และควบคุมการสื่อสารระหว่างโซนผ่าน "Conduit" ที่มีการ Monitor เปรียบได้กับประตูกันน้ำในเรือดำน้ำ ซึ่งถึงจะมีโซนหนึ่งถูกเจาะ โซนอื่นยังทำงานได้ต่อไป
- Security Level (SL1–SL4) กำหนดระดับการป้องกันตามความสำคัญของระบบ ไม่ต้องทำทุกอย่างพร้อมกัน เริ่มจาก SL1–SL2 ก็ปกป้องได้มากกว่าที่โรงงานส่วนใหญ่มีอยู่ในปัจจุบันแล้ว
และสำหรับ Remote Access ให้ยกเลิก VPN แบบเดิมที่แฮกเกอร์ขโมย Credential ได้ง่าย แล้วเปลี่ยนไปใช้ SASE (Secure Access Service Edge) ที่ตรวจสอบตัวตนและบริบททุกครั้งก่อนอนุญาตให้เข้าถึงระดับแอปพลิเคชัน
บทสรุป Smart Factory ไม่มีวันสมบูรณ์หากปราศจาก Cyber Resilience
ในสมรภูมิอุตสาหกรรมปี 2026 โรงงานที่ประสบความสำเร็จที่สุดจะไม่ใช่โรงงานที่ผลิตได้รวดเร็วที่สุด แต่คือโรงงานที่มีความสามารถในการ "ฟื้นตัวจากภัยคุกคามได้เร็วที่สุด"
"Smart Factory ที่ขาด Cybersecurity ไม่ใช่ Smart Factory มันคือ Smart Liability ที่กำลังรอวันระเบิด"
ยิ่งไทยเร่งทรานส์ฟอร์มโรงงานไปสู่ Smart Factory ตามนโยบาย Thailand 4.0 พื้นที่โจมตีทางไซเบอร์ก็ยิ่งขยายตัว นั่นคือกฎเหล็กของการเชื่อมต่อที่โรงงานทุกแห่งต้องตระหนัก
ในวันที่เครื่องจักรทุกเครื่องในชลบุรี ระยอง และฉะเชิงเทรา เชื่อมต่อกับโลกภายนอก โรงงานของคุณพร้อมแค่ไหนที่จะรับมือกับ "การหยุดชะงัก" ที่อาจเกิดขึ้นในวินาทีหน้า?
ปกป้องโรงงานของคุณก่อนที่จะสายเกินไป Cybernetices+ พร้อมดูแลคุณครบทุกมิติ
การสร้างโรงงานอัจฉริยะที่ปลอดภัยไม่ใช่แค่เรื่องของเทคโนโลยี แต่คือการวางระบบป้องกันที่ครอบคลุมตั้งแต่เครื่องจักรถึงพฤติกรรมคน บริษัท ไซเบอร์เนติกส์ พลัส จำกัด มีบริการที่ออกแบบมาเพื่อผู้ผลิตและโรงงานอุตสาหกรรมโดยเฉพาะ ครอบคลุมทุกจุดเสี่ยงที่บทความนี้กล่าวถึง
VA & Penetration Testing - ค้นหาช่องโหว่ในระบบ IT และ OT ของโรงงานคุณ ก่อนที่แฮกเกอร์จะค้นพบมันเอง
SASE Solution - ยกเลิก VPN แบบเดิมที่เสี่ยงต่อการขโมย Credential แล้วเปลี่ยนสู่สถาปัตยกรรม Zero Trust ที่ตรวจสอบทุกการเชื่อมต่อแบบ Real-time
Cybersecurity Awareness Training - เปลี่ยนพนักงานจาก "จุดอ่อน" ให้กลายเป็น Human Firewall ด้วยหลักสูตรที่อัปเดตตามภัยคุกคามจริง พร้อม Phishing Simulation และ Behavioral KPIs
PDPA Compliance - วางระบบให้ถูกต้องตามกฎหมาย ก่อนที่ PDPC จะเคาะประตูหาคุณ
ไม่แน่ใจว่าโรงงานของคุณพร้อมแค่ไหน? ติดต่อเราวันนี้เพื่อรับการประเมิน Cybersecurity Readiness Assessment เบื้องต้นสำหรับโรงงานของคุณ — ฟรี ไม่มีข้อผูกมัด