ไขข้อสงสัยฉบับสมบูรณ์ระหว่าง
Cybersecurity VS Data Privacy
องค์กรที่เข้าใจทั้งสองเรื่อง คือองค์กรที่ปกป้องข้อมูลได้ครบมิติที่สุด ไม่ว่าจะเป็น SME บริษัทขนาดกลาง ไปจนถึงองค์กรขนาดใหญ่ ภัยคุกคามทางไซเบอร์และกฎหมายเกี่ยวกับข้อมูลส่วนบุคคลคือสองแรงกดดันสำคัญที่ผู้บริหารต้องเผชิญ การรักษาความปลอดภัยของข้อมูลไม่ใช่เรื่องของแผนก IT เพียงอย่างเดียวอีกต่อไป แต่กลายเป็นเรื่องเชิงกลยุทธ์ของทั้งองค์กร เพราะแม้แต่ข้อมูลที่สำคัญที่สุดก็ถูกจัดเก็บในรูปแบบดิจิทัลและเดินทางข้ามระบบจำนวนมากในแต่ละวัน
คำถามที่องค์กรจำนวนมากยังสับสน คือ “Cybersecurity” และ “Data Privacy” ต่างกันอย่างไร? จำเป็นต้องทำทั้งคู่ไหม? ทำไมบางองค์กรมีระบบความปลอดภัยแน่นหนาแต่ยังถูกปรับ PDPA? หรือบางองค์กรทำ PDPA ครบถ้วน แต่กลับถูกโจมตีจนข้อมูลรั่วไหล?
บทความนี้จะช่วยให้คุณเห็นภาพอย่างชัดเจนว่า สองเรื่องนี้เกี่ยวข้องกันอย่างไร แตกต่างกันตรงไหน และองค์กรควรเริ่มต้นอย่างไรเพื่อสร้างความปลอดภัยข้อมูลแบบรอบด้าน
Cybersecurity คืออะไร? (ความปลอดภัยเชิงเทคนิค)
Cybersecurity คือการปกป้องระบบและข้อมูลจากการโจมตีหรือการเข้าถึงที่ไม่ได้รับอนุญาต โดยใช้เทคโนโลยี ระบบป้องกัน การตรวจจับ และมาตรการเชิงเทคนิคเข้ามาช่วย
ในยุคที่ภัยไซเบอร์พัฒนาเร็วและฉลาดขึ้น เช่น Ransomware, Phishing, Malware และการโจมตีแบบ Social Engineering องค์กรจำเป็นต้องมีโครงสร้างความปลอดภัยป้องกันตั้งแต่ระดับอุปกรณ์จนถึงระดับโครงสร้างพื้นฐาน
โฟกัสของ Cybersecurity คือ “ป้องกันและลดผลกระทบของการโจมตี”
- ป้องกันการบุกรุกระบบและเครือข่าย
- ตรวจจับพฤติกรรมผิดปกติแบบเรียลไทม์
- ลดความเสี่ยงที่ข้อมูลจะถูกขโมยหรือถูกเข้ารหัสเรียกค่าไถ่
- รักษาความพร้อมใช้งานของระบบธุรกิจ
ตัวอย่างมาตรการ Cybersecurity
- Firewall, IDS/IPS, Next-Gen Firewall
- SOC Monitoring / SIEM
- Zero Trust Architecture
- การเข้ารหัสข้อมูล (Encryption)
- การจัดการสิทธิ์ผู้ใช้ (IAM, MFA)
- การทดสอบเจาะระบบ (Penetration Test)
Data Privacy คืออะไร? (ความเป็นส่วนตัวของข้อมูล)
ในอีกด้านหนึ่ง Data Privacy คือการจัดการและใช้ข้อมูลส่วนบุคคลอย่างถูกต้อง โปร่งใส และเป็นไปตามกฎหมาย โดยเน้นเรื่องสิทธิของเจ้าของข้อมูล ความเหมาะสมในการเก็บข้อมูล การแจ้งวัตถุประสงค์ และการควบคุมว่าข้อมูลจะถูกนำไปใช้เพื่ออะไรได้บ้าง
Data Privacy จึงไม่ใช่เรื่องเทคนิคอย่างเดียว แต่เป็นเรื่อง “นโยบาย กฎหมาย และธรรมาภิบาลข้อมูล” มากกว่า
โฟกัสของ Data Privacy คือ “ควบคุมการใช้ข้อมูลและทำให้ถูกต้องตามกฎหมาย”
- เก็บข้อมูลเท่าที่จำเป็นตามวัตถุประสงค์
- แจ้งให้เจ้าของข้อมูลรู้ว่าจะใช้ข้อมูลทำอะไร
- ขอความยินยอมเมื่อจำเป็น
- ให้เจ้าของข้อมูลมีสิทธิตรวจสอบ แก้ไข หรือลบข้อมูล
- จัดการการส่งต่อข้อมูลระหว่างหน่วยงานและบุคคลที่สาม
ตัวอย่างงานด้าน Data Privacy
- PDPA/GDPR Compliance
- Privacy Policy, Consent Management
- Data Mapping, Data Classification
- Privacy Impact Assessment (PIA)
- การจัดการคำร้องจากเจ้าของข้อมูล (DSAR)
Cybersecurity vs Data Privacy ต่างกันอย่างไร?
Feature | Cybersecurity | Data Privacy |
เป้าหมาย | ป้องกันข้อมูลจากการโจมตี | ป้องกันการใช้ข้อมูลผิดวัตถุประสงค์ |
ขอบเขตงาน | ระบบ, เครือข่าย, อุปกรณ์ | กฎหมาย, นโยบาย, สิทธิข้อมูล |
ประเภทความเสี่ยง | Hacker, Malware, การบุกรุก | การจัดการข้อมูลผิดขั้นตอน, การละเมิดสิทธิ |
เครื่องมือ/วิธี | Firewall, SOC, Encryption | Consent, Policy, Data Governance |
ทีมงานที่รับผิดชอบ | IT Security, Network, SOC | DPO, Legal, Compliance |
ทำไมองค์กรต้องมีทั้งสองด้าน ไม่ใช่เลือกอย่างใดอย่างหนึ่ง?
ในหลายองค์กรมีความเข้าใจผิดว่า “ทำ Cybersecurity ก็พอแล้ว” หรือ “เราทำ PDPA ครบแล้ว น่าจะปลอดภัย” ซึ่งไม่ถูกต้องเลย เพราะทั้งสองส่วนเติมเต็มกันและกัน
กรณีที่มี Cybersecurity แต่ไม่มี Data Privacy
- องค์กรอาจเก็บข้อมูลมากเกินความจำเป็นโดยไม่รู้ตัว
- ลูกค้าไม่ได้รับแจ้งว่านำข้อมูลไปใช้อะไร
- เสี่ยงถูกปรับตาม PDPA แม้ระบบจะปลอดภัยก็ตาม
กรณีที่มี Data Privacy แต่ไม่มี Cybersecurity
- แม้จะมีนโยบายจัดการข้อมูลที่ดี
- แต่หากไม่มีระบบป้องกัน ก็ยังถูกแฮ็กได้
- และข้อมูลส่วนบุคคลก็ยังรั่วไหลอยู่ดี
ทั้งสองต้องทำงานร่วมกันจึงเกิด "ความปลอดภัยรอบด้าน"
- Cybersecurity = ลดโอกาสถูกโจมตี
- Data Privacy = ลดความเสี่ยงผิดกฎหมายและเพิ่มความโปร่งใส
องค์กรที่ทำทั้งสองด้านอย่างครบถ้วนจะมีความพร้อมมากกว่า ทั้งในเชิงความปลอดภัยและความเชื่อมั่นจากลูกค้า ซึ่งเป็นสิ่งสำคัญในยุคที่ผู้บริโภคให้ความสำคัญกับความเป็นส่วนตัวของข้อมูลมากขึ้นเรื่อย ๆ
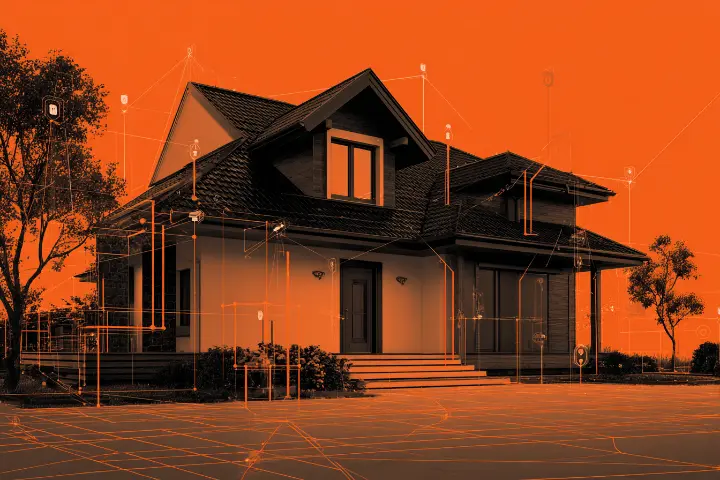
ตัวอย่างให้เห็นภาพง่าย ๆ
ลองนึกถึง “บ้านหลังหนึ่ง”
- Cybersecurity คือการติดตั้งรั้ว ประตูล็อก แข็งแรง CCTV และสัญญาณกันขโมย
- Data Privacy คือการกำหนดว่า “ในบ้านควรเก็บของอะไรบ้าง” และ “เจ้าของบ้านต้องยินยอมให้คนนำข้อมูลส่วนตัวไปทำอะไรได้บ้าง”
ถ้าบ้านไม่มีรั้ว (ไม่มี Cybersecurity) ก็เสี่ยงถูกลักขโมย
แต่ถ้าบ้านรกเก็บของไม่เป็นที่ (ไม่มี Data Privacy) ก็เสี่ยงผิดกฎหมายหรือโดนตรวจสอบ
ดังนั้นบ้านที่ดีต้องมีทั้ง “ระบบป้องกัน” และ “การจัดการข้อมูลอย่างเป็นระเบียบ”
🔐 Cybersecurity + Data Privacy = เกราะป้องกันที่สมบูรณ์ที่สุด
ธุรกิจที่ต้องการปลอดภัยอย่างแท้จริงต้องมองข้อมูลทั้งในแง่
- ความมั่นคงปลอดภัย
- ความเป็นส่วนตัว และความถูกต้องตามกฎหมาย
องค์กรที่ทำได้ทั้งสองด้านอย่างครบถ้วนจะสามารถลดความเสี่ยงได้สูงสุด ไม่ว่าจะเป็นการโจมตีจากภายนอก หรือการจัดการข้อมูลผิดวิธีจากภายใน และยังเพิ่มความน่าเชื่อถือให้กับลูกค้าและพาร์ตเนอร์อีกด้วย
อย่ารอให้ข้อมูลรั่วไหลหรือโดนปรับ !
แค่ส่งข้อความหาเรา — ทีมงาน Cybernetics+ พร้อมช่วยแนะนำแบบเข้าใจ SME จริง ๆ
Start writing here...