ข้อมูลรั่ว สภาวิศวกร: บทเรียนสำคัญที่เจ้าของธุรกิจต้องรู้ และ “Data Breach คืออะไร?”
ช่วงที่ผ่านมา มีข่าวที่ถูกพูดถึงมากในวงการ Cybersecurity ไทย คือกรณี
“ข้อมูลรั่ว สภาวิศวกร”
หลังมีรายงานว่าเกิดการโจมตีระบบระหว่างการอัปเกรดและย้ายข้อมูล ส่งผลให้ข้อมูลสมาชิกกว่า 300,000 รายถูกเข้าถึงได้โดยไม่ได้รับอนุญาต
ข้อมูลที่ได้รับผลกระทบ reportedly มีทั้ง:
- ชื่อ-นามสกุล
- เบอร์โทรศัพท์
- ที่อยู่
- ข้อมูลใบอนุญาตวิศวกร
- ข้อมูลส่วนบุคคลอื่น ๆ
หลายคนอาจมองว่าเป็น “ข่าวไกลตัว”
แต่ในความจริง นี่คือสิ่งที่เกิดขึ้นได้กับทุกองค์กร ไม่ว่าจะเป็นหน่วยงานรัฐ บริษัทเอกชน หรือธุรกิจ SME
และนี่คือเหตุผลที่เจ้าของธุรกิจควรเข้าใจว่า
“Data Breach คืออะไร และจะป้องกันยังไง”
🔍 Data Breach คืออะไร?
คำว่า Data Breach หรือ “ข้อมูลรั่วไหล”
หมายถึงเหตุการณ์ที่ข้อมูลสำคัญถูกเข้าถึง เปิดเผย หรือถูกขโมย โดยไม่ได้รับอนุญาต
อาจเกิดจาก:
- การถูกแฮก
- ช่องโหว่ของระบบ
- การตั้งค่าผิดพลาด
- พนักงานทำข้อมูลหลุด
- หรือแม้แต่การอัปเกรดระบบผิดพลาด
กรณีของ “ข้อมูลรั่ว สภาวิศวกร” ก็ถูกระบุว่าเกี่ยวข้องกับช่วงการอัปเกรดและย้ายระบบ ซึ่งมักเป็นช่วงที่หลายองค์กรมีความเสี่ยงสูงกว่าปกติ
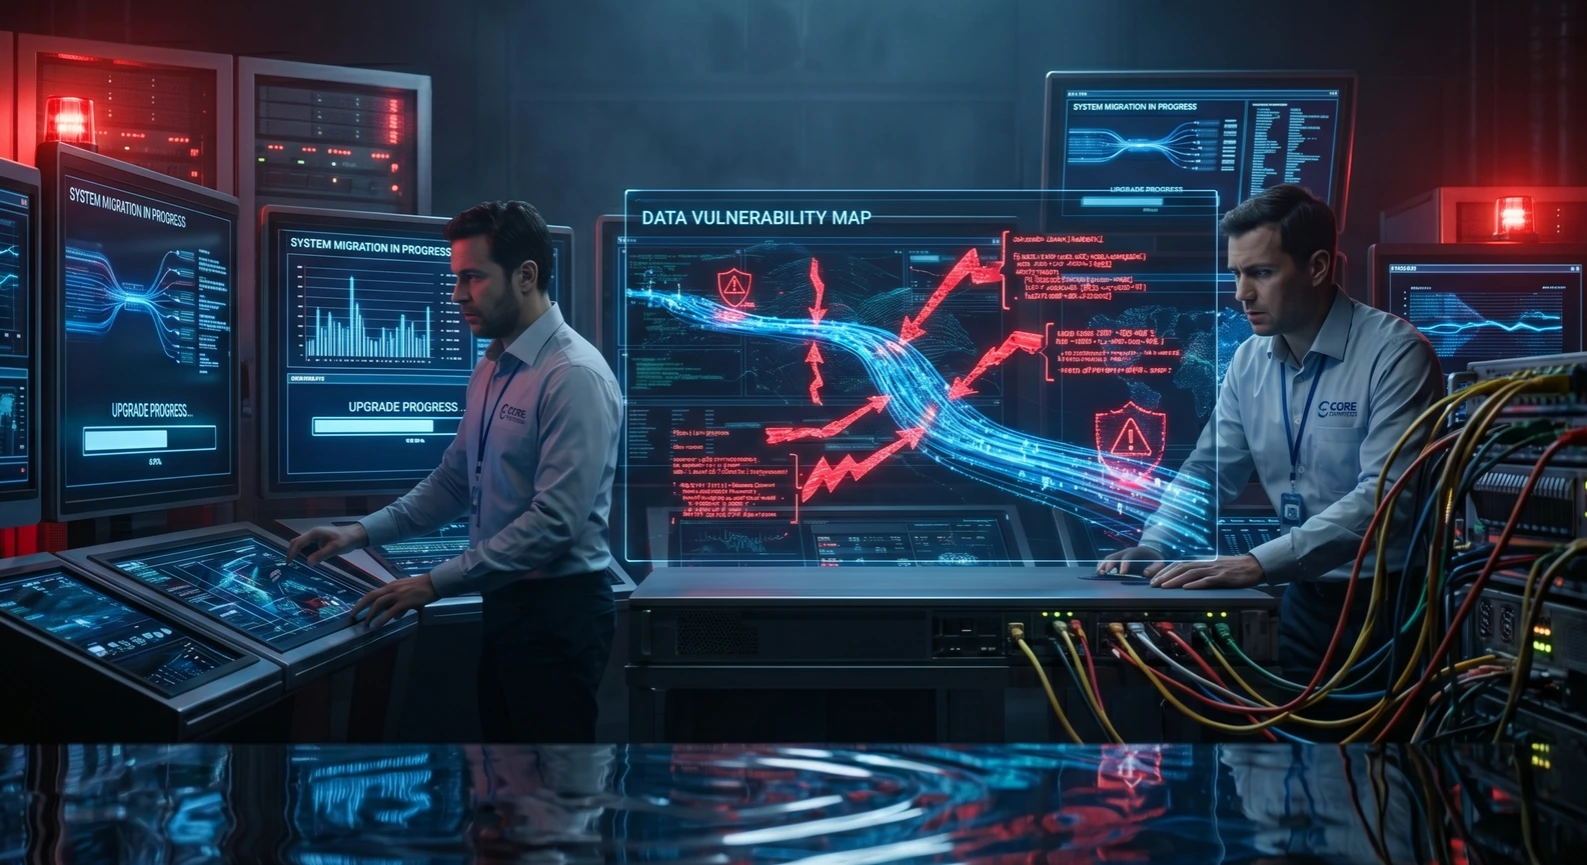
⚠️ ทำไมช่วง “อัปเกรดระบบ” ถึงเสี่ยง?
หลายคนคิดว่า “อัปเกรดระบบ = ปลอดภัยขึ้น”
ซึ่งจริงครับ แต่ในช่วงเปลี่ยนผ่าน กลับเป็นช่วงที่อันตรายที่สุด
เพราะมักมี:
- การย้ายฐานข้อมูล
- การเปิดสิทธิ์ชั่วคราว
- การเชื่อมระบบใหม่
- การปิดระบบ Security บางส่วนเพื่อ Migration
ถ้าควบคุมไม่ดี → ช่องโหว่จะเกิดทันที
นี่เป็นหนึ่งในเหตุผลที่หลายองค์กรทั่วโลกถูกโจมตีระหว่าง Migration หรือ Upgrade เช่นกัน
💥 ผลกระทบของ Data Breach ไม่ได้มีแค่ “ข้อมูลหลุด”
สำหรับเจ้าของธุรกิจ สิ่งที่น่ากลัวจริง ๆ คือ “ผลกระทบระยะยาว”
1. ความน่าเชื่อถือเสียหาย
ลูกค้าเริ่มไม่มั่นใจว่า:
- ข้อมูลจะปลอดภัยไหม
- บริษัทดูแลระบบดีพอหรือไม่
2. เสี่ยงถูกหลอกลวงต่อ
เมื่อข้อมูลหลุด เช่น เบอร์โทร หรืออีเมล
มักถูกนำไปใช้ต่อใน:
- Phishing
- Call Center Scam
- Social Engineering
3. กระทบต่อการดำเนินธุรกิจ
บางกรณีระบบต้องหยุดใช้งานชั่วคราว
ส่งผลต่อ:
- ฝ่ายขาย
- ระบบบัญชี
- การให้บริการลูกค้า
4. อาจมีผลด้านกฎหมาย
ในไทยมี PDPA ซึ่งองค์กรต้องรับผิดชอบต่อข้อมูลส่วนบุคคลของลูกค้า
🧠 เจ้าของธุรกิจ SME ควรเรียนรู้อะไรจากกรณีนี้?
สิ่งสำคัญคือ
“ไม่มีองค์กรไหนเล็กเกินกว่าจะโดนโจมตี”
หลาย SME ยังคิดว่า:
“ธุรกิจเราเล็ก ไม่น่ามีใครสนใจ”
แต่ปัจจุบันแฮกเกอร์จำนวนมากใช้ระบบอัตโนมัติสแกนหาช่องโหว่
ไม่ได้เลือกเฉพาะองค์กรใหญ่
🔐 แล้วจะลดความเสี่ยง Data Breach ได้ยังไง?
✔ อัปเดตระบบอย่างมีแผน
อย่าอัปเกรดระบบแบบเร่งรีบ
ควรมี:
- Testing Environment
- Backup
- Rollback Plan
✔ แยกสิทธิ์การเข้าถึง
ไม่ใช่ทุกคนต้องเห็นทุกข้อมูล
✔ มีระบบ Backup และ Monitoring
ถ้าเกิดเหตุ จะได้กู้คืนและตรวจสอบได้เร็ว
✔ ใช้ระบบ ERP และ Infrastructure ที่ปลอดภัย
ระบบที่ดีต้องมี:
- Access Control
- Encryption
- Audit Log
- Backup อัตโนมัติ
☁️ ERP และ Cloud ช่วยลดความเสี่ยงได้ไหม?
ช่วยได้มาก — ถ้าวางระบบถูก
ปัจจุบันธุรกิจจำนวนมากเริ่มใช้
Odoo ERP
ร่วมกับระบบ Cloud อย่าง
Odoo.sh
เพราะมีข้อดีด้าน Security เช่น:
- Backup อัตโนมัติ
- Environment แยก Dev/Test/Production
- ระบบ Monitoring
- การอัปเดต Security สม่ำเสมอ
🤝 ทำไม “พาร์ทเนอร์วางระบบ” สำคัญมาก
หลายครั้งปัญหาไม่ได้เกิดจาก Software
แต่เกิดจาก:
- การตั้งค่าผิด
- การ Migration ผิดวิธี
- หรือไม่มีแผน Security ที่ดี
นี่คือเหตุผลที่ธุรกิจจำนวนมากเลือกทำงานกับผู้เชี่ยวชาญ
ให้ Cybernetics+ ช่วยวางระบบให้ปลอดภัยตั้งแต่ต้น
สำหรับธุรกิจที่กำลังวางระบบ ERP หรือ Digital Transformation
สิ่งสำคัญไม่ใช่แค่ “ระบบทำงานได้”
แต่ต้อง “ปลอดภัยและรองรับอนาคต”
Cybernetics+ ช่วยอะไรได้บ้าง?
✔ วางระบบ ERP อย่างปลอดภัย
ทั้งด้าน Workflow และ Security
✔ วางแผน Migration และ Upgrade
ลดความเสี่ยงช่วงเปลี่ยนระบบ
✔ ออกแบบสิทธิ์ผู้ใช้ (Access Control)
ป้องกันข้อมูลรั่วจากภายใน
✔ วางระบบ Backup และ Recovery
กู้คืนข้อมูลได้เมื่อเกิดเหตุ
✔ ดูแลระบบระยะยาว
อัปเดตและตรวจสอบ Security อย่างต่อเนื่อง
🎯 สรุป: “ข้อมูลรั่ว สภาวิศวกร” เป็นบทเรียนสำคัญของทุกองค์กร
กรณีนี้สะท้อนให้เห็นว่า
แม้แต่หน่วยงานขนาดใหญ่ก็ยังมีความเสี่ยง หากช่วง Migration หรือ Upgrade ไม่มีการป้องกันที่ดีพอ
และในยุคที่ Data คือ “ทรัพย์สินสำคัญที่สุดของธุรกิจ”
คำถามที่เจ้าของธุรกิจควรถาม ไม่ใช่แค่
“ระบบทำงานได้ไหม?”
แต่ต้องถามด้วยว่า
“ถ้าเกิด Data Breach ขึ้น ธุรกิจเราพร้อมรับมือแค่ไหน?”