สวัสดีครับทุกคน ถ้าพูดถึงเรื่อง Cybersecurity ในช่วงหลายปีที่ผ่านมา ผมเชื่อว่าชื่อของ "แรนซัมแวร์" (Ransomware) น่าจะเป็นฝันร้ายอันดับต้นๆ ของคนทำไอทีและเจ้าของธุรกิจเลยทีเดียว (แอบบอกตัวเลขสถิติเลยว่า ต้นทุนในการฟื้นฟูระบบตอนนี้เฉลี่ยพุ่งไปถึง 1.5 - 1.7 ล้านเหรียญสหรัฐต่อครั้งแล้วนะครับ นี่ยังไม่รวมค่าไถ่ที่ต้องจ่ายด้วยซ้ำ!)
แต่เรื่องที่น่ากังวลกว่ากำลังเกิดขึ้นครับ เพราะในอดีต แรนซัมแวร์มักจะต้องใช้ "คน" เป็นคนคอยควบคุม หรือเจาะระบบเข้ามา ซึ่งแปลว่ามันยังมีจังหวะหน่วงเวลาให้ทีม IT หรือ SOC ของเราตรวจจับและสกัดกั้นได้ทัน แต่ตอนนี้ โลกไซเบอร์ได้ก้าวเข้าสู่ยุคของ AI Ransomware อย่างเต็มตัวแล้วครับ
เมื่อ AI กลายเป็นแฮ็กเกอร์ที่คิดเอง ทำเอง และเร็วกว่าเดิม 10 เท่า
เลิกติดภาพแฮ็กเกอร์ที่ต้องมานั่งพิมพ์โค้ดรัวๆ ในห้องมืดๆ ไปได้เลยครับ เพราะ AI แรนซัมแวร์ยุคนี้ทำงานแบบ Agentic Threat หรือพูดง่ายๆ คือ "มันคิดและลงมือทำได้เอง"
มีกรณีศึกษาหนึ่งที่เขย่าวงการไอทีมากๆ คือแรนซัมแวร์ที่ชื่อว่า JadePuffer ครับ เจ้าตัวนี้ทำงานด้วย AI แบบ 100% ตั้งแต่ต้นจนจบ มันสามารถสแกนหาช่องโหว่ เจาะระบบ แถมเวลาที่มันพยายามล็อกอินแล้วเจอข้อผิดพลาด (Error) มันสามารถวิเคราะห์และ "แก้โค้ดให้ตัวเอง" เพื่อเจาะเข้าไปใหม่ได้สำเร็จภายในเวลาแค่ 31 วินาที!
(ลองนึกภาพตามนะครับ ถ้าเป็นคนเจาะระบบแล้วพลาด กว่าจะหาบั๊กเจอ กว่าจะเขียนโค้ดใหม่ คงกินเวลาเป็นวัน แต่ AI ใช้เวลาแค่หลักวินาทีเท่านั้นเองครับ)
ที่สำคัญคือ ทันทีที่มันยึดระบบได้ มันจะเข้ารหัสข้อมูลแล้ว "ทิ้งกุญแจถอดรหัส" ทันที แปลว่าต่อให้เรายอมจ่ายค่าไถ่ ข้อมูลก็ไม่มีทางกู้กลับมาได้แล้วครับ
ทำไมระบบ Backup ที่เรามี ถึงไม่ปลอดภัยอีกต่อไป?
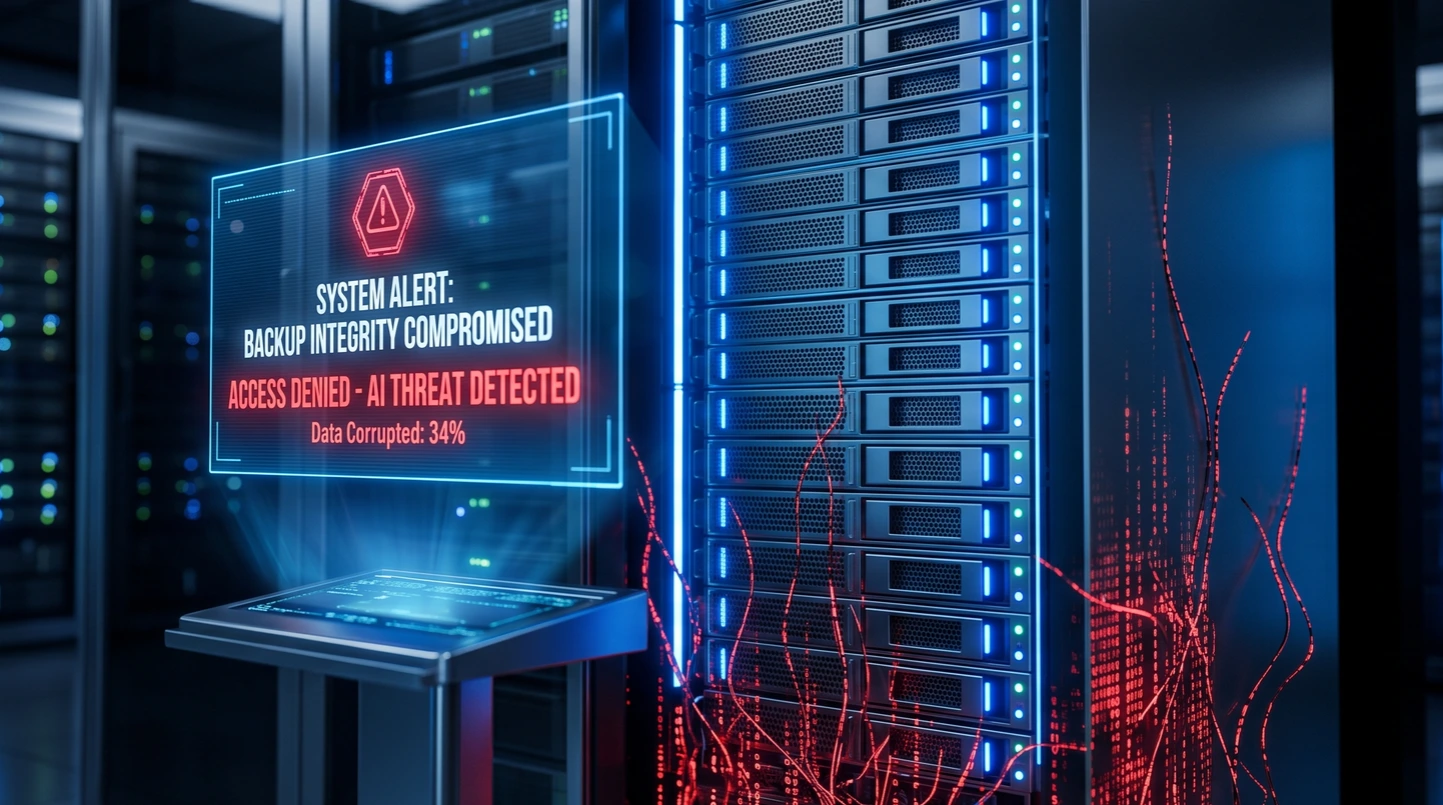
หลายองค์กรอาจจะคิดว่า "ไม่เป็นไร เรามี Backup ทุกวันอยู่แล้ว โดนโจมตีก็แค่กู้คืน" ผมอยากให้ลองดูสถิติชุดนี้ก่อนครับ
96% ของการโจมตีตอนนี้ พุ่งเป้าไปที่ระบบ Backup โดยตรง
79% ของแฮ็กเกอร์ไม่ได้ใช้วิธีเจาะระบบยากๆ แล้ว แต่ใช้วิธี "ล็อกอิน" เข้ามาดื้อๆ ด้วยรหัสผ่านพนักงานที่ขโมยมาได้
ระบบ Backup แบบเดิมๆ มักจะพังทลายลงด้วยวิธีเหล่านี้ครับ
โดนแอบวางยา (Poisoning) AI จะค่อยๆ แฝงตัวเข้าไปเปลี่ยนข้อมูลทีละนิด ปล่อยให้ระบบเรา Backup ข้อมูลที่ติดเชื้อซ้ำๆ ไปเรื่อยๆ พอถึงเวลาที่เราจะกู้ข้อมูลกลับมาใช้ กลายเป็นว่าเราได้ไวรัสกลับมาแทน
ขโมยสิทธิ์ Admin พอเจาะเข้าระบบหลักได้ มันจะขโมยสิทธิ์ผู้ดูแลระบบ แล้วเดินไปสั่ง "ลบ" ข้อมูล Backup ทิ้งดื้อๆ เลยครับ
ลบสารบัญข้อมูล แทนที่จะเสียเวลาลบไฟล์ใหญ่ๆ มันเลือกลบ "สารบัญ" (Catalog/Index) ทิ้งแทน ไฟล์ยังอยู่นะครับ แต่ระบบไม่รู้ว่าไฟล์ไหนเป็นไฟล์ไหน ทำให้กู้คืนไม่ได้อยู่ดี
แก้โดยทำให้ระบบเป็นแบบ Immutable Backup
ในยุคที่ AI Agentic ที่โจมตีเร็วและฉลาดขนาดนี้ การป้องกันที่ดีที่สุดคือการสร้างที่เก็บข้อมูลที่ "แก้ไขไม่ได้ ลบไม่ได้ และถูกตัดขาดจากระบบเครือข่ายหลัก" (Immutable Backup) ตามหลักการ 3-2-1-1-0 ครับ
พระเอกของงานนี้คือเทคโนโลยี S3 Object Lock ที่ใช้โมเดลแบบ WORM (Write-Once-Read-Many) เขียนได้ครั้งเดียว อ่านได้หลายครั้ง แต่ห้ามแก้ ห้ามลบเด็ดขาด
(ข้อควรระวังตัวโตๆ เลยคือ เวลาตั้งค่า ต้องเลือกเป็นโหมด Compliance Mode เท่านั้นนะครับ เพราะถ้าเลือกแบบทั่วไป หรือ Governance Mode คนที่ถือสิทธิ์ Admin สูงสุดก็ยังเข้าไปลบได้อยู่ดี แต่ถ้าเป็น Compliance Mode ต่อให้แฮ็กเกอร์จะขโมยสิทธิ์ใหญ่สุดมาได้ หรือแม้แต่ CEO สั่งให้ลบ ระบบก็จะปฏิเสธคำสั่งลบทั้งหมดจนกว่าจะหมดเวลาที่เราตั้งล็อกไว้ครับ ปลอดภัยชัวร์ร้อยเปอร์เซ็นต์)
เตรียมพร้อมรับมือด้วยแนวคิด Cyber Resilience
สุดท้ายแล้ว เราต้องยอมรับความจริงครับว่า การป้องกันไม่ให้ถูกโจมตีแบบ 100% นั้นเป็นไปไม่ได้อีกแล้วในยุค AI สิ่งที่องค์กรต้องทำตามกรอบมาตรฐาน NIST CSF 2.0 คือการเปลี่ยนกรอบความคิดไปสู่การสร้าง "ความยืดหยุ่นและการฟื้นตัว" (Cyber Resilience)
ผู้บริหารต้องเข้ามามีส่วนร่วมในการกำหนดนโยบาย (Govern) ทีมไอทีต้องรู้ว่าข้อมูลไหนสำคัญสุด (Identify) วางระบบป้องกันและจำกัดสิทธิ์การเข้าถึง (Protect) มีระบบที่ตรวจจับความผิดปกติแบบเรียลไทม์ (Detect) ตัดการเชื่อมต่อทันทีเมื่อเกิดเหตุ (Respond) และที่สำคัญที่สุด... ต้องมีระบบ Backup ที่สะอาดและหมั่นซ้อมกู้คืนข้อมูลอยู่เสมอ (Recover) เพื่อให้ธุรกิจกลับมาเดินหน้าต่อได้ไวที่สุดครับ
หากอ่านมาถึงตรงนี้แล้วรู้สึกว่าระบบ Backup และความปลอดภัยไซเบอร์ขององค์กรยังอาจมีช่องโหว่ หรือไม่แน่ใจว่าจะรับมือกับภัยคุกคามยุค AI ได้หรือไม่ Cybernetics+ พร้อมเป็นพาร์ทเนอร์เคียงข้างคุณครับ เรามีทีมผู้เชี่ยวชาญด้าน Cybersecurity ที่พร้อมให้คำปรึกษา ช่วยประเมินความเสี่ยง ออกแบบและวางระบบ Immutable Backup รวมถึงวางสถาปัตยกรรมความปลอดภัยแบบ Zero Trust ให้สอดคล้องกับมาตรฐานระดับสากล สนใจพูดคุยกับทีมงานของเราเพื่อปกป้องธุรกิจของคุณตั้งแต่วันนี้ ติดต่อเราได้เลยครับ!
เทคนิคเพิ่มเติม สำหรับลูกค้า Cybernetics+
สำหรับ SME ที่ต้องการเติบโตอย่างก้าวกระโดด Odoo ERP ถือเป็นระบบหลังบ้านที่ทรงพลังและตอบโจทย์ที่สุดเลยครับ เพราะมีความยืดหยุ่นสูงและช่วยจัดการกระบวนการทางธุรกิจได้ครบวงจรในที่เดียว แต่การจะปกป้องระบบที่ยอดเยี่ยมนี้จาก AI Ransomware SME ควรเริ่มต้นจากแนวทางปฏิบัติพื้นฐานอย่างการบังคับใช้ 2FA เพื่อป้องกันการถูกขโมยรหัสผ่าน การแยกเครือข่าย (Network Segmentation) ไม่ให้เซิร์ฟเวอร์อยู่รวมกับคอมพิวเตอร์ใช้งานทั่วไปของพนักงาน และที่สำคัญที่สุดคือการสำรองฐานข้อมูล Odoo ขึ้นระบบคลาวด์แบบ Immutable Backup (ล็อกไฟล์ให้อ่านได้อย่างเดียว ห้ามลบห้ามแก้) ครับ ซึ่งทาง Cybernetics+ ของเรานอกจากจะเป็นผู้เชี่ยวชาญในการวางระบบ Odoo ERP ที่ช่วยติดปีกให้ธุรกิจของคุณแล้ว เรายังพร้อมผสานบริการด้าน Cybersecurity เข้าไปในระบบ เพื่อสร้างเกราะป้องกันที่แน่นหนา ให้คุณอุ่นใจว่าข้อมูลสำคัญจะปลอดภัยและสามารถฟื้นตัวกลับมาดำเนินธุรกิจต่อได้ทันทีในทุกวิกฤตครับ