สวัสดีครับ คุณผู้ประกอบการและเจ้าของธุรกิจ SME ทุกท่าน
ในช่วง 1-2 ปีที่ผ่านมา หลายบริษัทเริ่มพูดถึง Microsoft 365 Copilot กันมากขึ้น เพราะมันเหมือนมีผู้ช่วยอัจฉริยะที่ช่วยสรุปเอกสาร เขียนอีเมล วิเคราะห์ข้อมูล หรือแม้แต่ช่วยวางแผนงานได้ในพริบตา แต่คำถามสำคัญที่หลายท่านอาจยังไม่ได้คิดถึงคือ
“องค์กรของเราพร้อมแค่ไหนที่จะให้ AI เข้าถึงข้อมูลภายในบริษัท?”
จากประสบการณ์ที่ทีมงาน ไซเบอร์เนติกส์ พลัส ได้เห็นและให้คำปรึกษากับองค์กรหลายแห่ง เราพบว่าความตื่นเต้นในการนำ AI มาใช้ มักทำให้หลายคนมองข้าม “ความพร้อมของข้อมูล” และ “การควบคุมสิทธิ์การเข้าถึง” ซึ่งเป็นรากฐานสำคัญที่สุด ถ้าข้ามขั้นตอนนี้ไป ความเสี่ยงที่ข้อมูลลับจะรั่วไหลอาจสูงกว่าที่คิดมากครับ
ปัญหาแรกที่หลายองค์กรเจอ Shadow AI
ก่อนที่บริษัทจะตัดสินใจซื้อลิขสิทธิ์ Copilot อย่างเป็นทางการ พนักงานส่วนใหญ่ก็เริ่มใช้ AI สาธารณะอย่าง ChatGPT, Claude หรือ Gemini อยู่แล้วแบบไม่บอกใคร
งานวิจัยจาก Microsoft และ LinkedIn ปี 2024 พบว่า พนักงานถึง 78% นำ AI ส่วนตัวมาใช้ทำงาน และในกลุ่ม SME พุ่งสูงถึง 80% ที่น่ากังวลคือ 52% พยายามปกปิดการใช้งาน เพราะกลัวถูกมองว่า “ใช้ AI แล้วขี้เกียจ” หรือกลัวงานถูกแย่ง (หลายคนเรียกปัญหานี้รวมๆว่า Shadow AI)
ผลคือ องค์กรสูญเสีย “สายตา” ในการมองเห็นว่าข้อมูลอะไรถูกป้อนเข้าไปในระบบภายนอกบ้าง ข้อมูลลูกค้า ฐานเงินเดือน แผนการตลาด กลยุทธ์การแข่งขัน อาจถูกส่งออกไปโดยที่ฝ่ายบริหารไม่รู้ตัว
สถิติจาก Adaptive Security ยังชี้ว่า พนักงาน 80% ใช้แอป Generative AI ที่บริษัทไม่ได้อนุมัติ ขณะที่มีองค์กรเพียง 12% เท่านั้นที่มีนโยบายกำกับดูแล AI อย่างเป็นทางการ
เมื่อย้ายมาใช้ Copilot ภายในองค์กร ความเสี่ยงใหม่ก็ตามมา
หลายท่านคงคิดว่า “พอซื้อ Copilot ระดับองค์กรแล้ว ข้อมูลจะปลอดภัยขึ้น” แต่ความจริงกลับตรงกันข้าม
Copilot ไม่ได้ทำงานเหมือนโปรแกรมค้นหาแบบเก่า มันใช้เทคโนโลยีที่เรียกว่า Semantic Index ซึ่งเชื่อมต่อกับ Microsoft Graph และสามารถ “เข้าใจบริบท” จากข้อมูลทั้งองค์กร ไม่ว่าจะเป็นไฟล์ใน SharePoint, OneDrive, Teams, Outlook หรือแม้แต่ปฏิทิน
ปัญหาคือ Copilot “เคารพสิทธิ์การเข้าถึงที่มีอยู่เดิม” แต่ “ไม่เข้าใจระดับความลับของข้อมูล”
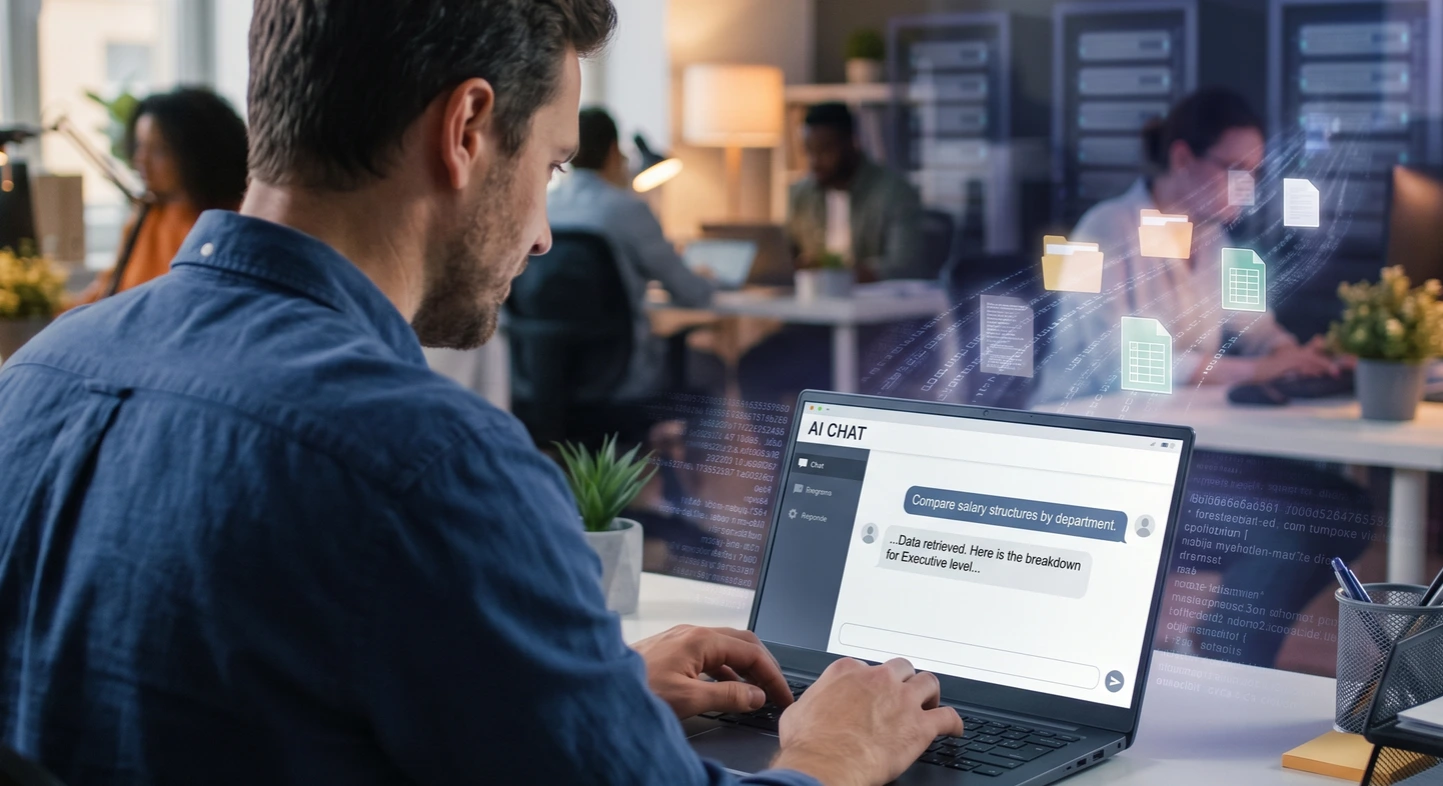
ถ้าพนักงานคนหนึ่งมีสิทธิ์เปิดอ่านไฟล์ “Salary_Structure_2026.xlsx” ที่ถูกแชร์แบบกว้างโดยไม่ได้ตั้งใจ Copilot ก็จะดึงข้อมูลนั้นมาสรุปให้ได้ทันที แม้ไฟล์นั้นจะเป็นความลับระดับผู้บริหารก็ตาม
นี่คือสิ่งที่เราเรียกว่า “ปัญหาการขยายสิทธิ์โดยปริยาย” (Amplification Problem)
ในอดีต พนักงานอาจมีสิทธิ์เข้าถึงไฟล์นับล้านไฟล์ แต่ไม่มีเวลาและความสามารถที่จะอ่านทั้งหมด แต่พอมี Copilot ทุกอย่างกลายเป็น searchable ด้วยภาษาธรรมชาติในเสี้ยววินาที
ตัวอย่างสถานการณ์จริงที่อาจเกิดขึ้นในองค์กร SME
ลองนึกภาพตามนี้ครับ
แผนปลดพนักงานรั่วไหล พนักงานชั่วคราวหรือผู้รับเหมาที่ได้รับสิทธิ์ชั่วคราวในโฟลเดอร์ HR ถาม Copilot ว่า “วิเคราะห์อัตราการลาออกของพนักงานแบ่งตามแผนกและเงินเดือน” → AI ดึงข้อมูลแผนการปรับโครงสร้างองค์กรที่ซ่อนอยู่ในโฟลเดอร์ย่อยออกมาได้ทันที
เงินเดือนผู้บริหารถูกเปิดเผย ไฟล์รายงานค่าตอบแทนผู้บริหารถูกแชร์แบบ “Everyone except external users” โดยไม่ได้ตั้งใจ พนักงานทั่วไปถาม Copilot ว่า “เปรียบเทียบโครงสร้างเงินเดือนผู้บริหารปีนี้กับปีก่อน” → ได้รายงานสวยงามในไม่กี่วินาที
กลยุทธ์ควบรวมกิจการ (M&A) รั่ว พนักงานบัญชีระดับปฏิบัติการถาม Copilot เกี่ยวกับรายการชำระเงินให้ที่ปรึกษา → AI ดึงสัญญาและอีเมลที่เกี่ยวข้องกับโครงการ M&A ลับ ๆ มาสรุปให้โดยไม่ตั้งใจ
การโจมตีแบบ Prompt Injection (ภัยคุกคามใหม่) มีช่องโหว่ ที่ผู้โจมตีสามารถซ่อนคำสั่งมุ่งร้ายไว้ในไฟล์ PowerPoint เมื่อผู้บริหารสั่งให้ Copilot สรุปเอกสาร คำสั่งที่ซ่อนอยู่จะทำให้ AI ไปดึงข้อมูลลับส่งออกไปให้ผู้โจมตีได้
วิธีแก้ไขชั่วคราวอย่าง Restricted SharePoint Search (RSS) มีข้อจำกัดมาก
Microsoft ออกฟีเจอร์นี้มาเพื่อบรรเทาความกังวล โดยให้ผู้ดูแลระบบจำกัดการค้นหาได้ไม่เกิน 100 ไซต์ แต่ปัญหาคือ
ถ้าพนักงานเคยมีสิทธิ์เข้าถึงเอกสารนั้นมาก่อน เอกสารยังคงปรากฏในผลลัพธ์ของ Copilot ได้
จำกัดแค่ 100 ไซต์ ไม่เหมาะกับองค์กรขนาดกลาง-ใหญ่ที่มีไซต์ SharePoint เป็นพัน
ลดประสิทธิภาพการค้นหาทั้งระบบ แม้แต่พนักงานที่ไม่ได้ใช้ Copilot ก็ได้รับผลกระทบ
องค์กรจ่ายเงินแพงเพื่อซื้อ Copilot แต่กลับต้องจำกัดข้อมูลที่ AI ใช้ → ROI ลดลงทันที
สรุปคือ RSS แก้ปัญหาได้แค่ชั่วคราว แต่ระยะยาวยังคงเกิดปัญหาอยู่ครับ
ทางออกที่อยากจะแนะนำคือ Zero Trust Data Security
ยุคของ “ป้องกันที่ขอบเขตเครือข่าย” สิ้นสุดลงแล้ว เพราะ AI ทำงานอยู่ “ภายใน” ระบบอยู่แล้ว องค์กรต้องเปลี่ยน mindset ใหม่ว่า “ข้อมูลคือปราการด่านสุดท้าย”
หลักการสำคัญของ Zero Trust มี 3 ข้อ
Verify explicitly ตรวจสอบทุกครั้ง ไม่เชื่อใครแม้จะอยู่ในเครือข่ายบริษัท
Least privileged access ให้สิทธิ์เท่าที่จำเป็นจริง ๆ
Assume breach สมมติว่าถูกเจาะแล้ว ตั้งแต่แรก เพื่อจำกัดความเสียหาย
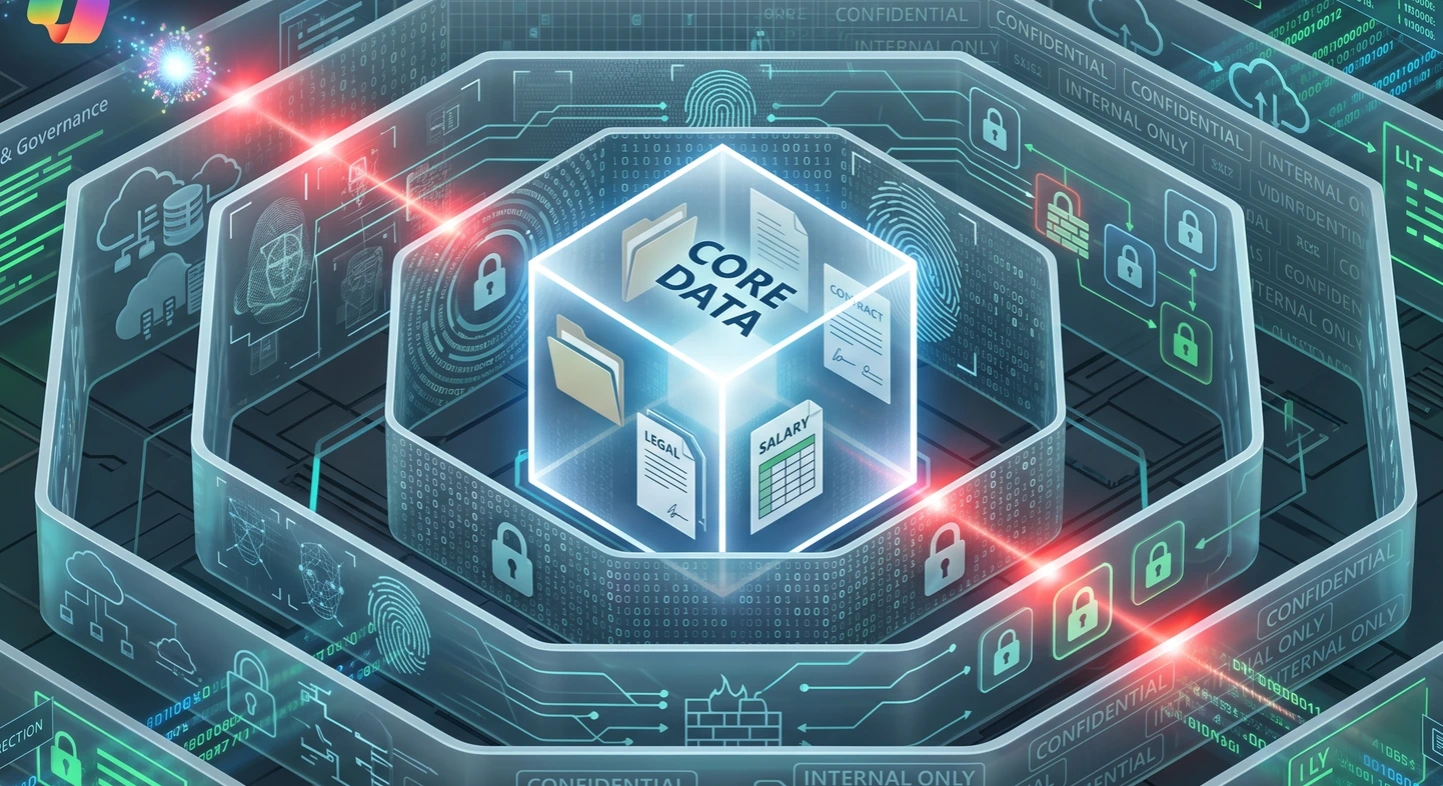
7 ชั้นป้องกันข้อมูลรั่วไหลจาก Copilot ด้วยแนวคิด Zero Trust
เพื่อให้ Zero Trust เกิดผลจริงในองค์กร SME เราไม่จำเป็นต้องทำทุกอย่างพร้อมกันในวันเดียวครับ แต่ควรสร้าง “เกราะป้องกันหลายชั้น” แบบค่อยเป็นค่อยไป โดยเริ่มจากชั้นที่สำคัญที่สุดก่อน
ชั้นที่ 1: ปกป้องข้อมูลโดยตรง (Data Protection) นี่คือชั้นที่สำคัญที่สุด และควรทำเป็นอันดับแรก ใช้เครื่องมืออย่าง Microsoft Purview ในการ “ติดป้ายกำกับความลับ” ให้กับไฟล์สำคัญ (เช่น Confidential, Internal, Public) และเข้ารหัสไฟล์เหล่านั้นโดยอัตโนมัติ ดังนั้นแม้พนักงานจะมีลิงก์แชร์ไฟล์นั้นอยู่ แต่ถ้าไม่มีสิทธิ์อ่านข้อมูลจริง Copilot จะปฏิเสธการนำข้อมูลนั้นไปใช้ตอบคำถามทันที
ชั้นที่ 2: ควบคุมตัวตนและสิทธิ์การเข้าใช้งาน (Identity & Access) บังคับใช้การยืนยันตัวตนแบบหลายปัจจัย (MFA) กับทุกคน และให้ตั้งค่าการเข้าถึงแบบมีเงื่อนไข นอกจากนี้ควรเปิดระบบ Privileged Identity Management (PIM) เพื่อให้สิทธิ์ผู้ดูแลระบบเป็นแบบชั่วคราว และทำการทบทวนสิทธิ์ (Access Review) เป็นประจำทุกไตรมาส จากการทำเรื่องนี้จะช่วยลดโอกาสที่บัญชีที่ถูกแฮ็ก หรือพนักงานที่ย้ายแผนกแล้ว ยังคงมีสิทธิ์สูงเกินความจำเป็น
ชั้นที่ 3: ป้องกันการคัดลอกข้อมูลออกจาก Copilot (App Protection) เปิดใช้งานนโยบาย Intune App Protection Policies เพื่อแยกข้อมูลองค์กรออกจากข้อมูลส่วนตัว สำหรับด่านนี้ส่งผลให้พนักงานไม่สามารถคัดลอกคำตอบจาก Copilot ที่มีข้อมูลลับ ไปวางในแอปอีเมลส่วนตัวหรือแอปจดบันทึกที่ไม่ได้รับอนุญาตได้ นอกจากเครื่องมือนี้ปัจจุบันมี AI Security App หลายตัวที่สามารถจัดการเรื่องนี้ได้
ชั้นที่ 4: ควบคุมอุปกรณ์ที่ใช้ Copilot (Device Management) กำหนดให้อุปกรณ์ทุกเครื่องที่ต้องการใช้ Copilot ต้องลงทะเบียนในระบบจัดการอุปกรณ์ (เช่น Microsoft Intune) และผ่านการตรวจสอบความปลอดภัยพื้นฐาน ส่งผลให้ อุปกรณ์ที่ไม่ปลอดภัยหรือไม่ได้อัปเดต จะถูกบล็อกไม่ให้ใช้งาน Copilot
ชั้นที่ 5: ป้องกันภัยคุกคามและการโจมตีผ่าน AI (Threat Protection) เปิดใช้งาน Microsoft Defender XDR เพื่อตรวจจับพฤติกรรมผิดปกติ และป้องกันการโจมตีแบบ Prompt Injection (การแอบสั่งงาน AI ผ่านไฟล์ที่ถูกฝังคำสั่งมุ่งร้าย) จะช่วยลดความเสี่ยงจากการถูกโจมตีแบบ Zero-click ที่กำลังเป็นปัญหาในปัจจุบัน
ชั้นที่ 6: จัดการพื้นที่ทำงานร่วมกันอย่างปลอดภัย (Secure Collaboration) แบ่งพื้นที่ใน Microsoft Teams และ SharePoint เป็น 3 ระดับความลับ (พื้นฐาน / อ่อนไหว / ลับสูงสุด) และควบคุมการให้สิทธิ์บุคคลภายนอก (Guest) อย่างเข้มงวด นโยบายนี้จะช่วยให้ Copilot ไม่นำข้อมูลจากพื้นที่ลับสูงไปสรุปให้พาร์ทเนอร์ภายนอกโดยไม่ตั้งใจ
ชั้นที่ 7: ให้สิทธิ์เท่าที่จำเป็นจริง ๆ (Least privileged access) นำหลักการ “ให้สิทธิ์พอดีกับงานที่ทำ” มาใช้ และมอบหมายให้หัวหน้าแผนก (Site Owner) เป็นผู้รับผิดชอบในการตรวจสอบและเพิกถอนสิทธิ์ของคนที่ไม่เกี่ยวข้องกับงานนั้น ๆ ขั้นตอนนี้สำคัณมากและจะช่วยลดปัญหา “สิทธิ์ตกค้าง” ที่สะสมมานานหลายปีได้ครับ
แผนปฏิบัติการ 90 วัน สำหรับ SME (Action Plan)
หลายองค์กรรีบเปิด Copilot โดยไม่เตรียมความพร้อม จนต้องปิดใช้งานชั่วคราวเพื่อแก้ปัญหา ทีมเราขอแนะนำแผน 90 วัน ที่หลายองค์กรใช้แล้วได้ผล ได้ดังนี้ครับ
สัปดาห์ 1-2: สำรวจและหยุดปัญหาใหม่ ใช้ SharePoint Advanced Management ตรวจสอบสิทธิ์การเข้าถึงทั้งหมด และเปลี่ยนค่าเริ่มต้นการแชร์ไฟล์ใหม่เป็น “ระบุชื่อบุคคลเท่านั้น” ระบุไซต์เสี่ยงสูง 10-20 ไซต์ (เช่น HR, ผู้บริหาร, M&A)
สัปดาห์ 3-6: ล็อกพื้นที่เสี่ยงและจัดระดับข้อมูล ใช้ Restricted Access Control ล็อกไซต์เสี่ยงสูงให้เฉพาะกลุ่มที่จำเป็นจริง ๆ เริ่มติดป้ายระดับความลับข้อมูลด้วย Microsoft Purview โดยให้ความสำคัญกับข้อมูลพนักงาน เงินเดือน และกลยุทธ์ก่อน
สัปดาห์ 7-10: กระจายความรับผิดชอบและป้องกันที่ระดับ AI ให้หัวหน้าแผนก (Site Owner) รับผิดชอบตรวจสอบและเพิกถอนสิทธิ์ด้วยตนเอง ตั้ง DLP Policy สำหรับ Copilot เพื่อบล็อกการป้อนข้อมูลที่มีความอ่อนไหวเข้าไปในคำสั่ง
สัปดาห์ 11-12: ประเมินความเสี่ยงและปิดท้าย จัดทำรายงาน DPIA ตาม PDPA/GDPR ทบทวนผลการดำเนินการ 90 วัน และเตรียมสรุปความพร้อมก่อนเปิดใช้งานจริง
บทสรุปจากทีม Cybernetics+
บทความนี้ไม่ได้อยากให้ทุกคนมองว่า Microsoft Copilot เป็นตัวร้ายนะครับ อยากให้เรามองเป็นแว่นขยายส่องข้อมูลในองค์กร ที่ทำให้ปัญหาการจัดการสิทธิ์และข้อมูลที่เราสะสมกันมานานหลายปี ปรากฏชัดเจนขึ้นในพริบตา
องค์กรที่รีบใช้ AI โดยไม่เตรียมความพร้อมด้านข้อมูล จะเสี่ยงต่อการรั่วไหลที่อาจสร้างความเสียหายมหาศาลทั้งเรื่องการเงิน ชื่อเสียง และความเชื่อมั่นของลูกค้า
ในทางกลับกัน องค์กรที่ลงทุนเวลาและทรัพยากรในการจัดระเบียบข้อมูล และนำแนวคิด Zero Trust มาใช้อย่างเป็นระบบ จะสามารถใช้พลังของ AI ได้อย่างเต็มที่และปลอดภัย
ถ้าท่านกำลังพิจารณานำ Copilot มาใช้ หรือกำลังเผชิญปัญหาเรื่องสิทธิ์การเข้าถึงข้อมูลที่ยุ่งเหยิงอยู่ ทีมงาน ไซเบอร์เนติกส์ พลัส จำกัด พร้อมให้คำปรึกษาและช่วยประเมินสภาพแวดล้อม ของท่านแบบเจาะลึกครับ
สนใจพูดคุยเพิ่มเติมหรือขอประเมินความเสี่ยงเบื้องต้น สามารถติดต่อเราได้เลยครับ
ความปลอดภัยของข้อมูล คือการลงทุนเพื่ออนาคตขององค์กร
ขอบคุณที่อ่านจนจบครับ
ทีมงาน บริษัท ไซเบอร์เนติกส์ พลัส จำกัด