ในห้องประชุมคณะกรรมการบริหาร คำถามที่ท้าทายที่สุดไม่ใช่ เรามีระบบป้องกันหรือไม่? แต่คือ เรามั่นใจแค่ไหนว่าระบบที่มีอยู่จะรับมือกับการโจมตีจริงได้? ภัยคุกคามยุคใหม่นี้ไม่ได้มีแค่ไวรัสทั่วไป แต่เป็นอาชญากรไซเบอร์(Cyber Threst) ที่ใช้ AI และเทคนิคขั้นสูง การตัดสินใจเลือกระหว่างการสแกนช่องโหว่ (VA Scan) และการทดสอบเจาะระบบ (Pentest) จึงไม่ใช่เพียงเรื่องของเทคนิค แต่เป็นเรื่องของการบริหารจัดการ ความเสี่ยงทางธุรกิจ (Business Risk) ที่ต้องเพิ่มเป็นหัวข้อสำคัญที่ต้องประชุมบริหารและจัดการกัน
1. VA Scan คืออะไร
Vulnerability Assessment (VA Scan) เปรียบเสมือนการติดตั้งเครื่องตรวจจับควันและตรวจสอบกลอนประตูหน้าต่างเป็นประจำ VA Scan นั้นจะช่วยเรา”ระบุ" (Identify) ประตูหรือหน้าต่างที่ไม่ได้ล็อค ก่อนที่บอทอัตโนมัติของแฮกเกอร์จะสแกนเจอ
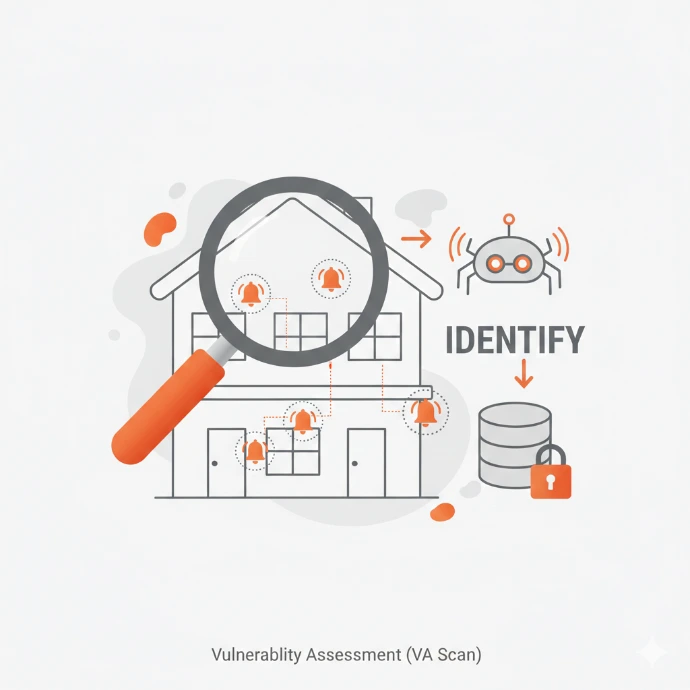
ในมุมมองของธุรกิจ การทำ VA Scan ถือเป็นการลงทุนที่คุ้มค่าเพื่อสร้าง "พื้นฐานความปลอดภัย" ให้กับบริษัทของคุณอย่างทั่วถึง โดยครอบคลุมระบบงานสำคัญเกือบทั้งหมด ไม่ว่าจะเป็นระบบคลาวด์ (Cloud), API, หรือเครือข่าย (Network) ประโยชน์หลักของการทำ VA Scan คือการช่วย "ช่วยหาจุดอ่อนหรือรูโหว่เล็ก ๆ น้อย ๆ อย่างรวดเร็ว” ทำให้องค์กรสามารถแก้ไขและปิดจุดอ่อนเหล่านั้น เพื่อทำให้ธุรกิจของคุณไม่ตกเป็นเป้าหมายง่าย ๆ ของพวกแฮกเกอร์ที่ใช้โปรแกรมอัตโนมัติสุ่มโจมตีไปทั่ว
VA Scan คือการใช้เครื่องมืออัตโนมัติสแกนหาจุดอ่อนที่รู้จัก (Known Vulnerabilities) เน้นความรวดเร็วและครอบคลุมทรัพย์สินจำนวนมาก เหมาะสำหรับการตรวจสุขภาพระบบประจำเดือน
2. Penetration Testing คืออะไร
หาก VA Scan คือการตรวจหาประตูที่ลืมล็อค Penetration Testing (Pentest) คือการจ้าง "นักทดสอบมืออาชีพ" ให้พยายามบุกรุกเข้าบ้านของคุณจริงๆ โดยใช้ทักษะของมนุษย์ (Manual Expert-led) เพื่อหาจุดตายที่ AI หรือเครื่องมืออัตโนมัติมองไม่เห็น
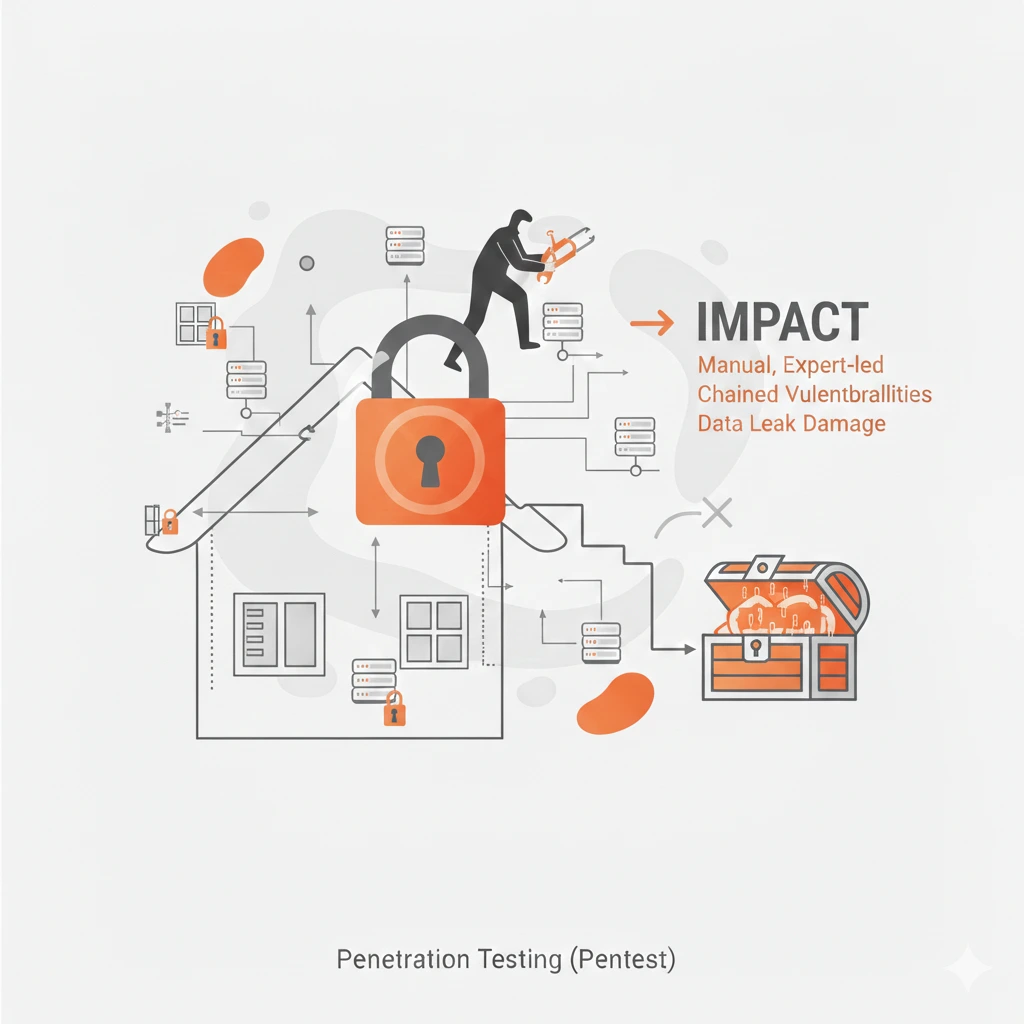
ในมุมมองของธุรกิจ การทำ Pentest ถือเป็นการทดสอบความปลอดภัยครั้งใหญ่ สำหรับระบบสำคัญของบริษัท เพื่อให้เราเห็นภาพจริงว่า ถ้าข้อมูลรั่วไหลจะเกิดความเสียหายขนาดไหน การทดสอบนี้ต้องใช้ผู้เชี่ยวชาญที่เป็นคน เพราะแฮกเกอร์ตัวจริงไม่ได้โจมตีตรง ๆ แต่จะใช้วิธีเชื่อมโยงช่องโหว่เล็ก ๆ หลายจุดเข้าด้วยกัน เพื่อหาทางเจาะเข้าถึงข้อมูลหลัก ซึ่งผู้เชี่ยวชาญจะจำลองพฤติกรรมนี้ให้ดูก่อนเกิดเหตุจริง นอกจากนี้ Pentest ยังช่วยให้ทีมไอทีทำงานได้ง่ายขึ้นด้วยการคัดกรองสัญญาณเตือนผิด ๆ หรือ False Positives ออกไป ทำให้ทีมไม่ต้องเสียเวลาไปแก้ไขปัญหาที่ไม่ใช่ภัยคุกคามจริง ๆ
Pentest คือการจำลองการโจมตีจริงโดยผู้เชี่ยวชาญ (Human-led) เพื่อพิสูจน์ว่าช่องโหว่ที่มีสามารถถูกเจาะเพื่อเข้าถึงข้อมูลสำคัญได้จริงหรือไม่ เหมาะสำหรับการทดสอบระบบสำคัญระดับ Business-Critical
3. ตารางเปรียบเทียบ VA vs Pentest
หัวข้อเปรียบเทียบ | Vulnerability Assessment (VA Scan) | Penetration Testing (Pentest) |
วัตถุประสงค์หลัก | หา "รายการ" ช่องโหว่ทั้งหมดที่มี | หา "วิธี" ที่แฮกเกอร์จะใช้ทำลายระบบ |
ความลึกของการทดสอบ | ระดับพื้นฐาน (Surface Level) เน้นสำรวจความกว้าง | ระดับลึกและซับซ้อน (Deep Analysis) |
เครื่องมือที่ใช้ | 90% อัตโนมัติ (Software-based) | 80% ทักษะผู้เชี่ยวชาญ (Human-led) |
ความถี่ที่แนะนำ | อย่างน้อย 6 เดือน หรือทำอย่างต่อเนื่อง (Continuous) | ปีละ 1 ครั้งเป็นอย่างน้อย หรือเมื่อมีการเปลี่ยนแปลงระบบสำคัญ(Major Release) |
ผลลัพธ์เชิงธุรกิจ (ROI) | ความสอดคล้องตามมาตรฐาน (Compliance) | ความอยู่รอดของธุรกิจ (Business Resiliency) |
เลือกแบบไหนคุ้มค่ากว่า? ควรทำควบคู่กัน VA Scan ช่วยรักษา Cyber Hygiene ขั้นพื้นฐาน ส่วน Pentest ช่วยลดความเสี่ยงทางการเงินของธุรกิจ และเป็นเงื่อนไขสำคัญในการลดเบี้ยประกันภัยไซเบอร์
4. Pentest คือการลงทุน ไม่ใช่ค่าใช้จ่าย
การจัดสรรงบประมาณสำหรับการทำ Penetration Testing (Pentest) ไม่ใช่รายจ่ายที่สูญเปล่า แต่คือการลงทุนเพื่อป้องกัน "หนี้ทางเทคนิค" ที่มีราคาสูงลิ่วในอนาคต โดยผลตอบแทนที่ได้นั้นชัดเจนมาก คือช่วยลดความเสียหายมหาศาลจากการถูกโจมตี ซึ่งจากสถิติชี้ว่าการโจมตีหนึ่งครั้งอาจสร้างความเสียหายเฉลี่ยถึง 16-60 ล้านบาท ทำให้การทำ Pentest เป็นการ "จ่ายหลักแสนเพื่อปกป้องหลักสิบล้าน" นอกจากนี้ รายงาน Pentest ที่ทันสมัยตามมาตรฐาน NIST SP 800-115 ยังถือเป็นเอกสารสำคัญที่บริษัทประกันภัยใช้ประกอบการพิจารณาเพื่อ "ลดเบี้ยประกันภัยไซเบอร์" (Cyber Insurance Premium) หรือเพิ่มวงเงินความคุ้มครองได้อีกด้วย
NIST SP 800-115 คือมาตรฐานที่จัดทำโดย NIST (National Institute of Standards and Technology) ของสหรัฐอเมริกา ซึ่งเป็นคู่มือทางเทคนิคที่ให้แนวทางปฏิบัติสำหรับการวางแผน ดำเนินการ และรายงานผลการประเมินและการทดสอบความมั่นคงปลอดภัยของระบบสารสนเทศ เช่น การทำ Penetration Testing เพื่อให้มั่นใจว่ากระบวนการทดสอบเป็นไปตามหลักการสากลและสามารถใช้เป็นเอกสารประกอบเพื่อประโยชน์ทางธุรกิจได้
5. ผลกระทบ 3 ด้านที่ Pentest ช่วยป้องกันความเสี่ยง
ผู้บริหารจำเป็นต้องให้ความสำคัญกับการเลือกบริการด้านความมั่นคงปลอดภัยที่เหมาะสม เนื่องจาก Pentest จะช่วยป้องกันความเสี่ยงของธุรกิจใน 3 มิติหลัก ได้แก่
1) ด้านเทคนิค (Technical) นั้น Pentest จะช่วยปิดช่องโหว่ก่อนเกิดการโจมตีจริง และยังสามารถลด การสะสมของช่องโหว่ใหรือจุดอ่อนในระบบไอที ปัญหาค้างสะสมนี้ที่ ถ้าหากไม่รีบแก้ไขจะส่งผลให้มีค่าใช้จ่ายสูงลิ่วในอนาคตเกิดขึ้นได้
2) ด้านธุรกิจ (Business) จะช่วยป้องกันการหยุดชะงักของบริการ หรือ "ระบบล่ม" (Downtime) ที่อาจสร้างความเสียหายทางรายได้หลายล้านบาทต่อชั่วโมง พร้อมทั้งรักษา "ความเชื่อมั่น" ของลูกค้าไม่ให้เสียไป
3) ด้านกฎหมาย (Legal & Compliance) เพราะการทำ Pentest เป็นกิตกรรมหลักที่กฎหมายด้าน Cybersecurity หลายตัวในประเทศไทย มองว่าเป็นสิ่งที่จำเป็นที่ธุรกิจต้องดำเนินการ ไม่ว่าจะเป็น กฎหมาย PDPA กฎหมายไซเบอร์ หรือรวมถึงการที่ธุรกิจทำตามข้อบังคับของหน่วยงานกำกับดูแล เช่น ข้อกำหนดของ ก.ล.ต. สำหรับกลุ่มธุรกิจหลักทรัพย์ ที่กำหนดให้ต้องมีการทดสอบเจาะระบบเพื่อหลีกเลี่ยงบทลงโทษตามกฎหมาย
6. องค์ประกอบของรายงาน Pentest
รายงานผลลัพธ์จากการ Pentest ส่วนใหญ่ จะไม่เพียงแต่บอกว่า "มีช่องโหว่อะไร"เท่านั้น แต่จะบอกว่า "คุณต้องทำอะไรต่อ" องค์ประกอบสำหรับรายงานจะแบ่งเป็น 4 ส่วนสำคัญดังนี้
- Executive Summary รายงานสรุปภาพรวมความเสี่ยงในรูปแบบภาษาธุรกิจที่บอร์ดบริหารเข้าใจง่าย พร้อมเชื่อมโยงกับผลกระทบที่แท้จริงต่อองค์กร
- Exploitation Paths เป็นแผนภาพที่แสดงให้เห็น 'เส้นทางการโจมตีจริง' เป็นขั้นตอน ตั้งแต่จุดเริ่มต้นที่แฮกเกอร์พบช่องโหว่เล็ก ๆ ไปจนถึงการบุกเข้าถึง 'ข้อมูลลับ' หรือ 'ระบบสำคัญสูงสุด' ขององค์กรได้อย่างไร ทำให้เห็นภาพชัดเจนว่าต้องปิดช่องโหว่ตรงจุดไหนเพื่อป้องกันไม่ให้แฮกเกอร์เข้าถึง "หัวใจ" ของธุรกิจได้สำเร็จ
- Strategic Remediation เป็นคำแนะนำในการแก้ไขช่องโหว่ที่ถูกปรับให้เข้ากับบริบทขององค์กรโดยเฉพาะ (Tailored Recommendations) โดยไม่ได้เป็นแค่รายการสิ่งที่ต้องทำทั่วไป แต่จะมีการจัดลำดับความสำคัญตามระดับความเสี่ยง (Risk Rating) ที่แท้จริง เพื่อช่วยให้ผู้บริหารและทีมไอทีสามารถจัดสรรงบประมาณและทรัพยากรไปแก้ไขในจุดที่สำคัญที่สุดและคุ้มค่าที่สุดก่อน
- Compliance Support การระบุจุดที่ไม่เป็นไปตามข้อกำหนด (Non-compliance) ของกฎหมายและมาตรฐานสากลสำคัญ เช่น GDPR, PCI DSS หรือ ISO 27001 ซึ่งเป็นข้อกำหนดเชิงลึกที่การสแกนอัตโนมัติมักจะตรวจไม่พบ การค้นพบและแก้ไขจุดเหล่านี้จึงมีความสำคัญอย่างยิ่งต่อการผ่านการตรวจสอบ (Audit) และการแสดงความรับผิดชอบทางกฎหมายของธุรกิจ โดยเฉพาะอย่างยิ่งเพื่อให้สอดคล้องกับกฎหมายไทยและข้อกำหนดของหน่วยงานกำกับดูแลในกลุ่มธุรกิจต่างๆ
7. ธุรกิจของคุณควรทำอะไร?
ประเภทธุรกิจ | สิ่งที่ควรทำ (Recommendation) |
SME ทั่วไป | VA Scan ทุกๆ 6 เดือนหรืออย่างน้อยปีละ 1 ครั้ง เพื่อรักษา Hygiene พื้นฐาน |
อีคอมเมิร์ซ / มีข้อมูลลูกค้า | ต้องทำ Pentest อย่างน้อยปีละ 1 ครั้ง เพื่อ PDPA Compliance |
กลุ่มธุรกิจหลักทรัพย์ (Securities) | Pentest ปีละ 1 ครั้ง + VA Scan (แนะนำปีละ 2 ครั้ง) ตามเกณฑ์ ก.ล.ต. |
กลุ่มการเงิน / โรงงาน (OT) | Full VAPT + ทุกครั้งที่อัปเดตระบบสำคัญ เพื่อ Business Survival |
8. การเตรียมพร้อม 4 ขั้นตอนสำคัญก่อนเริ่ม Pentest
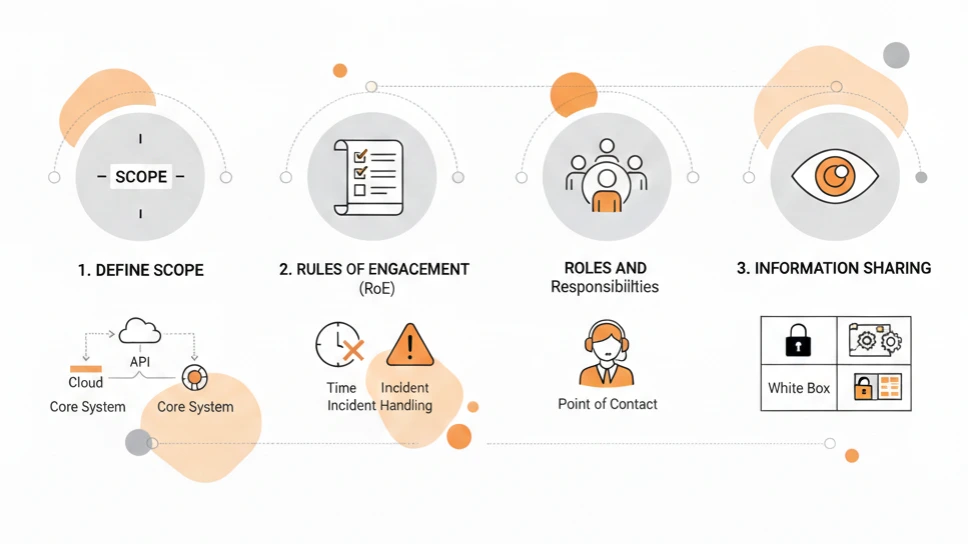
เพื่อให้การลงทุนครั้งนี้เกิดประสิทธิภาพสูงสุดตามแนวทางสากล องค์กรควรเตรียมความพร้อมใน 4 ขั้นตอนหลักก่อนเริ่มโปรเจกต์ Penetration Testing (Pre-Engagement) ดังนี้
1. กำหนดขอบเขต (Define Scope) ระบุให้ชัดเจนว่าระบบส่วนใดบ้างที่ต้องการทดสอบ เช่น ระบบคลาวด์ (Cloud), API หรือระบบสำคัญที่สุด (Core Banking) เพื่อให้ผู้ทดสอบโฟกัสไปที่จุดที่สร้างความเสี่ยงสูงสุดต่อธุรกิจของคุณ
2. กำหนดกฎกติกา (Rules of Engagement - RoE) ตกลงร่วมกันถึงขอบเขตและข้อจำกัดในการทดสอบ เช่น ช่วงเวลาที่ห้ามทดสอบโดยเด็ดขาด (เพื่อไม่ให้กระทบต่อการให้บริการลูกค้า) หรือการจัดการหากเกิดเหตุการณ์ไม่คาดฝัน
3. มอบหมายผู้ประสานงานหลัก (Roles and Responsibilities) จัดตั้งทีมและมอบหมายผู้รับผิดชอบหลัก (Point of Contact) ที่สามารถติดต่อได้ตลอดเวลา เพื่อประสานงานและตอบสนองได้ทันทีหากผู้ทดสอบพบช่องโหว่ร้ายแรงระหว่างการทำงาน
4. เลือกระดับข้อมูลที่จะเปิดเผย (Information Sharing) ตัดสินใจว่าจะให้ข้อมูลแก่ทีมทดสอบมากน้อยแค่ไหน:
Black Box (เสมือนแฮกเกอร์ที่ไม่รู้อะไรเลย) ทีมทดสอบจะเริ่มจากศูนย์
White Box (การให้ข้อมูลเชิงลึก) ให้ข้อมูลระบบทั้งหมด เพื่อให้ผู้เชี่ยวชาญสามารถเจาะลึกและตรวจหาจุดตายของระบบได้ละเอียดที่สุด
Gray Box (Hybrid) เลือกทดสอบบางระบบที่สำคัญ ให้ข้อมูลโดยแยกระบบเป็นส่วนๆ ส่วนที่เป็น Blackbox และระบบที่ไม่สำคัญต่อองค์กรสามารถให้ข้อมูลระบบมาได้
บทสรุป
สุดท้ายแล้ว VA Scan และ Pentest ต่างก็มีหน้าที่สำคัญในตัวเอง VA Scan ช่วยให้เราดูแล "สุขอนามัย" พื้นฐานของระบบได้อย่างรวดเร็วและสม่ำเสมอ ในขณะที่ Pentest ช่วยให้เราเห็นภาพชัดเจนว่าหากมีคนตั้งใจเจาะระบบเราจริงๆ เขาจะทำได้แค่ไหน การทำทั้งสองอย่างควบคู่กันจึงเป็นวิธีที่ช่วยให้องค์กรบริหารความเสี่ยงได้อย่างสมดุล ไม่ใช่แค่เพื่อให้ผ่านการตรวจสอบตามเกณฑ์เท่านั้น แต่เพื่อให้มั่นใจว่าธุรกิจจะเดินหน้าต่อได้โดยไม่สะดุดเมื่อเจอภัยคุกคามจริง
มาแลกเปลี่ยนมุมมองกับเรา หากคุณอ่านมาถึงตรงนี้แล้วยังไม่แน่ใจว่าธุรกิจของคุณควรเริ่มต้นที่จุดไหน ทีมงาน ไซเบอร์เนติกส์ พลัส ยินดีที่จะร่วมพูดคุยและดูแลคุณแบบครบวงจร ตั้งแต่การวางรากฐานไปจนถึงการป้องกันระดับสูง ดังนี้ครับ
Cybersecurity Consultation บริการให้คำปรึกษาเชิงกลยุทธ์ เพื่อวางแผนโครงสร้างความปลอดภัยที่เหมาะสมกับบริบทธุรกิจและงบประมาณของคุณ
Vulnerability Assessment (VA) & Penetration Testing (Pentest) บริการตรวจสอบช่องโหว่และทดสอบเจาะระบบมาตรฐานสากล เพื่อค้นหาและปิดจุดเสี่ยงก่อนเกิดเหตุจริง
Software SASE Platform โซลูชัน Next-Gen Networking & Security ที่รวมการจัดการเครือข่ายและความปลอดภัยไว้บนคลาวด์ ช่วยให้การทำงานจากทุกที่ปลอดภัยและง่ายขึ้น
Cybersecurity Awareness Course หลักสูตรอบรมสร้างความตระหนักรู้ให้พนักงาน เพราะ "คน" คือปราการด่านแรกที่สำคัญที่สุดในการป้องกันภัยไซเบอร์
เราอยากช่วยคุณวางแผนงานความปลอดภัยที่ตอบโจทย์ธุรกิจคุณจริงๆ เพื่อให้ทุกการลงทุนเกิดความคุ้มค่าและปกป้องสิ่งสำคัญของบริษัทได้อย่างดีที่สุด
"เพราะเป้าหมายของเราคือการทำให้ธุรกิจของคุณปลอดภัย ไม่ใช่แค่ในรายงาน แต่ในสถานการณ์จริงครับ"