สวัสดีครับ วันนี้ผมอยากชวนคุยเรื่องที่หลาย ๆ Software House และ SME กำลังเผชิญอยู่ นั่นคือการใช้ AI ช่วยเขียนโค้ดครับ
AI อย่าง GitHub Copilot Cursor Codex(OpenAI) หรือ Claude Code ช่วยให้ทีมพัฒนาทำงานเร็วขึ้นจริง ๆ (บางทีมบอกเร็วถึง 3-4 เท่า) แต่สิ่งที่หลายคนยังไม่ค่อยพูดถึงคือ โค้ดที่ AI สร้างมานั้นแฝงช่องโหว่ความปลอดภัยไว้สูงมาก จนบางครั้งกลายเป็นปัญหาใหญ่ที่ต้องจ่ายแพงในภายหลัง
บทความนี้เขียนไม่ได้ลงภาษาเทคนิคมากจะเหมาะกับ ผู้ประกอบการธุรกิจทุกคนที่อยากจะพัฒนาแอพลิเคชั่นเพื่อนำมาใช้ภายใน หรือ ทาง Software House โดยเฉพาะ อาจจะมีความเห็นส่วนตัวแทรกบ้าง และจบด้วยคำแนะนำที่นำไปใช้ได้จริงครับ
ทำไม AI ช่วยเขียนโค้ดถึงเสี่ยงขนาดนี้?
AI มันเรียนรู้จากโค้ดเก่า ๆ จำนวนมหาศาลที่เคยมีคนเขียนไว้ แต่โค้ดเก่าเหล่านั้นส่วนใหญ่ไม่ปลอดภัย AI จึงผลิตความผิดพลาดเดิม ๆ กลับมาให้เราโดยไม่รู้ตัว
ข้อมูลจากการทดสอบปี 2025-2026 นั้นพบว่า
โค้ดที่ AI สร้างขึ้น ประมาณ 45% มีช่องโหว่ด้านความปลอดภัยแฝงอยู่
ภาษา Java มีอัตราความเสี่ยงสูงที่สุดถึง 72%
แม้โมเดลใหม่จะเขียนโค้ดถูกต้องทางไวยากรณ์เกิน 95% แต่ความปลอดภัยยังคงที่ประมาณ 55% เท่านั้นถึงแม้จะมีโมเดลใหม่ๆออกมาแล้วก็ตาม
(ส่วนตัวผมคิดว่าน่ากลัวตรงที่หลายคนยังเชื่อว่า “AI รุ่นใหม่น่าจะดีกว่า” แต่ข้อมูลจริงกลับไม่เป็นอย่างนั้น)
ยิ่งองค์กรใช้ AI เขียนโค้ดเยอะ (มากกว่า 80% ของโค้ดเบส) โอกาสปล่อยช่องโหว่สู่ระบบจริงก็ยิ่งสูงขึ้น และมีโอกาสถูกแฮกจริงสูงถึง 93% ครับ
ช่องโหว่ที่ AI มักสร้าง (และมนุษย์มองข้าม)
AI เก่งเรื่องโค้ดง่าย ๆ แต่ล้มเหลวกับเรื่องที่ต้องมองภาพรวมระบบ เช่น
Cross-Site Scripting (XSS) เกิดความล้มเหลวสูงถึง 86%
ช่องโหว่เชิงสถาปัตยกรรมลึก ๆ เพิ่มขึ้น 153%
ช่องทางยกระดับสิทธิ์เพิ่มขึ้น 322%
ที่อันตรายอีกอย่างคือ Package Hallucination — AI สร้างชื่อไลบรารีปลอมขึ้นมา แฮกเกอร์ก็ไปจดทะเบียนชื่อนั้นจริง ๆ แล้วฝังมัลแวร์รอให้เราไปติดตั้ง (เรียกว่า Slopsquatting) เรื่องนี้เกิดจริงและอันตรายมากครับ
ภาพลวงตาที่ทำให้องค์กรเสี่ยง
ปัญหาที่พบเกิดทั้งฝั่งเทคโนโลยีและเกิดในฝั่งของ “คน” ด้วยครับ
นักพัฒนาหลายคนเชื่อผิด ๆ ว่า “AI เขียนโค้ดปลอดภัยกว่าเรา” แล้วลดความระมัดระวังลง องค์กรบางแห่งถึงขั้นยอมส่งโค้ดที่มีปัญหาขึ้นระบบจริง เพราะรีบตาม KPI ให้ทันอันนี้อันตรายมาก
สำหรับองค์กรที่มีทรัพยากรจำกัด เรื่องนี้ยิ่งอันตราย เพราะเราไม่มีทีม Security ขนาดใหญ่คอยเช็คทุกบรรทัดให้ ดังนั้นกระบวนการที่อยากจะเชิญชวนให้ลองศึกษาเพิ่มเติมคือ การนำกระบวนการ DevSecOps มาใช้ครับเรามาทำความเข้าใจกระบวรการนี้กันครับ
DevSecOps คืออะไร? ทำไม SME ต้องรู้จัก
หลายคนอาจเคยได้ยินคำว่า DevSecOps แต่ไม่แน่ใจว่ามันคืออะไร ผมอธิบายง่าย ๆ นะครับ
DevSecOps คือการนำความปลอดภัยมาใส่เข้าไปในทุกขั้นตอนของการพัฒนาซอฟต์แวร์ตั้งแต่ต้น (เรียกว่า Shift-Left) แทนที่จะรอให้เขียนโค้ดเสร็จแล้วค่อยตรวจทีหลัง
ลองนึกภาพเหมือนสายการผลิตโรงงานครับ
แทนที่จะผลิตสินค้าออกมาแล้วค่อยตรวจคุณภาพ (แบบเก่า)
เราตรวจตั้งแต่ขั้นตอนแรก ๆ และมีระบบตรวจอัตโนมัติตลอดสายการผลิต
เครื่องมือหลักใน DevSecOps ที่ใช้กันจริง จะมีประมาณนี้
SAST ตรวจโค้ดตั้งแต่ในเครื่องนักพัฒนา (เหมือนตรวจก่อนส่งโรงงาน)
DAST ทดสอบระบบที่กำลังรันจริงจากภายนอก (เหมือนทดสอบสินค้าหลังผลิต)
SCA ตรวจไลบรารีและแพ็กเกจที่เราใช้ (ป้องกัน Slope Squatting)
IAST / RASP ตรวจและป้องกันแบบเรียลไทม์ขณะระบบทำงาน
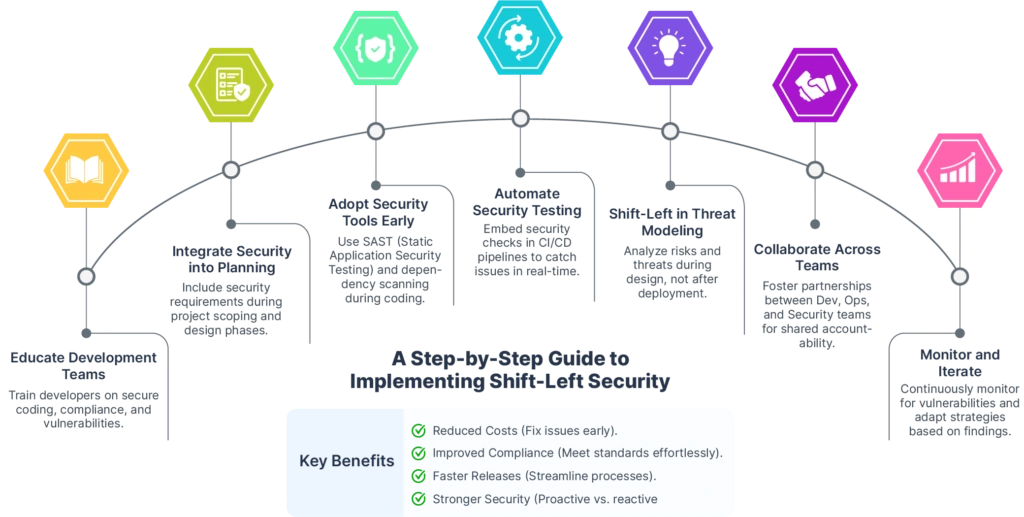
ที่มาของภาพ Opsmx
ประโยชน์ที่องค์กรปรับมาใช้กระบวนการนี้
ทำให้แก้ปัญหาได้ตั้งแต่ต้น -> ประหยัดเงินและเวลา (แก้ช่องโหว่ก่อนขึ้นระบบถูกกว่าหลังขึ้นระบบหลายสิบเท่า)
ลดความเสี่ยงจากการถูกแฮก
สร้างความมั่นใจให้ผู้ใช้งานแอพพลิเคชั่น โดยเฉพาะโปรแกรมที่ต้องการระบบปลอดภัยในระยะยาว
(ผมเห็นหลาย ทีม Dev ของไทย เริ่มทำ DevSecOps แล้วบอกว่าทีมพัฒนาให้ผนวกกับแนวคิดนี้สร้างเป็นนิสัยใหม่ครับ ต้องเปลี่ยนความเคยชินให้ได้ ไม่ใช้ App ใช้งานได้แล้วนำขึ้น Production เลย)
ข้อแนะนำที่อยากให้ทีม Dev ปรับตัว
ตั้งกฎการใช้งาน AI ชัดเจน ใช้ตัวไหน ใช้ข้อมูลอะไร มีกติกาการใช้ อย่าปล่อยให้ทีมใช้ตามใจชอบ
ฝังความปลอดภัยใน Pipeline ให้เครื่องมือช่วยบล็อกโค้ดที่มีปัญหาก่อน merge
ทำ VA Scan และ Pentest ก่อน Deploy ทุกครั้ง นี่คือด่านสุดท้ายที่สำคัญที่สุด (ปัจจุบันราคาการทำ Pentest ขนาดเล็กตาม App ราคาลดลงมามากครับ)
Human in the Loop ทุกงานที่ AI ช่วยต้องมีคนรีวิว
บริการจากเราที่พร้อมช่วยคุณ
ถ้าองค์กรของคุณกำลังอยากเริ่มต้นหรือปรับปรุงเรื่องความปลอดภัยให้ดีขึ้น แต่ยังไม่รู้จะเริ่มจากตรงไหนทาง ไซเบอร์เนติกส์ พลัส เราพร้อมช่วยครับ
เรามีบริการที่ออกแบบมาเฉพาะสำหรับ SME และ Software House ดังนี้:
การประเมินช่องโหว่ (Vulnerability Assessment - VA Scan) และ การทดสอบเจาะระบบ (Penetration Testing / Pentest) แบบมืออาชีพ ก่อนนำระบบขึ้น Production จริง
บริการ Penetration Testing as a Service (PTaaS) — ทดสอบต่อเนื่อง ไม่ใช่ครั้งเดียวจบ
การฝึกอบรม Cybersecurity สำหรับทีม Dev — สอนให้ทีมนักพัฒนาเข้าใจช่องโหว่ที่ AI มักสร้าง เรียนรู้การเขียนโค้ดที่ปลอดภัย และเข้าใจ DevSecOps แบบปฏิบัติได้จริง
(เรามีทีมที่เชี่ยวชาญทั้งด้านเทคนิคและการสื่อสารกับทีมพัฒนา ทำให้การฝึกอบรมไม่น่าเบื่อ และนำไปใช้ได้จริงครับ)
ที่มาของภาพ flearningstudio.com
สรุปสั้น ๆ
AI Coding Assistants เป็นเครื่องมือดี แต่ต้องใช้ให้ถูกวิธี
สำหรับองค์กรต้องมีวิธีที่สมดุลที่สุดคือ ใช้ AI ต้องมีระบบ DevSecOps ที่แข็งแรง ต้องตรวจสอบด้วยทีมงานก่อนขึ้นระบบจริง
ทางเราพร้อมเป็นพันธมิตรให้คุณในเรื่องความปลอดภัยทางไซเบอร์ ไม่ว่าจะเป็นการทดสอบระบบ การฝึกอบรมทีม หรือการวางแผน DevSecOps แบบยั่งยืน
ถ้าท่านสนใจปรึกษาเรื่อง Pentest / VA Scan หรือการเทรนนิ่งให้ทีม Dev สามารถติดต่อเราได้เลยครับ เรายินดีช่วยวิเคราะห์ความเสี่ยงขององค์กรคุณแบบไม่คิดค่าใช้จ่ายในขั้นแรก
ปลอดภัยไว้ก่อน ดีกว่าเสียทีหลังครับ