ลองนึกภาพนี้ครับ พนักงานของคุณทำงานที่บ้าน เปิด VPN เชื่อมต่อเข้าระบบบริษัท ทุกอย่างดูเหมือนปกติ แต่ในวันเดียวกัน แฮกเกอร์ที่อยู่อีกซีกโลกหนึ่งก็กำลังใช้ช่องโหว่ในตัว VPN นั้น มุดเข้ามาในเครือข่ายของคุณเงียบๆ และเมื่อเข้ามาได้แล้ว เขาก็สามารถเดินไปได้ทุกที่ในระบบ เหมือนคนที่ขโมยกุญแจประตูหน้าไปได้ แล้วเดินเข้าออกบ้านคุณได้อย่างอิสระ
นี่ไม่ใช่สถานการณ์สมมติครับ ในปี 2024–2025 การโจมตีที่เจาะผ่าน VPN โดยตรงพุ่งสูงขึ้นถึง 22% ของเหตุการณ์บุกรุกทั้งหมด (Verizon DBIR 2025) และเมื่อมีช่องโหว่ใหม่ถูกค้นพบ แฮกเกอร์ใช้เวลาเฉลี่ยแค่ 5 วัน ในการโจมตี - เร็วกว่าที่ฝ่าย IT ส่วนใหญ่จะออก Patch ได้ทัน
VPN เคยดี แต่โลกเปลี่ยนไปแล้ว
VPN ถูกออกแบบมาในยุคที่ข้อมูลและระบบทุกอย่างอยู่ในออฟฟิศ แนวคิดก็ตรงไปตรงมา สร้างอุโมงค์ลับเชื่อมพนักงานที่อยู่นอกออฟฟิศเข้ากับระบบข้างใน
แต่วันนี้โลกไม่ได้เป็นอย่างนั้นอีกแล้ว
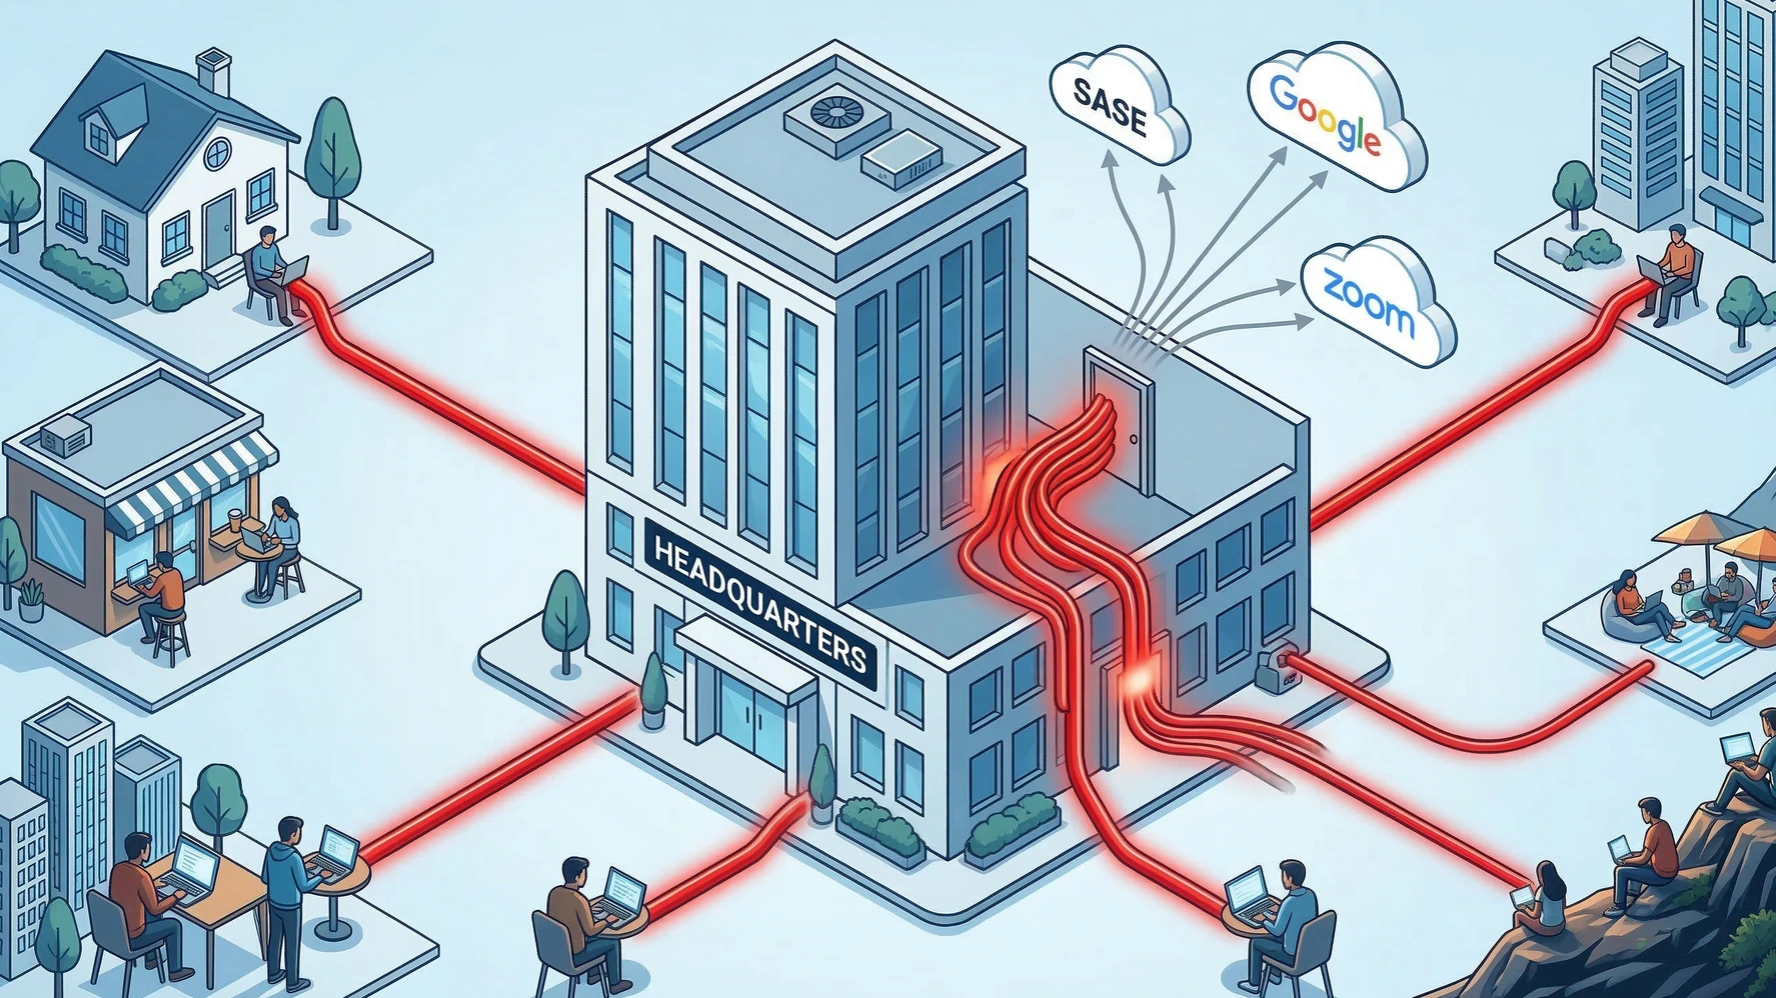
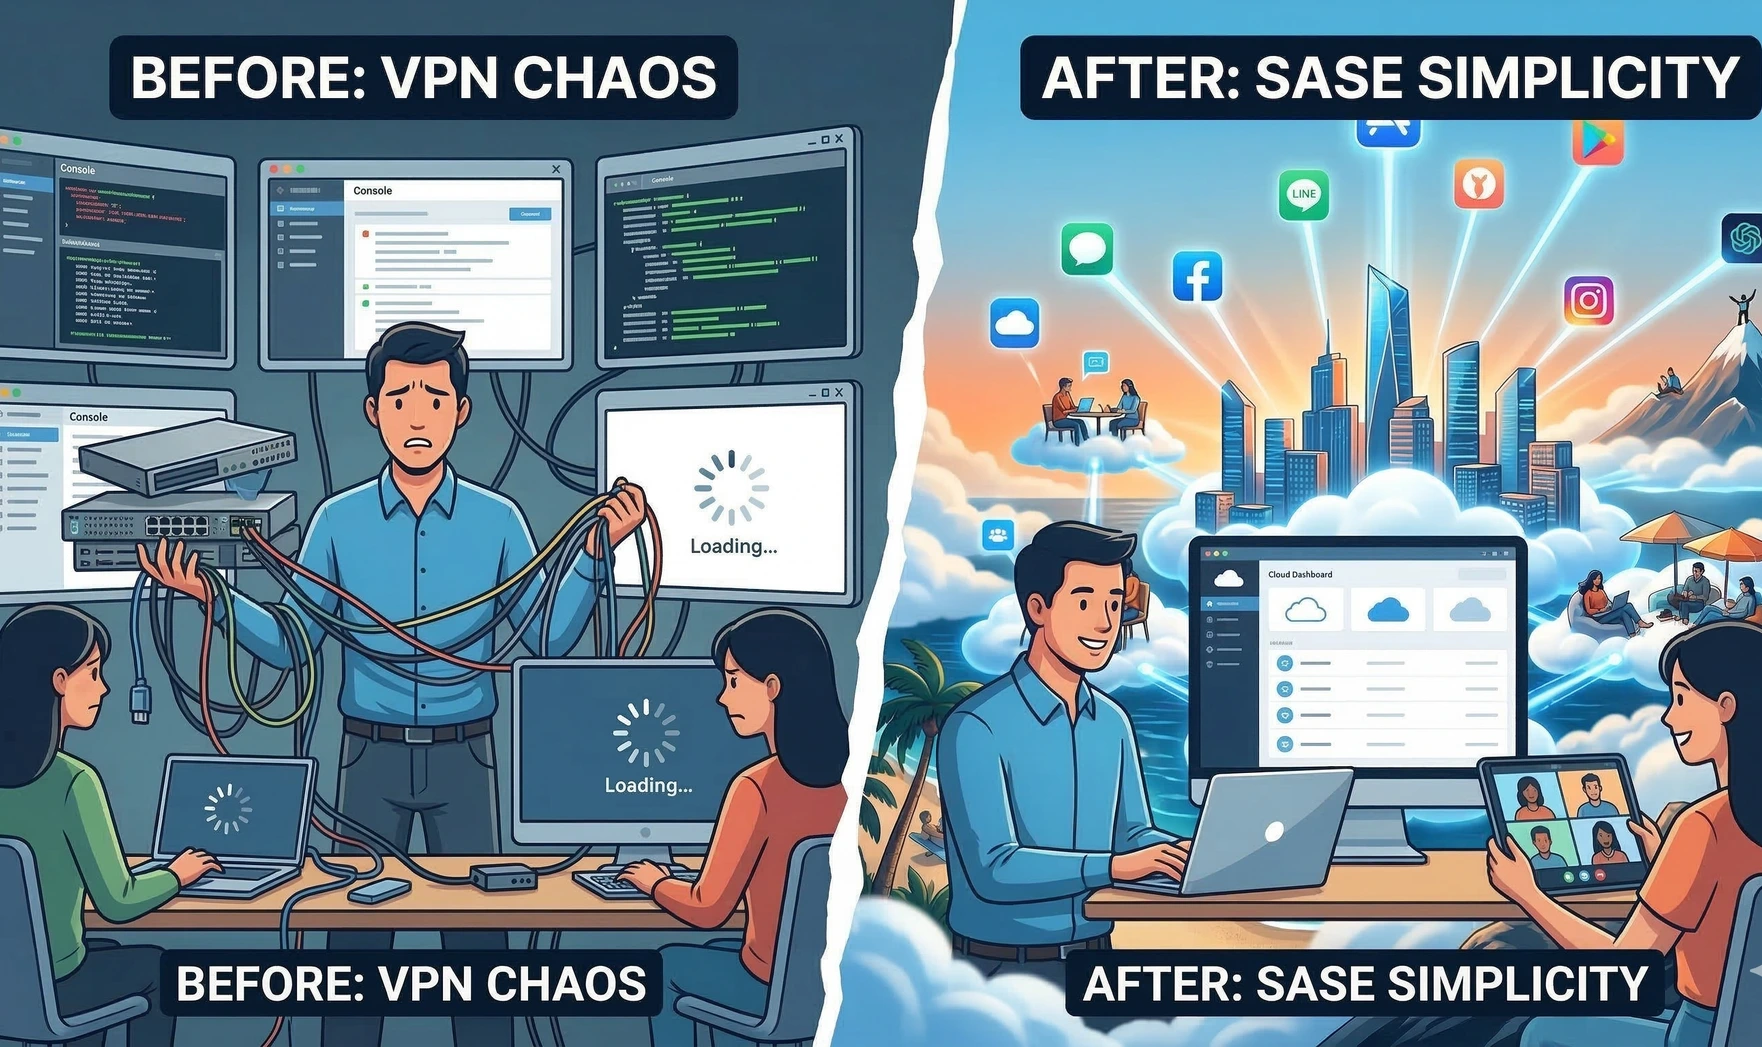
พนักงานทำงาน Hybrid ข้อมูลอยู่บน Cloud แอปอย่าง Microsoft 365 หรือระบบ ERP ถูกเข้าถึงจากทุกที่ ในขณะที่ VPN ยังคงทำหน้าที่แบบเดิม นั่นคือ "ถ้าเข้ามาได้ = เชื่อใจ 100%" ซึ่งนั่นคือจุดอ่อนที่ใหญ่ที่สุด
ปัญหาหลักของ VPN ที่ผู้บริหาร SME ควรรู้
- เข้ามาได้จุดเดียว ไปได้ทุกที่ VPN ให้สิทธิ์เข้าถึง "เครือข่ายทั้งหมด" ไม่ใช่แค่ระบบที่จำเป็น เหมือนให้กุญแจบ้านที่เปิดได้ทุกห้อง รวมถึงห้องเก็บของสำคัญ ถ้าพนักงานคนหนึ่งถูกแฮก หรือแค่ลืม Laptop ไว้ในร้านกาแฟ ความเสียหายสามารถลามไปทั้งองค์กรได้ในชั่วข้ามคืน
- ช้า และเป็นคอขวด เมื่อพนักงาน Remote ต้องวิ่งทราฟฟิกทั้งหมดผ่าน VPN กลับมาที่ออฟฟิศก่อน แล้วค่อยออกไปยัง Cloud ความเร็วก็ลดลงอย่างเห็นได้ชัด ผู้บริหารหลายท่านบ่นว่า "ทำงานที่บ้านแล้วระบบช้ากว่าอยู่ออฟฟิศ" ปัญหานี้แหละครับ
- ดูแลรักษายาก ค่าใช้จ่ายสูง อุปกรณ์ VPN ต้องการการ Update, Patch, และดูแลตลอดเวลา เมื่อมีสาขาเพิ่มหรือพนักงานเพิ่ม ต้องลงทุนฮาร์ดแวร์เพิ่มตามไปด้วย
SASE คืออะไร และทำไมมันถึงต่างออกไป?
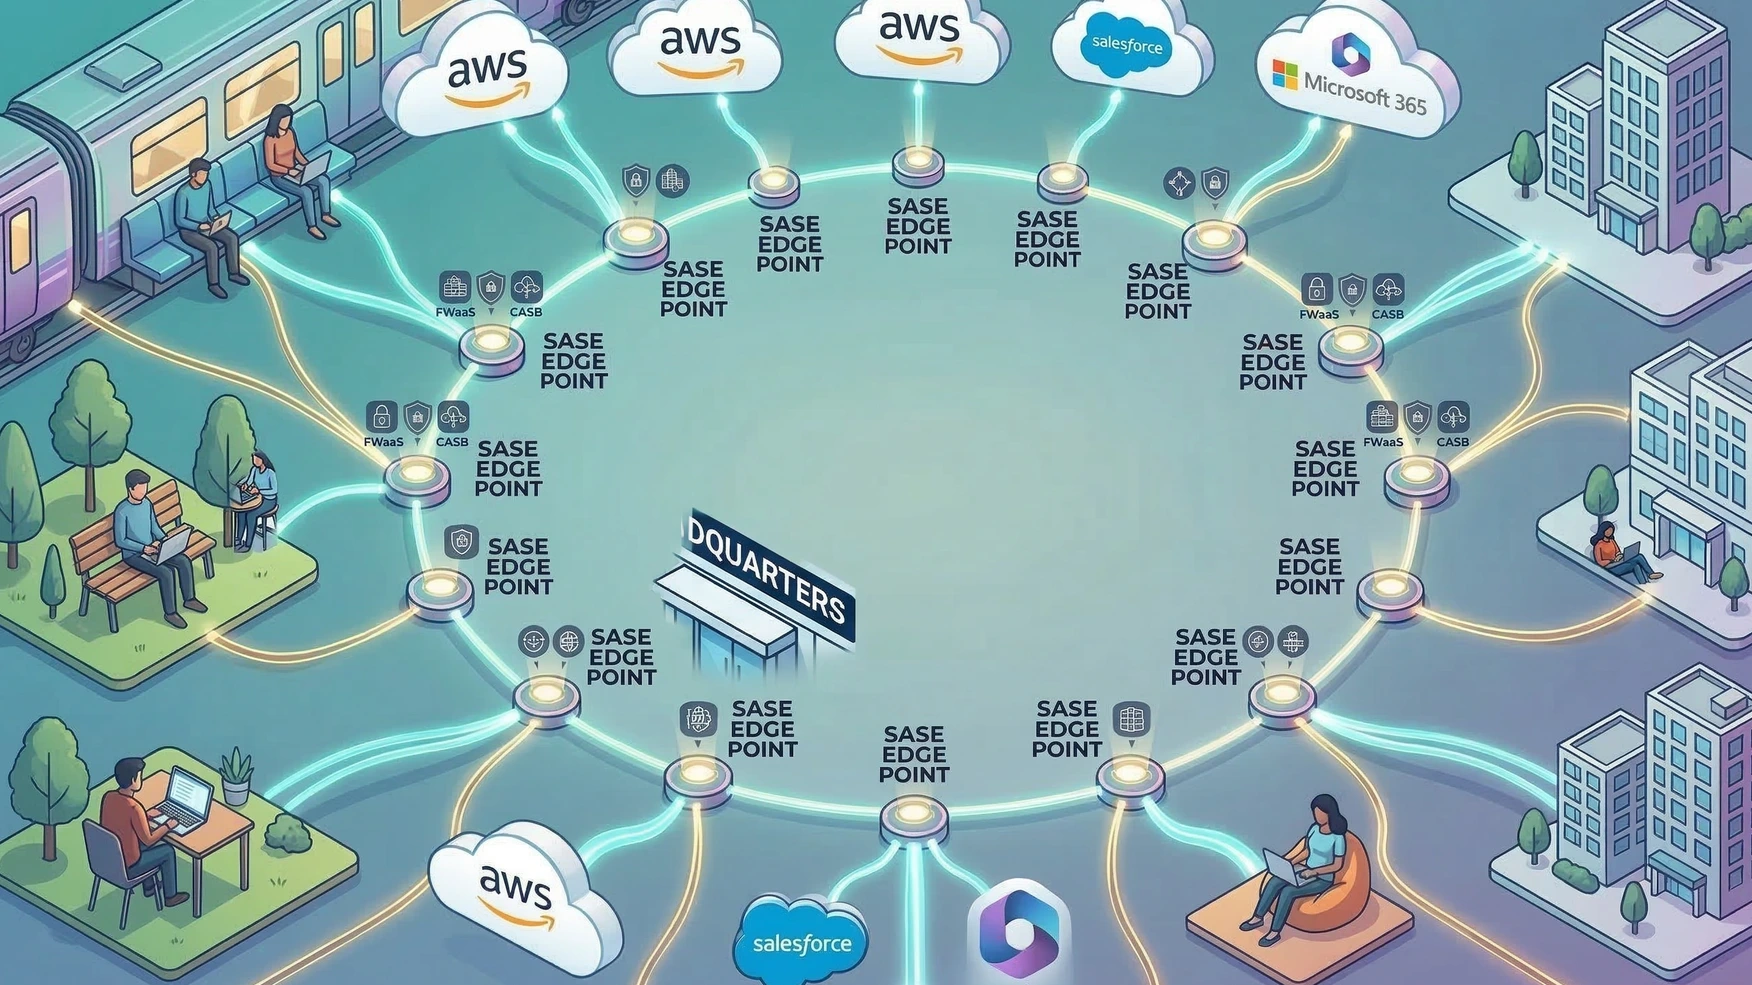
SASE (Secure Access Service Edge) ออกเสียงว่า "แซสซี่" ครับ แต่ความสำคัญของมันไม่ได้แค่ชื่อที่ฟังดูทันสมัย
หัวใจของ SASE คือการเปลี่ยนคำถามจาก "เครือข่ายนี้น่าเชื่อถือไหม?" เป็น "คนๆ นี้ใช้อุปกรณ์อะไร และตอนนี้มีความเสี่ยงหรือเปล่า?"
ลองเปรียบเทียบให้เห็นภาพชัดขึ้นครับ
VPN (แบบเดิม) | SASE (แบบใหม่) | |
|---|---|---|
หลักการ | เชื่อใจเครือข่าย | เชื่อใจตัวตน+อุปกรณ์ |
สิทธิ์เข้าถึง | ทั้งเครือข่าย | เฉพาะแอปที่ได้รับอนุญาต |
ความเร็ว | วนกลับมาตรวจที่ศูนย์กลาง | ตรวจสอบ ณ จุดที่ใกล้ผู้ใช้ที่สุด |
เมื่อถูกแฮก | ลามทั้งระบบ | จำกัดความเสียหายได้ |
การดูแล | ต้องมีทีม IT ดูแลฮาร์ดแวร์ | บริหารจากศูนย์กลางบน Cloud |
ที่สำคัญกว่านั้นคือ SASE ทำงานแบบ "ตรวจสอบตลอดเวลา" ครับ ถ้าพนักงานเชื่อมต่อจากอุปกรณ์ที่ไม่ได้อัปเดต Antivirus หรือเชื่อมจาก Location ที่ผิดปกติ ระบบจะตัดหรือจำกัดสิทธิ์ทันที โดยไม่ต้องรอให้ IT สังเกตเห็น
4 เหตุผลที่ผู้บริหาร SME ควรสนใจ SASE
- ปกป้องธุรกิจจากความเสียหายที่คำนวณไม่ได้
- Ransomware ที่เจาะเข้าผ่าน VPN ไม่ได้แค่ขโมยข้อมูล แต่สามารถหยุดการทำงานทั้งองค์กรได้เป็นวันหรือเป็นสัปดาห์ สำหรับโรงงานหรือธุรกิจที่มีสายการผลิต นั่นหมายถึงความเสียหายที่ประเมินค่าไม่ได้ SASE ลดความเสี่ยงนี้ได้อย่างมีนัยสำคัญด้วยหลักการ "แม้เข้ามาได้ ก็ไปได้แค่ที่ที่อนุญาต"
- ลดต้นทุนรวมในระยะยาว
- การซื้ออุปกรณ์ Security แบบแยกส่วน เช่น Firewall, VPN Gateway, Web Filter ฯลฯ มีต้นทุนทั้งด้านฮาร์ดแวร์และทีม IT ที่ต้องดูแล SASE รวมฟังก์ชันเหล่านี้ไว้ในระบบเดียว จ่ายตามการใช้งานจริง และข้อมูลจากผู้เชี่ยวชาญระบุว่าสามารถลดต้นทุนรวมได้อย่างมีนัยสำคัญเมื่อเทียบกับการซื้อแบบแยกส่วน
- รองรับ PDPA และมาตรฐานความปลอดภัยที่เข้มงวดขึ้น
- ในปีที่ผ่านมา ภาครัฐไทยผลักดันมาตรฐาน Cybersecurity อย่างจริงจัง SASE ช่วยให้องค์กรมีระบบบันทึก Log การเข้าถึงข้อมูลที่ชัดเจน สามารถตรวจสอบได้ว่าใครเข้าถึงอะไร เมื่อไหร่ ซึ่งตอบโจทย์ข้อกำหนด PDPA ได้ดีกว่า VPN แบบเดิมมาก
- ปกป้องเครื่องจักรและอุปกรณ์ในสายการผลิต (สำหรับผู้ประกอบการโรงงาน)
- ภัยคุกคามไซเบอร์ในยุคนี้ไม่ได้โจมตีแค่คอมพิวเตอร์อีกต่อไป อุปกรณ์ IoT และเครื่องจักรบนสายการผลิตที่เชื่อมต่ออินเทอร์เน็ต เช่น เซนเซอร์ตรวจสอบคุณภาพ ระบบควบคุม PLC หรือกล้องวงจรปิด ล้วนเป็นช่องทางที่แฮกเกอร์ใช้เจาะเข้าสู่ระบบได้เช่นกัน
- SASE รองรับการป้องกัน IoT/OT Security โดยเฉพาะ ทำให้ทุกอุปกรณ์ที่เชื่อมต่อเครือข่ายในโรงงานอยู่ภายใต้การตรวจสอบเดียวกันกับคอมพิวเตอร์ทั่วไป โดยไม่ต้องติดตั้งระบบแยกต่างหาก
หากสายการผลิตหยุดเพราะ Ransomware เพียง 1 วัน ความเสียหายอาจสูงกว่าค่าลงทุนระบบ Security ทั้งปีรวมกัน
"แล้วต้องเปลี่ยนทั้งหมดพร้อมกันเลยไหม?"
คำถามนี้เป็นสิ่งที่ผู้บริหารถามบ่อยที่สุดครับ คำตอบคือ ไม่จำเป็น
SASE ออกแบบมาให้เปลี่ยนผ่านได้แบบค่อยเป็นค่อยไป โดยไม่ต้องปิดระบบที่ใช้งานอยู่ทั้งหมด แนวทางที่แนะนำคือ:
- ระยะที่ 1 - เริ่มจากจุดเสี่ยงสูงสุด เปลี่ยนการเข้าถึงระบบของพนักงาน Remote, พนักงาน Part-time หรือ Outsource จาก VPN มาใช้ระบบ ZTNA (การให้สิทธิ์เฉพาะแอปที่จำเป็น) ก่อน
- ระยะที่ 2 - เชื่อมสาขาเข้า Cloud โดยตรง แทนที่จะให้สาขาวิ่งทราฟฟิกผ่านสำนักงานใหญ่ ใช้ SD-WAN เพื่อให้เข้าถึง Cloud ได้เร็วและปลอดภัยกว่า
- ระยะที่ 3 - รวมระบบ Security ทั้งหมด รวม Web Filter, Cloud Security, และ Firewall เข้าไว้ในแพลตฟอร์มเดียว ลดความซับซ้อนในการดูแล
สิ่งสำคัญในระหว่างการเปลี่ยนผ่าน ในช่วงที่ยังใช้ VPN คู่ขนานอยู่ องค์กรควรทำการ Pentest ทดสอบช่องโหว่ VPN และ VA Scan หา Exposed Services ที่เปิดรับต่ออินเทอร์เน็ตโดยไม่จำเป็น เพราะช่วงเปลี่ยนผ่านคือช่วงที่เสี่ยงที่สุด
ZTNA คืออะไร?
Zero Trust Network Access (ZTNA) คือแนวทางการให้สิทธิ์เข้าถึงระบบแบบ "รู้จักก่อน ถึงจะเปิดให้" แทนที่จะให้พนักงานเข้าถึง "เครือข่ายทั้งหมด" เหมือน VPN สำหรับ ZTNA นั้นจะให้สิทธิ์เฉพาะแอปพลิเคชันที่จำเป็นต่อการทำงานของคนนั้นๆ เท่านั้น
ตัวอย่างให้เห็นภาพ พนักงานบัญชีจะเข้าได้แค่ระบบบัญชี ไม่ใช่ทั้ง Server, ฐานข้อมูล HR หรือระบบโรงงาน - ต่อให้บัญชีถูกขโมย ความเสียหายก็ถูกจำกัดแค่ในส่วนนั้น ไม่ลามทั้งองค์กร
สรุป ความปลอดภัยในยุคใหม่นั้นอยู่ที่ "การรู้จักคนที่เดินเข้ามา"
VPN เป็นเครื่องมือที่ดีในยุคของมัน แต่วันนี้โลกธุรกิจเปลี่ยนไปแล้ว พนักงานทำงานจากทุกที่ ข้อมูลอยู่บน Cloud และแฮกเกอร์ก็ฉลาดขึ้นกว่าเดิมมาก
SASE ไม่ได้แค่เพิ่มความปลอดภัย แต่ยังทำให้พนักงานทำงานได้เร็วขึ้น ลดภาระ IT และลดต้นทุนในระยะยาวด้วย
สำหรับผู้บริหาร SME คำถามที่แท้จริงไม่ใช่ "จะเปลี่ยนไป SASE ไหม?" แต่คือ "จะเปลี่ยนเร็วแค่ไหน ก่อนที่จะสายเกินไป?"
หากองค์กรของคุณกำลังใช้ VPN อยู่และต้องการประเมินความเสี่ยงที่มีอยู่ หรือต้องการเริ่มวางแผนการเปลี่ยนผ่านสู่ SASE อย่างเป็นระบบ Cybernetics+ พร้อมให้คำปรึกษาโดยไม่มีค่าใช้จ่าย ตั้งแต่การ Pentest ตรวจสอบช่องโหว่ VPN ที่ใช้อยู่ ไปจนถึงการออกแบบสถาปัตยกรรม SASE ที่เหมาะกับขนาดและงบประมาณขององค์กรคุณ