เวลาพูดถึง PDPA ในหลายองค์กร สิ่งแรกที่มักนึกถึงคือเอกสารครับ
- Privacy Notice มีหรือยัง
- Consent Form ทำครบหรือยัง
- ROPA อัปเดตหรือยัง
- นโยบายต่าง ๆ เซ็นอนุมัติหรือยัง
ทั้งหมดนี้จำเป็นครับ และถ้าไม่มีเลยก็ถือว่ายังมีช่องว่างอยู่มาก
แต่ปัญหาคือ บางองค์กรทำเอกสารครบแล้วก็เริ่มรู้สึกว่า “เรื่อง PDPA น่าจะเรียบร้อยแล้ว”
ทั้งที่ความเป็นจริงและธรรมชาติของข้อมูลที่หลุดออกไป หรือ Data Breach นั้นไม่ได้เริ่มจากเอกสาร
มันเริ่มจาก Account ของพนักงานถูกขโมย
Server มีช่องโหว่ที่ไม่มีใครเคยตรวจ
สิทธิ์การเข้าถึงกว้างเกินไป
หรือบางครั้งข้อมูลรั่วไปตั้งนานแล้ว แต่ไม่มี Log หรือระบบ Monitoring ที่ทำให้ใครรู้เลย
ตรงนี้เป็นจุดที่ผมคิดว่าองค์กรส่วนใหญ่ยังให้น้ำหนักไม่สมดุลกันครับ
เราใช้เวลากับเอกสารเยอะมาก แต่บางครั้งกลับถามน้อยเกินไปว่า
“แล้วระบบที่เก็บข้อมูลพวกนี้ ปลอดภัยจริงๆหรือไม่?”
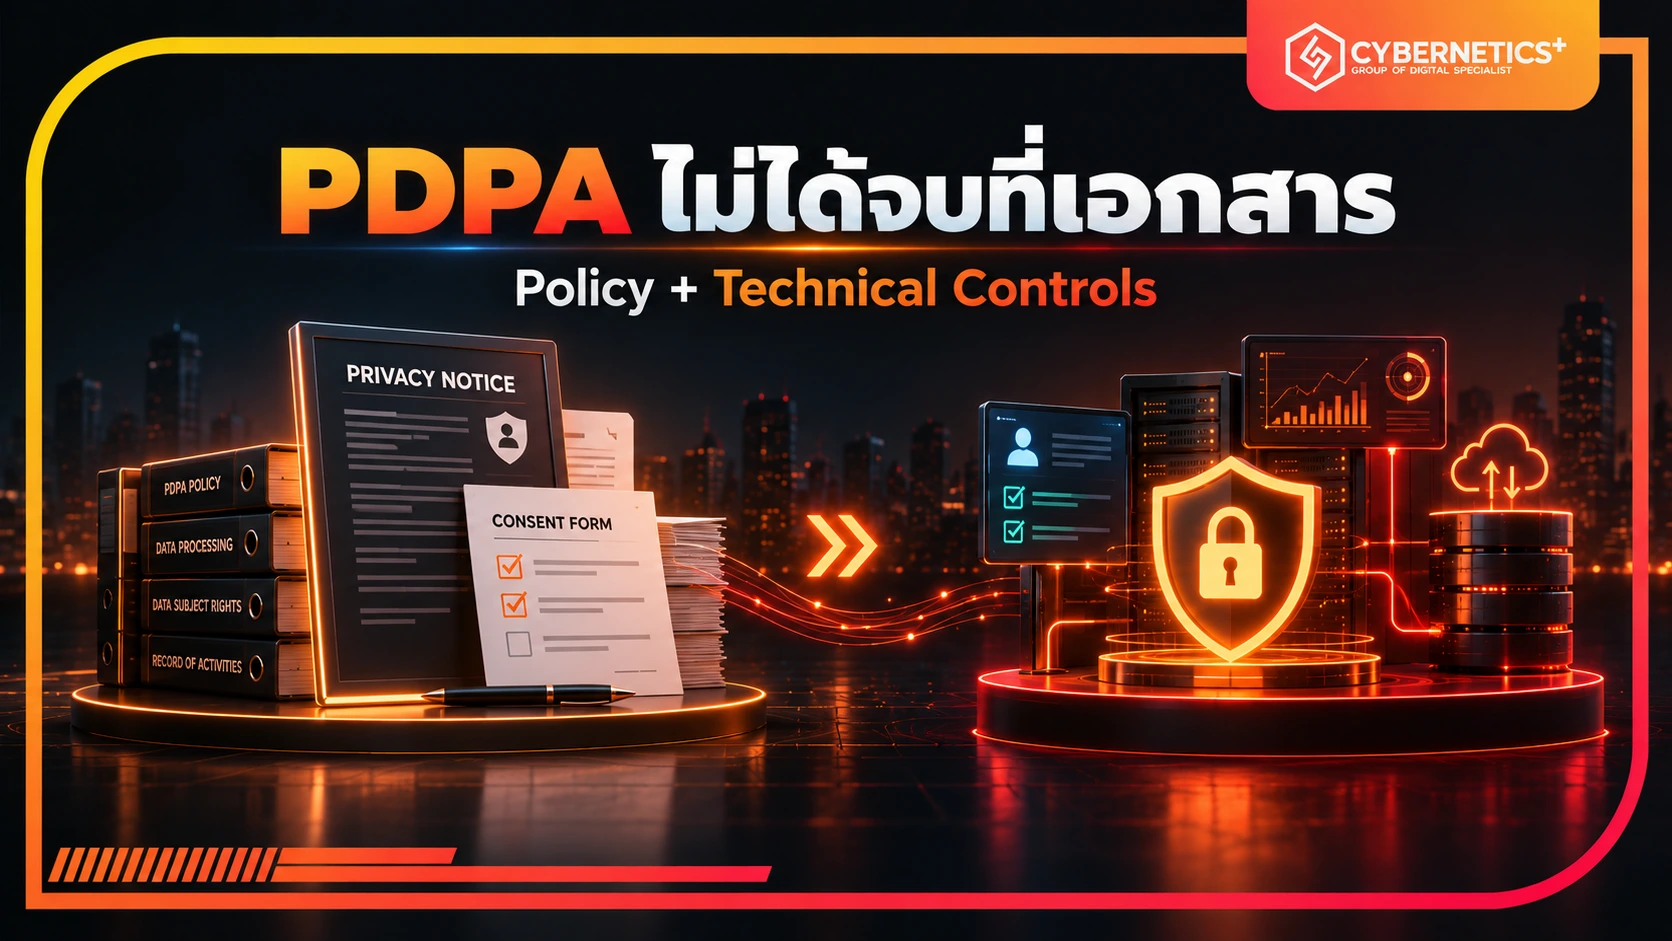
PDPA ไม่ได้พูดถึงแค่เอกสาร
ตามหน้าที่ของผู้ควบคุมข้อมูลส่วนบุคคล องค์กรต้องมีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม เพื่อป้องกันการสูญหาย การเข้าถึง การใช้ การเปลี่ยนแปลง แก้ไข หรือเปิดเผยข้อมูลส่วนบุคคลโดยไม่มีอำนาจหรือโดยมิชอบ GPPC
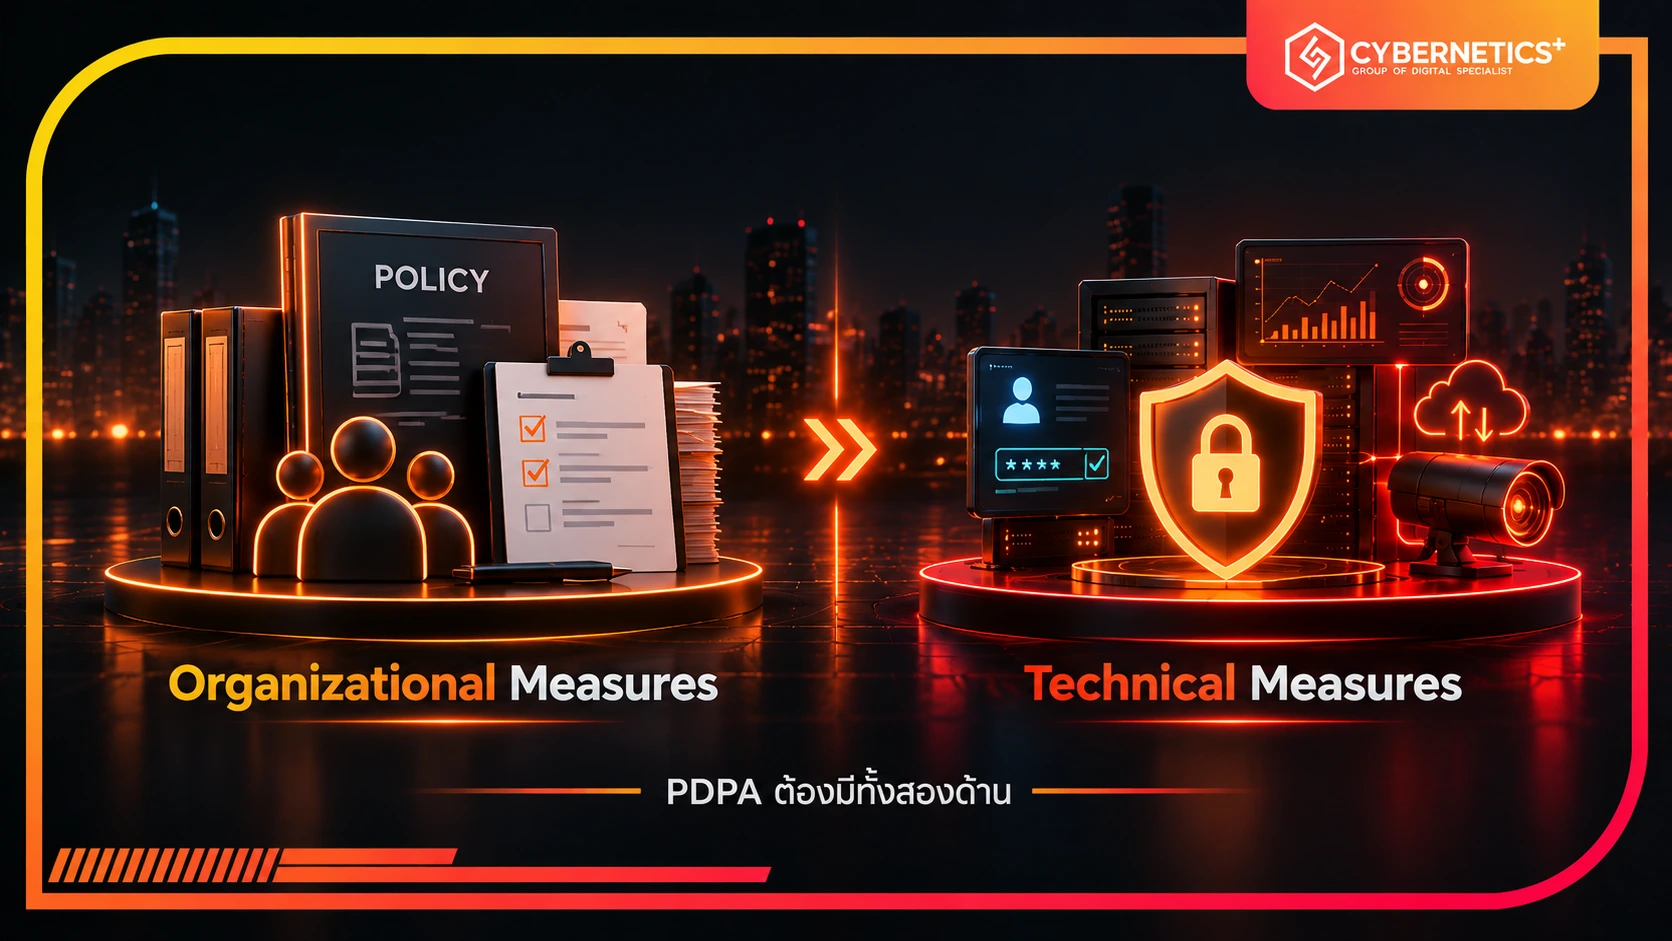
ประกาศเรื่องมาตรการรักษาความมั่นคงปลอดภัยยังระบุด้วยว่า มาตรการดังกล่าวต้องประกอบด้วยทั้ง
มาตรการด้านการจัดการภายในองค์กร (Organizational Measures) และ
มาตรการด้านเทคนิค (Technical Measures)
รวมถึง มาตรการด้านกายภาพ (Physical Measures) เมื่อจำเป็น โดยต้องเหมาะสมกับความเสี่ยงของการประมวลผลข้อมูลนั้น ๆ Ratchakitcha
พูดง่าย ๆ คือ
การมี Policy อย่างเดียวไม่พอครับ
Policy บอกว่าใครควรทำอะไร
แต่ Technical Control ระบุว่าต้องทำให้สิ่งนั้นเกิดขึ้นจริงในระบบ
เช่น Policy อาจเขียนว่า
“เฉพาะพนักงานที่ได้รับอนุญาตเท่านั้นที่สามารถเข้าถึงข้อมูลลูกค้าได้”
แต่คำถามทางเทคนิคคือ
- ระบบบังคับจริงหรือเปล่า?
- พนักงานที่ลาออกไปแล้ว Account ถูกปิดหรือยัง?
- มีการ Review สิทธิ์หรือไม่?
- Login จาก Device ที่ไม่รู้จักเข้ามาได้ไหม?
- คนหนึ่งคนสามารถเปิดข้อมูลทั้งบริษัทได้หรือเปล่า?
นี่คือความต่างระหว่าง “เรามีนโยบาย” กับ “ระบบของเราบังคับใช้นโยบายนั้นจริง” ครับ
Organizational Measures กับ Technical Measures ต่างกันอย่างไร?
ผมมองสองเรื่องนี้เหมือนประตูสองชั้นครับ
ชั้นแรกคือการกำหนดว่าองค์กรควรทำอะไร
อีกชั้นคือทำอย่างไรให้ระบบบังคับสิ่งนั้นจริง
Organizational Measures
ตัวอย่างที่คุ้นกัน เช่น
Privacy Policy
Privacy Notice
ROPA
Consent Management
Data Retention Policy
Incident Response Procedure
การกำหนด Role และ Responsibility
การอบรมพนักงาน
ขั้นตอน Data Breach Notification
สิ่งเหล่านี้สำคัญครับ เพราะทำให้องค์กรมีกรอบการทำงานที่ชัดเจน
Technical Measures
คือมาตรการที่ลงไปถึงระบบจริง เช่น
Access Control
MFA
Least Privilege
Encryption
Vulnerability Management
Logging
Monitoring
Network Segmentation
Backup และ Recovery
DLP
Endpoint Protection
ตรงนี้ผมไม่อยากให้เข้าใจผิดว่า PDPA มี Checklist ตายตัวว่าทุกบริษัทต้องซื้อเทคโนโลยีชุดเดียวกันนะครับ
กฎหมายพูดถึง “มาตรการทางเทคนิคที่เหมาะสมกับความเสี่ยง”
ดังนั้นบริษัทเล็กๆกับธนาคารอาจไม่ต้องใช้ Control เหมือนกันทั้งหมด
แต่สิ่งที่องค์กรควรตอบให้ได้คือ
“จากความเสี่ยงของข้อมูลที่เราถืออยู่ เรามีมาตรการอะไรป้องกันจริง?”
Data Breach มักจะมีสาเหตุเกิดจาก 3 จุดนี้
จากมุม Cybersecurity ผมมองว่ามีสามจุดที่องค์กรควรตรวจเป็นพิเศษครับ
จุดที่ 1 คนที่ไม่ควรเข้า กลับเข้าได้
เรื่องนี้ดูเรื่องพื้นฐานมากๆ แต่ก็เกิดขึ้นบ่อยครับ
- พนักงานใช้ Password ซ้ำ
- Account เก่ายังไม่ถูกปิด
- Vendor มีสิทธิ์มากกว่าที่จำเป็น
- Remote Access เปิดจากที่ไหนก็ได้
- หรือมีพนักงานบางคนถือสิทธิ์ Administrator ทั้งที่ไม่จำเป็น
ทั้งหมดนี้ทำให้ Data Breach ไม่จำเป็นต้องเริ่มจากการ “Hack ระบบ” แบบในหนังเลยครับ
บางครั้งแค่ขโมย Credential ได้ ก็เพียงพอแล้ว
นี่เป็นเหตุผลที่แนวคิดอย่าง Least Privilege, MFA, Zero Trust และ ZTNA สำคัญขึ้นมาก
เพราะหลักคิดของเราจะดูเพียงแค่
“อยู่ใน Network บริษัทหรือเปล่า?”
จะไม่เพียงพอควรถามแบบเจาะจงว่า
“คุณคือใคร ใช้ Device อะไร และควรเข้าถึง Resource นี้จริงหรือไม่?”
ซึ่งจะปลอดภัยกว่าครับ
คำอธิบายศัพท์เพิ่มเติม
Data Breach (ข้อมูลรั่วไหล) - เหตุการณ์ที่ข้อมูลสำคัญหรือข้อมูลส่วนตัวถูกเข้าถึง ดึงออก หรือเปิดเผยโดยไม่ได้รับอนุญาต
Credential (ข้อมูลระบุตัวตนเพื่อเข้าสู่ระบบ) - ข้อมูลที่ใช้ยืนยันตัวตนในการเข้าใช้งาน เช่น ชื่อผู้ใช้ (Username) รหัสผ่าน (Password) หรือ Passkey
Least Privilege (หลักการให้สิทธิ์เท่าที่จำเป็น) - นโยบายการจำกัดสิทธิ์ผู้ใช้งาน ให้เข้าถึงได้เฉพาะข้อมูลหรือระบบที่จำเป็นต่อการทำงานเท่านั้น
MFA - Multi-Factor Authentication (การยืนยันตัวตนแบบหลายปัจจัย) - การเข้าสู่ระบบที่ต้องใช้องค์ประกอบยืนยันตัวตนมากกว่า 1 อย่างขึ้นไป (เช่น รหัสผ่าน + รหัส OTP บนมือถือ)
Zero Trust (แนวคิดไม่ไว้วางใจใครก่อน) - สถาปัตยกรรมความปลอดภัยที่ยึดหลัก "ไม่เชื่อใจใคร ต้องตรวจสอบเสมอ" ไม่ว่าผู้ใช้จะเชื่อมต่อมาจากภายในหรือภายนอกเครือข่ายองค์กร
ZTNA - Zero Trust Network Access (เทคโนโลยีควบคุมการเข้าถึงแบบ Zero Trust) - เครื่องมือที่ช่วยอนุมัติการเข้าถึงเฉพาะแอปพลิเคชันหรือข้อมูลแบบรายตัว โดยพิจารณาจากตัวตน ผู้ใช้ อุปกรณ์ และบริบทความปลอดภัย ณ ขณะนั้น
จุดที่ 2: ระบบมีช่องโหว่ แต่ไม่มีใครรู้
อีกกรณีหนึ่งคือองค์กรมี Firewall มี Antivirus มี Policy ครบ
แต่ Web Application ที่ลูกค้าใช้อยู่มีช่องโหว่
หรือ Server เปิด Service ที่ไม่จำเป็นไว้
หรือ Software ไม่ได้ Patch มาหลายเดือน
เรื่องพวกนี้เอกสาร PDPA ไม่สามารถช่วยได้ครับ
ต้องไปตรวจที่ระบบจริง
ตรงนี้คือบทบาทของ Vulnerability Assessment (VA) และ Penetration Testing
แต่มีเรื่องหนึ่งที่ต้องแยกให้ออกจากกันครับ คือ
เรื่อง VA กับการ Pentest นั้น PDPA ไม่ได้ระบุว่าทุกองค์กร “ต้องทำ” โดยตรง
แต่กระบวนการทั้งสองอย่างนั้น เป็นวิธีที่ใช้พิสูจน์และทดสอบได้ว่า Technical Controls ขององค์กรมีช่องโหว่ตรงไหน และมาตรการที่มีอยู่มีประสิทธิภาพแค่ไหนครับ
(ส่วนตัวผมคิดว่า ถ้าองค์กรมี Web Application, ERP, Portal หรือระบบที่เปิดให้เข้าจาก Internet แต่ไม่เคยผ่านการทดสอบเลย จุดนี้ควรถูกตั้งคำถามครับโดยเฉพาะในปีที่ AI เริ่มเข้ามามีบทบาทมากขึ้น)
สำนักงาน PDPC เองก็มีเนื้อหาด้าน Security Management และการบริหารความเสี่ยงดิจิทัลเป็นส่วนหนึ่งของแนวทาง PDPA Compliance เช่นกันดูได้จากลิงค์นี้เพิ่มเติมครับ GPPC
จุดที่ 3: โดนแล้ว แต่ไม่มีใครรู้ว่าโดน
ผมคิดว่าจุดนี้น่ากลัวพอ ๆ กับการที่ระบบมีช่องโหว่ครับ
เพราะถ้าคนร้ายเข้า Server แล้วอยู่ในระบบสองเดือนโดยไม่มีใครเห็น Log ไม่มี Alert และไม่มี Monitoring
เราอาจไม่ได้มีแค่ปัญหา Security เท่านั้น
แต่จะเริ่มมีปัญหาว่า
แล้วเราจะรู้ได้อย่างไรว่าข้อมูลอะไรถูกเข้าถึงไปแล้วบ้าง?
และตรงนี้เชื่อมกับ PDPA โดยตรง
มาตรา 37 กำหนดเรื่องการแจ้ง Data Breach โดยผู้ควบคุมข้อมูลต้องแจ้งสำนักงานภายใน 72 ชั่วโมงนับแต่ทราบเหตุ เท่าที่สามารถกระทำได้ เว้นแต่เหตุการณ์นั้นไม่มีความเสี่ยงที่จะกระทบสิทธิและเสรีภาพของบุคคล และถ้ามีความเสี่ยงสูงก็ต้องแจ้งเจ้าของข้อมูลด้วย Department of Rail Transport
ประเด็นที่หลายคนมองข้ามคือ
72 ชั่วโมงเริ่มนับเมื่อ “ทราบเหตุ”
ดังนั้นเราอาจจะต้องตั้งคำถามว่า
ถ้าไม่มี Monitoring แล้วเราจะ “ทราบเหตุ” เมื่อไหร่?
หนึ่งชั่วโมงหลังเกิด? หนึ่งวัน? หนึ่งเดือน?
หรือรอจนข้อมูลถูกนำไปขายแล้วถึงรู้?
นี่เป็นเหตุผลที่ Logging และ Security Monitoring ไม่ควรถูกมองว่าเป็นของสำหรับองค์กรใหญ่เท่านั้นครับ
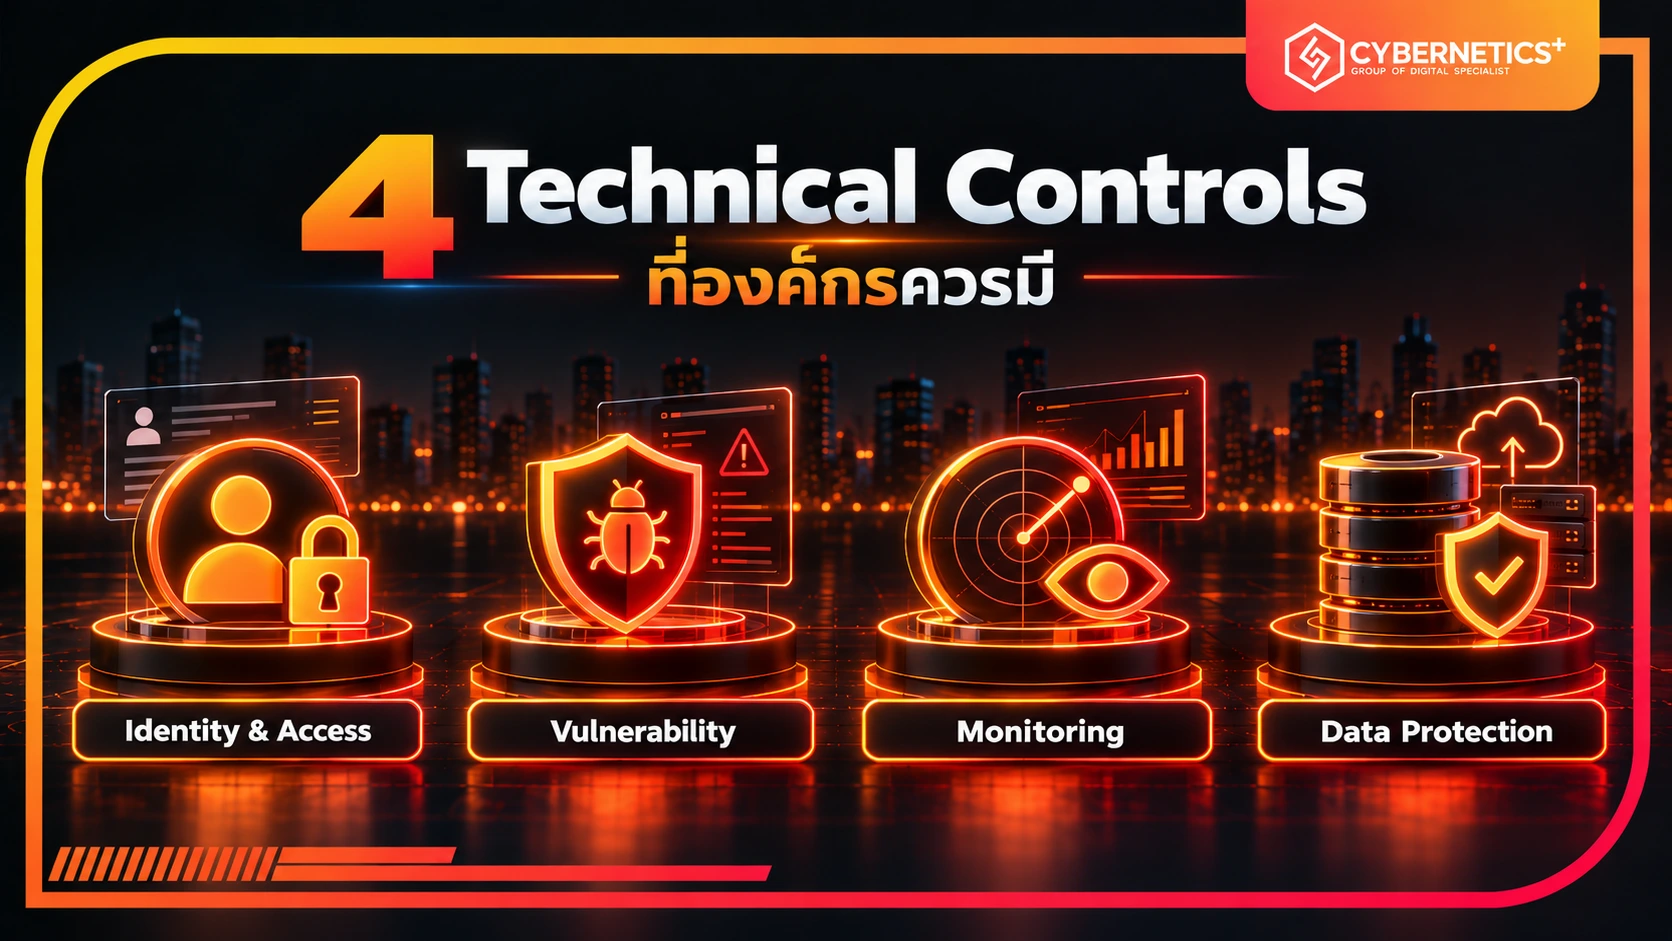
4 Technical Controls ที่องค์กรควรมีเพื่อรองรับ PDPA
ผมอยากเน้นอีกครั้งว่า 4 ข้อนี้ PDPA ไม่ได้ระบุ “รายการบังคับตามกฎหมายแบบตรงตัว”
แต่เป็นกรอบที่ C+ มองว่าใช้ได้กับองค์กรจำนวนมาก และช่วยตอบโจทย์มาตรการ Security ตามความเสี่ยงได้ค่อนข้างครบ
1. Identity & Access Control ใครเข้าถึงอะไรได้บ้าง
อย่างแรกเราควรรู้ก่อนว่า
ใครเข้าถึงข้อมูลอะไรได้
และจำเป็นต้องเข้าถึงจริงหรือไม่
อย่างน้อยควรมีแนวคิดเหล่านี้ครับ
MFA
Role-based Access
Least Privilege
Regular Access Review
Device Verification
Remote Access Control
สำหรับองค์กรที่มีพนักงานทำงานจากหลายสถานที่หรือใช้ Cloud Application จำนวนมาก การใช้ Zero Trust Network Access หรือ ZTNA จะช่วยควบคุมการเข้าถึงตาม User Device และ Application ได้ละเอียดกว่าการเปิด VPN แบบกว้าง ๆ
บริการ Cato SASE / ZTNA ของ Cybernetics Plus ถูกวางไว้สำหรับโจทย์นี้โดยตรง ทั้ง Identity-based Access, Device Posture, Secure Web Gateway, IPS และ Anti-Malware
ในระดับ Advanced ยังสามารถต่อยอดไปถึง CASB, DLP และ Shadow AI Control เพื่อช่วยลดความเสี่ยงจากข้อมูลไหลออกผ่าน SaaS หรือ Public AI ได้ด้วย
คำอธิบายศัพท์เพิ่มเติม
VPN - Virtual Private Network (เครือข่ายเสมือนส่วนตัว) - เทคโนโลยีเชื่อมต่อเครือข่ายระยะไกลที่ช่วยสร้างอุโมงค์สื่อสารปลอดภัย แต่ส่วนใหญ่มักเป็นการเปิดสิทธิ์ให้เข้าถึงทั้งเครือข่าย (ต่างจาก ZTNA ที่ให้สิทธิ์เฉพาะแอปพลิเคชัน)
SASE - Secure Access Service Edge - สถาปัตยกรรมความปลอดภัยยุคใหม่ที่รวมบริการเครือข่าย (SD-WAN) และบริการความปลอดภัยเชิงลึก (เช่น ZTNA, SWG, CASB) เข้าไว้ด้วยกันบน Cloud
Identity-based Access (การควบคุมสิทธิ์ตามตัวตน) - การอนุมัติสิทธิ์เข้าใช้งานระบบโดยพิจารณาจาก "ตัวตนของผู้ใช้" (เช่น บทบาท แผนก หรือสิทธิ์เฉพาะบุคคล) แทนการอิงตามสถานที่หรือ IP Address
Device Posture (การประเมินความปลอดภัยของอุปกรณ์) - การตรวจสอบสถานะความปลอดภัยของเครื่องที่ใช้อย่างละเอียดก่อนอนุญาตให้เชื่อมต่อ เช่น เครื่องติด Antivirus หรือยัง, มีการอัปเดต OS ล่าสุดหรือไม่
SWG - Secure Web Gateway (เกตเวย์ความปลอดภัยเว็บ) - ระบบคัดกรองการท่องเว็บของพนักงาน เพื่อป้องกันการเข้าเว็บอันตราย บล็อกมัลแวร์ และป้องกันไม่ให้เข้าเว็บไซต์ที่ไม่พฤติกรรมเสี่ยง
IPS - Intrusion Prevention System (ระบบป้องกันการบุกรุก) - ระบบตรวจจับและบล็อก Traffic ที่มีรูปแบบการโจมตีทางไซเบอร์หรือพฤติกรรมผิดปกติบนเครือข่ายแบบ Real-time
CASB - Cloud Access Security Broker (ตัวกลางความปลอดภัย Cloud) - เครื่องมือช่วยกำกับดูแลการใช้งาน Cloud Applications (เช่น Microsoft 365, Google Workspace) เพื่อควบคุมการแชร์ไฟล์และป้องกันข้อมูลรั่วไหลบน Cloud
DLP - Data Loss Prevention (ระบบป้องกันข้อมูลรั่วไหล) - เทคโนโลยีช่วยตรวจจับ ตรวจสอบ และระงับไม่ให้พนักงานส่งข้อมูลลับหรือข้อมูลส่วนบุคคล (เช่น เลขบัตรประชาชน, บัญชีธนาคาร) ออกนอกองค์กร
Shadow AI Control (การควบคุม Shadow AI) - การตรวจจับและจำกัดการนำข้อมูลความลับหรือซอร์สโค้ดขององค์กร ไปป้อนให้แก่บริการ AI สาธารณะ (Public AI) ที่บริษัทไม่ได้อนุมัติเพื่อป้องกันข้อมูลหลุดรอด
2. Vulnerability Management: อย่ารอให้ Hacker เป็นคนบอกว่าระบบมีช่องโหว่
ระบบที่เปิดใช้งานจริงเปลี่ยนอยู่ตลอดครับ
- มี Patch ใหม่
- มี Library ใหม่
- มี Configuration ใหม่
- มี Feature ใหม่
ดังนั้น Security Assessment ครั้งเดียวแล้วจบไม่ได้
องค์กรควรมีทั้งกระบวนการตรวจ Vulnerability และการติดตาม Remediation
สำหรับระบบที่สำคัญหรือเปิดสู่ Internet ควรพิจารณา VA และ Penetration Testing เป็นระยะ โดยเฉพาะเมื่อมีการเปลี่ยนแปลงระบบครั้งใหญ่
Cybernetics Plus ให้บริการ VA และ Pentest โดยอ้างอิงมาตรฐานที่เกี่ยวข้อง พร้อมรายงานทั้งระดับ Technical และ Executive และมี Re-test เพื่อยืนยันการแก้ไขภายในระยะเวลาที่กำหนด
ประเด็นสำคัญนั้นคือ ช่องโหว่ไหนที่ถูกแก้แล้ว และเรามั่นใจได้อย่างไรว่ามันถูกแก้จริง อันนี้ต่างหากครับที่ต้องตรวจสอบ
3. Logging & Monitoring: ถ้าเกิดเหตุ เราต้องย้อนกลับไปตอบได้ว่าเกิดอะไรขึ้น
เวลามี Incident คำถามจะมาเยอะและเร็วมากครับ
- ใคร Login เข้ามา?
- เข้ามาจากไหน?
- Account ไหนถูกใช้?
- ข้อมูลอะไรถูกเปิด?
- มีการ Download หรือ Export หรือไม่?
- เริ่มตั้งแต่เวลาไหน?
ถ้าไม่มี Log หรือมีแต่ไม่เคยเก็บอย่างเป็นระบบ คำถามเหล่านี้แทบตอบไม่ได้
Security Logging และ Monitoring จึงมีไว้ตรวจสอบ “Hacker”
และใช้เป็นหลักฐานสำคัญของการ Investigate เหตุการณ์ด้วย
สำหรับองค์กรที่ไม่มีทีม SOC เป็นของตัวเอง การใช้ Managed SOC 24/7 เป็นอีกทางเลือกหนึ่ง เพราะทำให้ Log และ Alert ไม่ได้แค่นอนอยู่ในระบบ แต่มีคนเฝ้าดู วิเคราะห์ และตอบสนองเมื่อมีสิ่งผิดปกติ
(ตรงนี้ต่างกันเยอะครับ ระหว่าง “เรามี Log” กับ “มีคนเห็น Log ตอนเกิดเหตุ”)
4. Data Protection & Recovery: กันไม่ให้ข้อมูลออก และเตรียมตัวเผื่อวันที่ป้องกันไม่สำเร็จ
อีกด้านหนึ่งคือการป้องกันข้อมูลโดยตรง
เช่น
DLP
Encryption ตามความเหมาะสม
Data Classification
Backup
Immutable Backup
Recovery Testing
หลายองค์กรเน้น Confidentiality อย่างเดียว คือไม่อยากให้ข้อมูลรั่ว
แต่ Security ที่ดีต้องมองทั้ง
Confidentiality - ใครเห็นข้อมูลได้
Integrity - ข้อมูลถูกแก้ไขหรือไม่
Availability - ข้อมูลและระบบยังใช้งานได้หรือเปล่า
แนวทางด้าน Security ของหน่วยงานกำกับหลายแห่งในไทยก็ใช้กรอบ CIA นี้เช่นกันครับสามารถดูข้อมูลเพิ่มเติมได้ Bot
Ransomware เป็นตัวอย่างที่ดีครับ
บางครั้งไม่มีข้อมูลหลุดออกเลย
แต่ข้อมูลถูก Encrypt จนใช้ไม่ได้
ในมุมธุรกิจ นั่นก็เป็น Incident ร้ายแรงได้เหมือนกัน
ดังนั้น Backup ที่แยกจาก Production, Immutable Backup และการซ้อม Restore จึงเป็นส่วนหนึ่งของ Cyber Resilience ที่จำเป็นอย่างยิ่งในยุคสมัยนี้
แล้ว DPO ต้องรู้เรื่อง Technical แค่ไหน?
คำถามนี้น่าสนใจครับ
DPO ไม่จำเป็นต้องเขียน Firewall Rule เอง
ไม่จำเป็นต้อง Config SIEM
และไม่จำเป็นต้องเป็น Pentester
แต่ DPO ควรถามทีม IT หรือ Security ได้ว่า
ข้อมูลส่วนบุคคลอยู่ที่ไหน
ใครเข้าถึงได้
ถ้า Account ถูกขโมย มี Control อะไร
เราเคยทดสอบระบบหรือไม่
ถ้าเกิด Data Breach เราจะรู้ได้อย่างไร
มี Log ย้อนหลังพอหรือเปล่า
ใครเป็นคนตัดสินใจ Incident Severity
และ ถ้าต้องแจ้ง PDPC ภายใน 72 ชั่วโมง เรามีข้อมูลเพียงพอที่จะประเมินเหตุหรือไม่
ผมมองว่า DPO ที่ดีไม่จำเป็นต้องลงลึก Technical ทุกเรื่อง
แต่ควรสามารถตั้งคำถามที่ทำให้ Technical Team พิสูจน์ได้ว่า Control มีอยู่จริง
ส่วน CEO ต้องสนใจอะไร?
CEO ไม่จำเป็นต้องรู้ว่า ZTNA Config อย่างไรครับ
แต่ควรรู้ว่า Risk อยู่ตรงไหน
ลองเปลี่ยนคำถาม Technical ให้เป็นคำถามธุรกิจ
แทนที่จะถามว่า “เรามี SIEM หรือยัง?”
ลองถามว่า
“ถ้ามีคนขโมยข้อมูลลูกค้าเมื่อคืน เราจะรู้ภายในกี่ชั่วโมง?”
แทนที่จะถามว่า “เคย Pentest ไหม?”
ลองถามว่า
“เรารู้หรือยังว่าระบบที่ลูกค้าใช้อยู่มีช่องโหว่สำคัญหรือเปล่า?”
แทนที่จะถามว่า “Backup ผ่านไหม?”
ลองถามว่า
“ถ้า Ransomware เข้า Production วันนี้ เรากลับมาทำธุรกิจได้เมื่อไหร่?”
ผมคิดว่าคำถามแบบนี้ช่วยให้ Security กลับมาอยู่ในภาษาที่ผู้บริหารใช้ตัดสินใจได้มากกว่า
แล้วเรื่องโทษปรับ 3 ล้านหรือ 5 ล้านล่ะ?
จุดนี้ต้องระวังอย่างมากครับ
การฝ่าฝืนหน้าที่บางประการของผู้ควบคุมข้อมูลตามมาตรา 37 สามารถนำไปสู่โทษปรับทางปกครองตามกรอบที่กฎหมายกำหนด และบางกรณีมีโทษสูงถึงระดับหลายล้านบาท แต่อย่าไปเหมาว่า “Data Breach ทุกครั้ง = โดนปรับ 5 ล้านบาท”นะครับ
เพราะการพิจารณาโทษขึ้นกับลักษณะการฝ่าฝืน ความร้ายแรง การดำเนินการขององค์กร และปัจจัยอื่นที่เกี่ยวข้อง
หลักเกณฑ์การพิจารณาโทษทางปกครองล่าสุดยังพิจารณาปัจจัยอย่างมาตรฐานด้าน Security ที่องค์กรมีในขณะเกิดเหตุ รวมถึงการเยียวยาและบรรเทาความเสียหายหลังทราบเหตุด้วย Ratchakitcha
ตรงนี้สำคัญมากครับ เพราะมันหมายความว่าเรื่อง Security คือการแสดงให้เห็นว่าองค์กรบริหารความเสี่ยงอย่างจริงจังไม่ใช่แค่จัดจ้างหรือจัดซื้อแค่เทคโนโลยีครับ
Compliance ที่ดีควรพิสูจน์ได้
ถ้าให้ผมสรุปเรื่องนี้สั้นที่สุด ผมจะถามว่า “บริษัทมี PDPA Policy หรือยัง?” และ
“สิ่งที่เขียนอยู่ใน Policy นั้นถูกบังคับใช้ในระบบจริงหรือยัง?”
ถ้านโยบายบอกว่าควบคุมสิทธิ์ ระบบควรควบคุมสิทธิ์ได้จริง
ถ้านโยบายบอกว่าป้องกันข้อมูล ก็ควรมี Control ที่ป้องกันจริง
ถ้านโยบายบอกว่าตรวจจับ Incident ก็ต้องมี Log และ Monitoring ที่ช่วยให้ตรวจพบจริง
และถ้านโยบายบอกว่ามี Business Continuity ก็ควรเคยลอง Recover จริงครับ
ผมคิดว่านี่คือจุดที่ Organizational Measures กับ Technical Measures ต้องมาเจอกัน
ไม่ใช่เลือกอย่างใดอย่างหนึ่ง แต่ต้องทำงานด้วยกัน
Cybernetics+ ช่วยตรงไหนได้บ้าง?
Cybernetics+ มอง PDPA และ Cybersecurity เป็นเรื่องเดียวกันตรงจุดที่ข้อมูลต้องได้รับการปกป้องจริงครับ บริการที่เกี่ยวข้องของเรา ได้แก่
Vulnerability Assessment & Penetration Testing
ตรวจช่องโหว่และทดสอบระบบก่อนที่ผู้โจมตีจะเป็นคนพบก่อน
Cato SASE / ZTNA
ควบคุม User, Device และ Application Access ตามหลัก Zero Trust
CASB / DLP / Shadow AI Control
ลดความเสี่ยงข้อมูลไหลออกผ่าน SaaS หรือ AI Tools ที่ไม่ได้รับอนุญาต
Server Layer Protection
Hardening, Vulnerability Remediation, Patch และ Threat Monitoring
Managed SOC 24/7
ตรวจจับและตอบสนอง Security Event อย่างต่อเนื่อง
Immutable Backup & Disaster Recovery
เตรียม Recovery ในวันที่การป้องกันชั้นอื่นไม่สำเร็จ
ทั้งหมดนี้ไม่ใช่การแทนที่งานของ DPO หรือ Legal Team ครับ
แต่เป็นการทำให้สิ่งที่เขียนอยู่ใน Policy มี Technical Controls มารองรับ
และสุดท้าย Compliance ที่แข็งแรงที่สุดก็คือ Compliance ที่เมื่อมีคนถามว่า
“คุณปกป้องข้อมูลอย่างไร?” องค์กรสามารถตอบได้ทั้งบนกระดาษ และในระบบจริง