เข้าสู่ปี 2026 อย่างเต็มตัว เราไม่ได้อยู่ในยุคที่เทคโนโลยี AI เป็นเพียงตัวช่วยในการทำงานอีกต่อไป แต่เรากำลังเผชิญหน้ากับ AI-Powered Cyber Warfare อย่างเต็มรูปแบบ จากสถิติเบื้องต้นพบว่าภัยคุกคามไซเบอร์ในไทยช่วงต้นปีพุ่งสูงขึ้นกว่า 100 เปอร์เซ็นต์ เมื่อเทียบกับปีที่ผ่านมา สิ่งที่น่ากังวลที่สุดคือ อาชญากรไม่ได้แค่เจาะระบบเก่งขึ้น แต่พวกเขามีเครื่องมือที่ทำงานได้ "อัตโนมัติ" และ "แนบเนียน" จนระบบป้องกันแบบดั้งเดิมแทบไร้ความหมาย
จากประสบการณ์ที่ได้ให้บริการด้านความปลอดภัยไซเบอร์ขององค์กรทั้งภาครัฐและภาคเอกชนที่ผ่านมา ผมได้สรุป 6 ภัยคุกคาม AI ที่ผู้บริหารไทย โดยเฉพาะในกลุ่มโรงงานอุตสาหกรรมและสถาบันการเงินต้องตื่นตัว พร้อมแผนรับมือเชิงกลยุทธ์ดังนี้ครับ
1. การโจมตีด้วย Deepfake 2.0 ภัยร้ายต่อสถาบันการเงิน
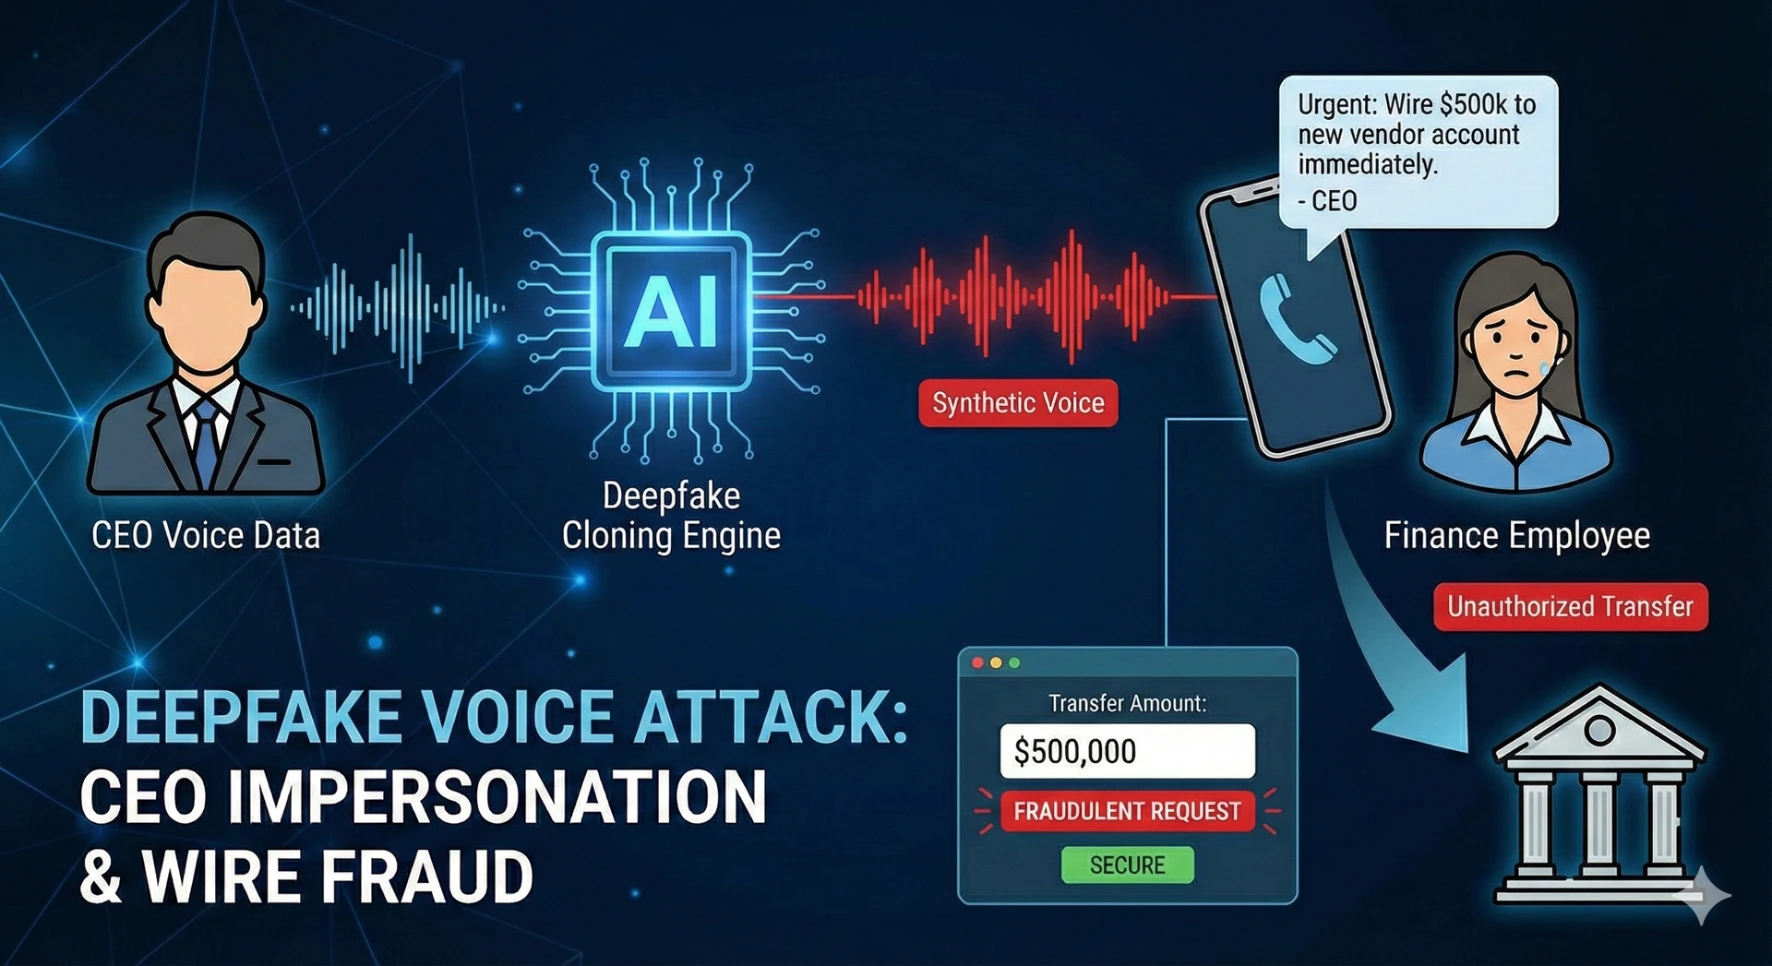
ในปีนี้ เทคโนโลยี Deepfake ได้ก้าวข้ามขีดจำกัดไปสู่การเลียนแบบเสียง (Voice Cloning) และอัตลักษณ์บุคคลได้แบบ Real-time ซึ่งส่งผลกระทบโดยตรงต่อความเชื่อมั่นในระบบการเงิน ตัวอย่างที่เกิดขึ้นจริงคือมิจฉาชีพได้ใช้ AI ปลอมเสียงเป็นผู้บริหารระดับสูงเพื่อโทรศัพท์สั่งการให้ฝ่ายบัญชีโอนเงินด่วนไปยังต่างประเทศ โดยอาศัยสถานการณ์ที่เร่งรีบและความแนบเนียนทำให้พนักงานหลงเชื่อจนเกิดความเสียหายมหาศาล ในมิติด้านกฎหมาย หากเกิดเหตุทุจริตในลักษณะนี้ องค์กรอาจถูกตรวจสอบอย่างเข้มงวดเรื่องมาตรการควบคุมภายในตามหลักธรรมาภิบาล พ.ร.บ.คอมพิวเตอร์ฯ และเสี่ยงต่อการถูกลงโทษจากหน่วยงานกำกับดูแล
2. AI-Driven ICS Sabotage เมื่อโรงงานตกเป็นเป้า
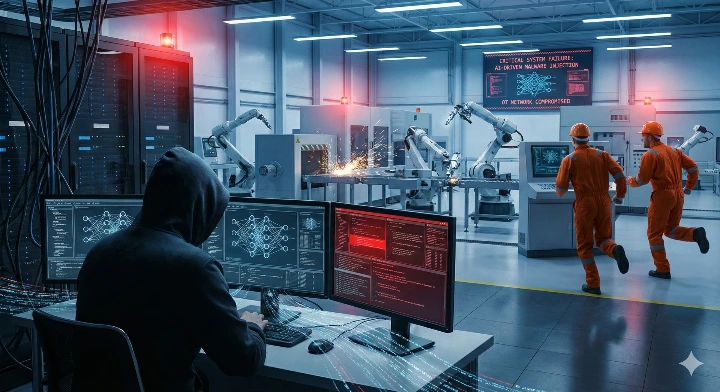
สำหรับภาคการผลิตที่เปลี่ยนผ่านสู่ Smart Factory การเชื่อมต่อระบบ OT(Operational Technology) เข้ากับโครงข่ายไอทีได้กลายเป็นดาบสองคมที่เปิดช่องโหว่ให้ AI ของแฮกเกอร์เข้าโจมตี โดยในเชิงเทคนิค อาชญากรจะใช้ AI วิเคราะห์พฤติกรรมการทำงานของเครื่องจักรเพื่อหาจังหวะโจมตีที่ทำให้สายการผลิตหยุดชะงัก (Downtime) หรือแอบเปลี่ยนค่าการทำงานจนผลิตภัณฑ์เสียหายและเป็นอันตรายต่อชีวิต ซึ่งในเชิงธุรกิจ การหยุดชะงักเพียงไม่กี่ชั่วโมงอาจหมายถึงความเสียหายหลักล้านบาท และหากเป็นหน่วยงานโครงสร้างพื้นฐานสำคัญ (CII) ยังต้องเผชิญกับข้อบังคับที่เข้มงวดตาม พ.ร.บ.ไซเบอร์ฯ อีกด้วย
3. Automated Exploit การสแกนช่องโหว่ด้วยความเร็วสูง
ปัจจุบันอาชญากรไซเบอร์ได้ยกระดับการโจมตีโดยใช้ AI ทำหน้าที่เป็น "หน่วยสอดแนม" (Scout) ที่คอยตรวจสอบช่องโหว่บนระบบ Cloud หรือ Server ขององค์กรตลอด 24 ชั่วโมง โดยเฉพาะระบบธุรกรรมออนไลน์ที่ต้องพร้อมใช้งานตลอดเวลา เทรนด์ในประเทศไทยพบว่าแฮกเกอร์สามารถใช้ AI ค้นพบช่องโหว่ชนิด Zero-day ได้เร็วกว่าที่ทีมไอทีจะทำการ Patch ระบบเสร็จสิ้นหลายเท่าตัว การป้องกันในยุคนี้จึงไม่สามารถตั้งรับเพียงอย่างเดียวได้ แต่ต้องอาศัยการตรวจสอบเชิงรุกที่สม่ำเสมอเพื่อปิดช่องว่างให้ทันท่วงที
4. Data Poisoning และวิกฤตความเชื่อมั่น
สถาบันการเงินที่พึ่งพา AI ในการวิเคราะห์สินเชื่อหรือพฤติกรรมลูกค้า กำลังเผชิญกับความเสี่ยงใหม่จากการถูกแทรกแซงข้อมูลฝึกฝนหรือ Data Poisoning หากข้อมูลที่นำมาเทรน AI ถูกบิดเบือนเพียงเล็กน้อยจะส่งผลกระทบเป็นลูกโซ่ ทำให้ AI ตัดสินใจผิดพลาด เช่น การอนุมัติวงเงินที่ผิดปกติ หรือการประมวลผลข้อมูลส่วนบุคคลที่ผิดเพี้ยนไปจากความจริง ซึ่งนอกจากจะสร้างความเสียหายทางการเงินแล้ว ยังนำไปสู่การละเมิดกฎหมาย PDPA อย่างรุนแรงจากการประมวลผลข้อมูลที่ไม่ถูกต้อง
5. Polymorphic Malware มัลแวร์ที่เปลี่ยนร่างเพื่อหลบเลี่ยงการตรวจจับ
มัลแวร์ในยุคใหม่ มีความฉลาดล้ำด้วยความสามารถในการเปลี่ยน Code ของตัวเองทุกครั้งที่กระจายตัวเพื่อหลบเลี่ยง Signature-based Antivirus แบบดั้งเดิม ภัยคุกคามประเภท Polymorphic Malware นี้ส่งผลกระทบอย่างหนักต่อโรงงานอุตสาหกรรมที่มีอุปกรณ์ IoT และเครื่องจักรจำนวนมาก เพราะมัลแวร์สามารถซ่อนตัวและแพร่กระจายไปทั่วเครือข่ายได้โดยไม่ถูกตรวจพบ หากองค์กรไม่มีระบบตรวจจับที่ใช้ AI ขั้นสูงในการวิเคราะห์พฤติกรรมที่ผิดปกติ ก็แทบจะเป็นไปไม่ได้เลยที่จะหยุดยั้งการโจมตีนี้
6. Shadow AI ระเบิดเวลาจากความหวังดีของพนักงาน
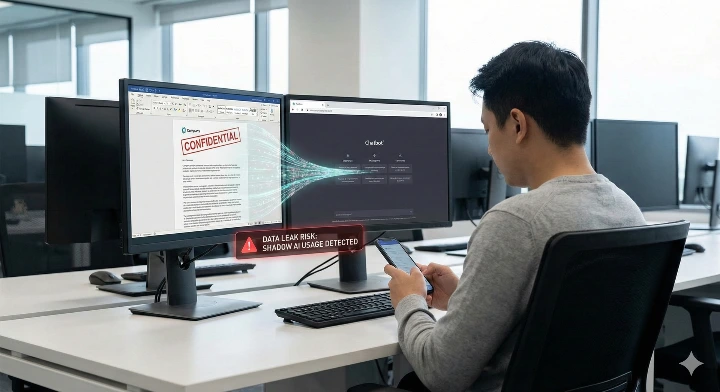
ภัยเงียบที่ CEO มักมองข้ามคือ Shadow AI หรือการที่พนักงานแอบใช้เครื่องมือ AI ภายนอกที่บริษัทไม่ได้อนุมัติเพื่อช่วยให้ทำงานเร็วขึ้น พฤติกรรมนี้ก่อให้เกิดความเสี่ยงสูงด้านข้อมูลรั่วไหล (Data Leakage) เช่น การนำแผนกลยุทธ์หรือข้อมูลลูกค้าไปป้อนใน Public AI ซึ่งข้อมูลเหล่านั้นจะถูกนำไปฝึกฝนต่อในระบบสาธารณะทันที นอกจากนี้ยังทำให้องค์กรขาดการควบคุมด้าน AI Governance ซึ่งเสี่ยงต่อการละเมิดข้อบังคับของ ธปท. หรือ กมช. โดยที่ผู้บริหารอาจไม่ทราบเรื่องจนกว่าจะเกิดความเสียหายในวงกว้าง
เสริมเกราะป้องกันเชิงรุกด้วย VA Scan และ Pentest
การมีระบบป้องกันที่ดีเปรียบเสมือนการมีกำแพงบ้าน แต่ในยุคที่อาชญากรใช้ AI เป็นหัวเจาะ ท่านไม่มีทางรู้เลยว่ากำแพงนั้นมี "รอยร้าว" ที่ตาเปล่ามองไม่เห็นตรงไหน หรือมีพนักงานคนใดแอบเปิด "ประตูหลังบ้าน" ทิ้งไว้ผ่านการใช้ Shadow AI หรือไม่ จนกว่าจะทำการตรวจสอบเชิงรุก เราจึงขอแนะนำโซลูชันเพื่อปิดช่องโหว่ก่อนที่ภัยคุกคาม AI จะเข้าถึงระบบสำคัญของท่าน
Vulnerability Assessment (VA Scan) บริการสแกนหาช่องโหว่ระดับสากลที่ผสานเทคโนโลยี AI เพื่อค้นหาจุดอ่อนใน Software, OS และ Network ทั้งหมดในองค์กร เครื่องมือนี้จะช่วยตรวจจับความเสี่ยงเชิงเทคนิคที่อาจนำไปสู่การถูกโจมตีด้วย Automated Exploit หรือมัลแวร์เปลี่ยนร่าง ช่วยให้ท่านลำดับความสำคัญในการแก้ไขได้อย่างแม่นยำ (Risk Score) และสอดคล้องกับข้อกำหนดของกฎหมายไทย
Penetration Testing (Pentest) การจำลองสถานการณ์โจมตีจริงโดยทีม Offensive Security มืออาชีพ เราจะสวมบทบาทเป็นแฮกเกอร์ที่ใช้เครื่องมือล้ำสมัยที่สุด พยายามเจาะเข้าสู่ระบบการเงินเพื่อทดสอบการป้องกัน Deepfake หรือเจาะระบบการผลิต (OT) เพื่อประเมินความเสี่ยงต่อการถูก Sabotage เพื่อพิสูจน์ว่ามาตรการป้องกันที่ท่านมีนั้น "เอาอยู่" จริงหรือไม่ พร้อมจัดทำรายงานความลับสูงสุดและแนวทางแก้ไขแบบ Step-by-step
สรุปบทวิเคราะห์เชิงบริหาร (The CEO Insight)
ในปี 2026 การทำความเข้าใจความเสี่ยงใน 3 มิติ (เทคนิค, ธุรกิจ, กฎหมาย) คือกุญแจสำคัญสู่ความยั่งยืน ภัยคุกคามอย่าง Shadow AI หรือ Data Poisoning แสดงให้เห็นว่าความเสี่ยงไม่ได้มาจากภายนอกเพียงอย่างเดียว การลงทุนในระบบความปลอดภัยไซเบอร์จึงไม่ใช่ "ค่าใช้จ่าย" แต่คือ "การประกันความต่อเนื่องของธุรกิจ" โดยเฉพาะเมื่อค่าเสียหายเฉลี่ยจากการโดนโจมตีในไทยพุ่งสูงกว่า 16 ล้านบาทต่อครั้งและจะสูงขึ้นเรื่อยๆในอนาคต ดังนั้น ต้องลงมือทำกันอย่างเร่งด่วนครับ
Action Plan สำหรับ CEO หรือผู้บริหารระดับสูงในองค์กร
สั่งการให้ทำการตรวจสอบ VA Scan และ Pentest ทันที เพื่อปิดรอยรั่วที่ AI อาจพบ และประเมินความเสี่ยงของระบบอย่างน้อยปีละ 1 ครั้ง หรือทุกครั้งที่มีการปรับเปลี่ยนโครงสร้างระบบสำคัญ
ติดตั้ง AI Security & Monitoring Tools เพื่อทำหน้าที่ตรวจจับ (Detect) และควบคุมการใช้งาน AI ของพนักงานในองค์กรแบบ Real-time ป้องกันปัญหาข้อมูลรั่วไหลจาก Shadow AI
ทบทวนงบประมาณเพื่อเปลี่ยนสู่ระบบ Security Automation และยกระดับการจัดเก็บ Log รวมถึงการคุ้มครองข้อมูลส่วนบุคคลให้เป็นไปตามมาตรฐาน PDPA เพื่อรองรับการตรวจสอบจากหน่วยงานกำกับดูแล
ประกาศนโยบาย AI Usage Policy กำหนดขอบเขตการใช้เครื่องมือ AI ภายในองค์กรให้ชัดเจน เพื่อเปลี่ยนความเสี่ยงจาก Shadow AI ให้กลายเป็น Visible AI ที่มีการควบคุมอย่างถูกต้องและปลอดภัย
ก้าวข้ามทุกความเสี่ยงไซเบอร์อย่างมั่นใจไปกับเรา
สำหรับผู้บริหารที่ต้องการยกระดับความเชื่อมั่นให้กับโรงงานอุตสาหกรรมหรือสถาบันการเงินของท่าน Cybernetics+ พร้อมมอบโซลูชันความปลอดภัยที่ครอบคลุมทั้งการตรวจสอบช่องโหว่เชิงรุกผ่านบริการ VA Scan และการจำลองสถานการณ์โจมตีจริงโดยทีม Pentest มืออาชีพ เพื่อปิดทุกรอยรั่วที่อาชญากร AI อาจใช้เข้าถึงระบบสำคัญ นอกจากนี้ เรายังช่วยให้ท่านควบคุมความเสี่ยงจาก Shadow AI ได้อย่างเด็ดขาดด้วยเทคโนโลยี SASE ชั้นนำที่สามารถตรวจจับและกำกับดูแลการใช้งาน AI ของพนักงานให้สอดคล้องกับนโยบายองค์กรในทุกมิติ ควบคู่ไปกับการจัด Awareness Training เพื่อสร้างความตระหนักรู้ให้พนักงานเท่าทันภัยจาก Deepfake และมัลแวร์ยุคใหม่ ซึ่งเป็นการสร้างเกราะป้องกันที่แข็งแกร่งที่สุดจากภายในสู่ภายนอก ท่านสามารถติดต่อเราเพื่อรับคำปรึกษาและก้าวสู่ปี 2026 อย่างมั่นคงได้ตั้งแต่วันนี้!