.Blog Series · 5 บทความ
อ่านทั้ง Series 45 นาที· | 5 EP | เนื้อหาภาษาไทย
ทำไม Series นี้ถึงสำคัญ?
ในยุคที่ข้อมูลมีค่ามากกว่าทองคำ ISO/IEC 27001:2022 ไม่ใช่แค่เรื่องของฝ่าย IT อีกต่อไป แต่คือภารกิจของผู้นำองค์กรทุกระดับ Series นี้ออกแบบมาเพื่อให้ทุกทีม — ตั้งแต่ C-Level จนถึงทีม HR — เข้าใจบทบาทของตัวเองในการสร้าง "Trust Infrastructure" ที่แข็งแกร่งและยั่งยืน พร้อมรับมือทั้ง PDPA, พ.ร.บ.ไซเบอร์ฯ และการตรวจประเมินจาก Auditor ภายนอก
5 บทความใน Series นี้
EP1 Executive Briefing - พลิกมุมคิด Leadership สู่ ISO 27001:2022 เปลี่ยนบทบาทผู้นำจาก "Review Theatre" สู่ "Active Ownership" · เส้นตาย · Climate Action 2024
เหมาะสำหรับ C-Level เจ้าของกิจการ Leadership ใช้เวลาอ่าน ~8 นาที
> คลิกอ่านบทความ
EP2 ISO 27001 กับกฎหมายไทย - เกราะป้องกันทางกฎหมาย PDPA & Cybersecurity ActSafe Harbor · PDPA มาตรา 37 · CII · การโอนข้อมูลข้ามพรมแดน · Data Masking / DLP เหมาะสำหรับ ทีมกฎหมาย DPO Compliance ใช้เวลาอ่าน ~9 นาที
> คลิกอ่านบทความ
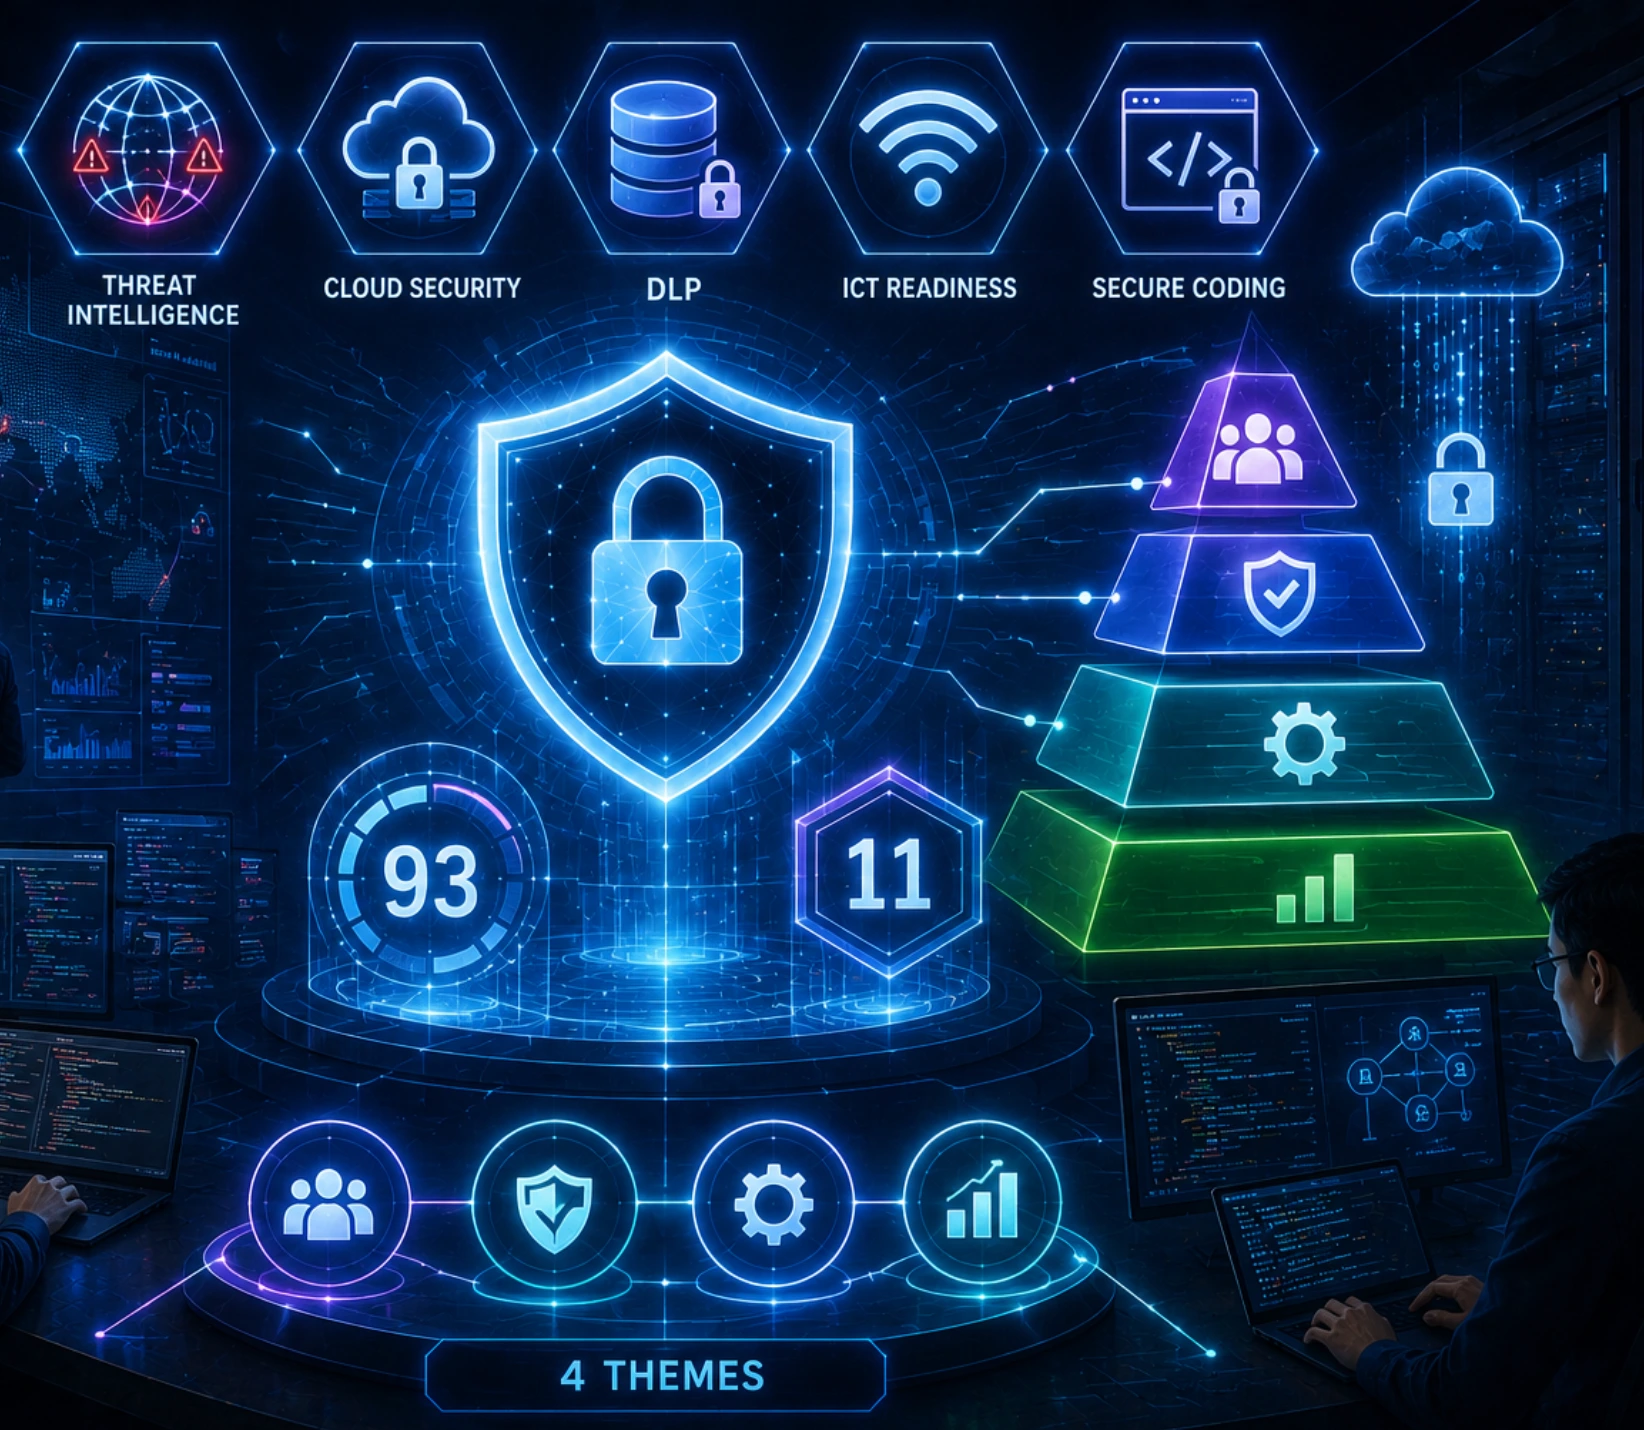
EP3 เจาะลึก 93 Controls และ 11 มาตรการใหม่ที่ต้องรู้ Threat Intelligence · Cloud Security · DLP · ICT Readiness · Secure Coding · โครงสร้าง 4 Themes
เหมาะสำหรับ IT Security นักพัฒนา Network Admin ใช้เวลาอ่าน ~10 นาที
> คลิกอ่านบทความ
EP4 Human Firewall - เปลี่ยนพนักงานให้เป็นเกราะด้วยจิตวิทยาและ GamificationMFA Fatigue · Phishing Simulation (Gophish) · วัดผล 3 แกน · กรณีศึกษา Uber
เหมาะสำหรับ HRSecurity Awareness ใช้เวลาอ่าน ~8 นาที
EP5 คู่มือเอาตัวรอด - งบประมาณ แผนงาน และรับมือ External AuditIn-house vs Consultant · ซอฟต์แวร์อัตโนมัติ · Pitfalls Stage 1 & 2 · Checklist Mentality
เหมาะสำหรับ Project Manager ทีม ISMS คณะทำงาน ใช้เวลาอ่าน ~10 นาที
> คลิกอ่านบทความ
Strategic Roadmap — 10 เดือนสู่ใบรับรอง
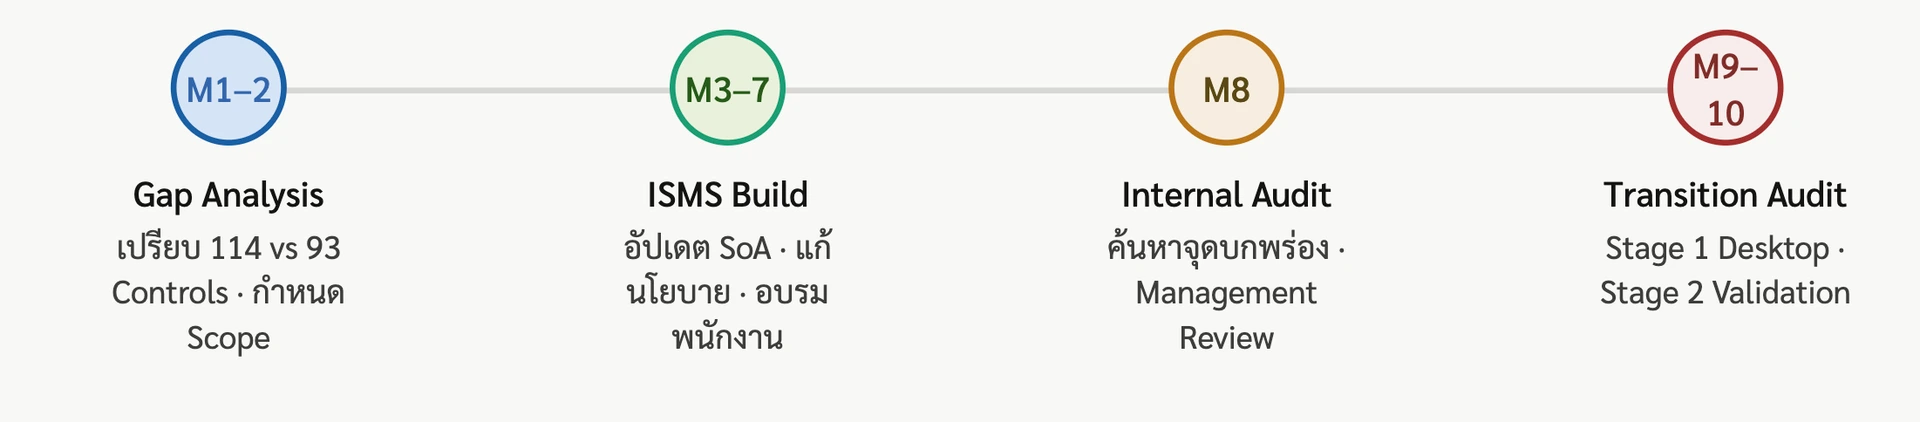
"องค์กรของคุณกำลังมองความมั่นคงปลอดภัยของข้อมูลเป็น 'ภาระ' ทางกฎหมาย หรือเป็น 'แต้มต่อ' สำคัญในการชนะใจลูกค้าทั่วโลก?" - Trust เป็นสกุลเงินใหม่ของเศรษฐกิจดิจิทัล