เดินทางมาถึง EP4 กันแล้วในตอนนี้บทความของเราจะโฟกัสในเรื่องของคนกัน ผมขอเล่าเรื่องเคสด้านไซเบอร์ระดับโลกเคสหนึ่งครับ
ในปี 2022 Uber โดนแฮกนั้น ไม่ใช่เพราะ Firewall พัง ไม่ใช่เพราะทีม IT ประมาท เชื่อมั้ยว่าเกิดจากพนักงานที่ทำงานหนักมาทั้งวันคนหนึ่ง เผลอกดรับ Message ที่แฮกเกอร์ส่งมาซ้ำๆกลางดึกเพื่อยืนยันตัวตน
แค่นั้นเอง ระบบภายในทั้งหมดของบริษัทพันล้านดอลลาร์เปิดให้กับแฮกเกอร์เดินเข้ามาได้สบายเลย
เรื่องนี้น่าคิดมากกว่าแค่ "พนักงานไม่ระวัง" เพราะคนที่กดรับนั้นไม่ได้โง่ เขาแค่ไม่เคยถูกฝึกให้รู้จัก Pattern แบบนี้มาก่อน และถ้ามันเกิดกับ Uber ได้ ก็อาจจะเกิดกับองค์กรของเราได้เหมือนกัน โดยที่เรามีทีม Security เล็กกว่าเยอะ หรือไม่มีเลย
ตัวเลขที่ทำให้อยากนั่งคิดสักครู่
91% ของ Data Breach ทั้งหมดเริ่มจากการโจมตีผ่านมนุษย์ ไม่ใช่ผ่านช่องโหว่ทางเทคนิค ตัวเลขนี้มาจาก Verizon Data Breach Investigations Report ซึ่งเก็บข้อมูลจากเหตุการณ์จริงหลายหมื่นเคสทั่วโลก
แล้วพอองค์กรจัดอบรม Security Awareness ให้พนักงาน ผลที่ได้คืออะไร? ถ้าใช้วิธีบรรยาย 3 ชั่วโมงปีละครั้ง สมองมนุษย์จะจำได้เฉลี่ยประมาณ 20% แต่ถ้าเปลี่ยนวิธีการฝึกอบรม เป็นแบบที่จะพูดถึงในบทความนี้ ตัวเลขนั้นน่าจะสูงขึ้นไปได้ถึง 75%เลยทีเดียว
เราจะมาช่วยกันแก้ปัญหา โดยการลดจำนวนพนักงานที่ผ่านการอบรม แต่ยังคงเผลอกดลิงก์ Phishing อยู่ให้ลดจำนวนลงกันครับ
ปัญหาจริงๆ ไม่ใช่พนักงาน แต่คือวิธีที่เราฝึกเขา
การนั่งฟังบรรยาย 3 ชั่วโมงแล้วทำ Quiz ปลายปี ฟังดูครบถ้วนบนกระดาษ แต่สมองมนุษย์ไม่ได้ทำงานแบบนั้น
ลองนึกดูว่าครั้งสุดท้ายที่คุณเรียนรู้อะไรบางอย่างจนทำได้จริง มันมาจากการฟังบรรยายสองชั่วโมง หรือมาจากการทำซ้ำ เจอสถานการณ์จริง แล้วรู้สึกว่ามันสำคัญกับตัวเองโดยตรง?
วิธีที่ได้ผลจริงในงาน Security Awareness มีองค์ประกอบหลักดังนี้
Microlearning
แทนที่จะอบรมครั้งใหญ่ปีละหน ให้เปลี่ยนเป็นเนื้อหาสั้น 5-10 นาที ทุก 2-4 สัปดาห์ วิธีนี้ใช้หลักการที่เรียกว่า Spaced Repetition ซึ่งงานวิจัยด้านจิตวิทยาการเรียนรู้พิสูจน์มานานแล้วว่าช่วยให้จำได้ดีกว่าการให้ข้อมูลจำมากในทีเดียว เน้นความสม่ำเสมอและทำซ้ำ
Role-based Training
พนักงานฝ่ายการเงินเจอภัยคุกคามคนละแบบกับนักพัฒนาซอฟต์แวร์ ฝ่ายการเงินต้องเน้นเรื่อง Business Email Compromise และ Wire Transfer Fraud ส่วนนักพัฒนาต้องเน้น Secure Coding และ Supply Chain Attack การให้เนื้อหาเดียวกันกับทุกคนเหมือนการให้ยาสูตรเดียวรักษาทุกโรค ต้องจัดเนื้อหาตามหน้างานที่เขาจะเจอ
Just-in-time Learning
คือการสอนทันทีที่พนักงานทำพลาด เช่น พอกดลิงก์ Phishing Simulation ก็ให้ขึ้นหน้าอธิบายทันทีว่าสัญญาณอะไรที่ควรสังเกต ขณะที่ความทรงจำยังสดใหม่อยู่ แทนที่จะรอไปบอกในการอบรมรอบหน้าซึ่งอาจเป็นอีก 6 เดือน ให้ความรู้ในทันที

Gen Y และ Gen Z เติบโตมากับสมาร์ทโฟน
คุ้นชินกับการกด "OK" โดยไม่อ่าน เลยเสี่ยงต่อ MFA Fatigue แบบ Uber มากกว่าเจนอื่นๆ รวมถึงการคลิกลิงก์เร็วโดยไม่คิด และการแชร์ข้อมูลบน Social Media โดยไม่รู้ว่ากำลังให้ข้อมูลที่เป็นประโยชน์กับแฮกเกอร์

Gen X มักตกเป็นเป้าของ Spear Phishing
ที่ปลอมเป็นอีเมลจากผู้บริหาร เพราะมักอยู่ในตำแหน่งที่มีอำนาจอนุมัติสิ่งต่างๆ Business Email Compromise ที่ขอให้โอนเงินด่วนจึงเล่นงานกลุ่มนี้ได้ผลดี

Baby Boomers มักถูกโจมตีผ่านโทรศัพท์
ทั้ง Vishing และ Tech Support Scam ที่โทรมาแจ้งว่าคอมพิวเตอร์มีปัญหาแล้วขอ Remote Access
การรู้เรื่องนี้ทำให้ออกแบบเนื้อหาได้ตรงจุดมากขึ้น แทนที่จะสอนเรื่อง Phishing ทั่วๆ ไปเหมือนกันทุกคน
นำแนวทางแบบ Gamification มาใช้ในการกระตุ้น
คำนี้ฟังดูเหมือนของเล่น แต่จริงๆ แล้วมันคือการนำ ทฤษฎีเกมที่ทำให้เกมน่าเล่นมาใส่ในบริบทการเรียนรู้ เช่น ความรู้สึกก้าวหน้า การแข่งขันกันอย่างสนุก และรางวัลที่ได้ทันที
สิ่งที่ทำได้โดยไม่ต้องซื้อซอฟต์แวร์ราคาแพง
- Leaderboard ระดับทีม แทนที่จะจัดอันดับพนักงานรายบุคคล ให้จัดอันดับตามทีมหรือฝ่าย โดยวัดจากว่าใครรายงาน Suspicious Email มากที่สุด วิธีนี้เปลี่ยนจาก "ใครกดลิงก์ผิดบ้าง" ซึ่งสร้าง Shame Culture มาเป็น "ทีมไหนตื่นตัวมากที่สุด" ซึ่งสร้างความภาคภูมิใจ ผลที่ได้ในหลายองค์กรคืออัตราการรายงาน Email น่าสงสัยเพิ่มขึ้น 3-5 เท่า
- Storyline Simulation แทนที่จะสอนทฤษฎีว่า BEC คืออะไร ให้สร้างสถานการณ์จำลองว่า "คุณได้รับอีเมลจาก CEO ขอให้โอนเงิน 2 ล้านด่วนก่อนสิ้นวัน" แล้วให้พนักงานตัดสินใจและเห็นผลลัพธ์ทันที วิธีนี้ทำให้อัตราการจดจำขึ้นไปถึง 75% เทียบกับ 20% จากการบรรยายปกติ
- Capture The Flag สำหรับทีม IT และนักพัฒนา การให้ Challenge แก้ปัญหาความปลอดภัยในรูปแบบปริศนาได้ผลดีมาก เพราะตรงกับ Mindset ของคนกลุ่มนี้มากกว่าการนั่งอ่านสไลด์
สิ่งสำคัญที่หลายองค์กรมองข้ามคือ Gamification จะไม่ได้ผลถ้าผู้บริหารไม่เข้าร่วม ถ้าผู้บริหารได้รับการยกเว้นจาก Phishing Simulation สัญญาณที่พนักงานรับคือ "เรื่องนี้สำคัญแค่กับคนทั่วไป ไม่ใช่กับคนที่มีอำนาจ" แค่นั้นก็พังแล้ว เอาหัวหน้าเข้ามาร่วมเล่นด้วยครับ
Phishing Simulation ทำยังไงให้ได้ผลจริง
Phishing Simulation คือการส่ง Email ปลอมไปหาพนักงานโดยทีม Security เอง เพื่อวัดว่าพนักงานจะ "เผลอหลุด" แค่ไหน แล้วนำข้อมูลนั้นมาปรับการอบรม
ขั้นตอนที่ทำให้มันได้ผลควรทำดังนี้
- ก่อนทำอะไรเลย ให้ส่ง Simulation ครั้งแรกโดยไม่บอกล่วงหน้าเพื่อวัด Baseline ว่าพนักงานกดลิงก์กี่เปอร์เซ็นต์ในสภาพปกติ ตัวเลขนี้สำคัญมากเพราะเป็นจุดเริ่มต้นที่จะเอาไว้เปรียบเทียบ Industry Average อยู่ที่ประมาณ 30% ถ้าองค์กรไหนทำโปรแกรมได้ดี ภายใน 12 เดือนควรลงมาต่ำกว่า 5%
- จากนั้นทำ Simulation ทุกไตรมาส และออกแบบให้หลากหลายรูปแบบ ทั้ง Generic Phishing แบบแจ้งพัสดุหรือรางวัล, Spear Phishing ที่ปลอมเป็นหัวหน้าหรือ HR และ Smishing ที่ส่งผ่าน SMS เพราะแฮกเกอร์ไม่ได้โจมตีแบบเดิมทุกครั้ง
- พอพนักงานกดลิงก์ปลอม อย่าเพิ่งลงโทษหรือประจาน แต่ให้ขึ้นหน้าสอนทันทีว่าอีเมลนั้นมีสัญญาณอะไรบ้างที่ควรสังเกต ขณะที่ความทรงจำยังสดใหม่ที่สุดคือช่วงเวลาที่สมองจะจำได้ดีที่สุด
ข้อควรระวังจริงๆ คืออย่าใช้ Scenario โหดเกินไปในช่วงแรก เช่น ปลอมเป็นอีเมล HR เรื่องการปรับเงินเดือน ถ้าพนักงานรู้สึกว่าองค์กรหลอกตัวเองเพื่อจับผิด ความไว้วางใจจะพังทันที และโปรแกรมทั้งหมดจะล้มเหลวก่อนที่จะเริ่มได้ผล
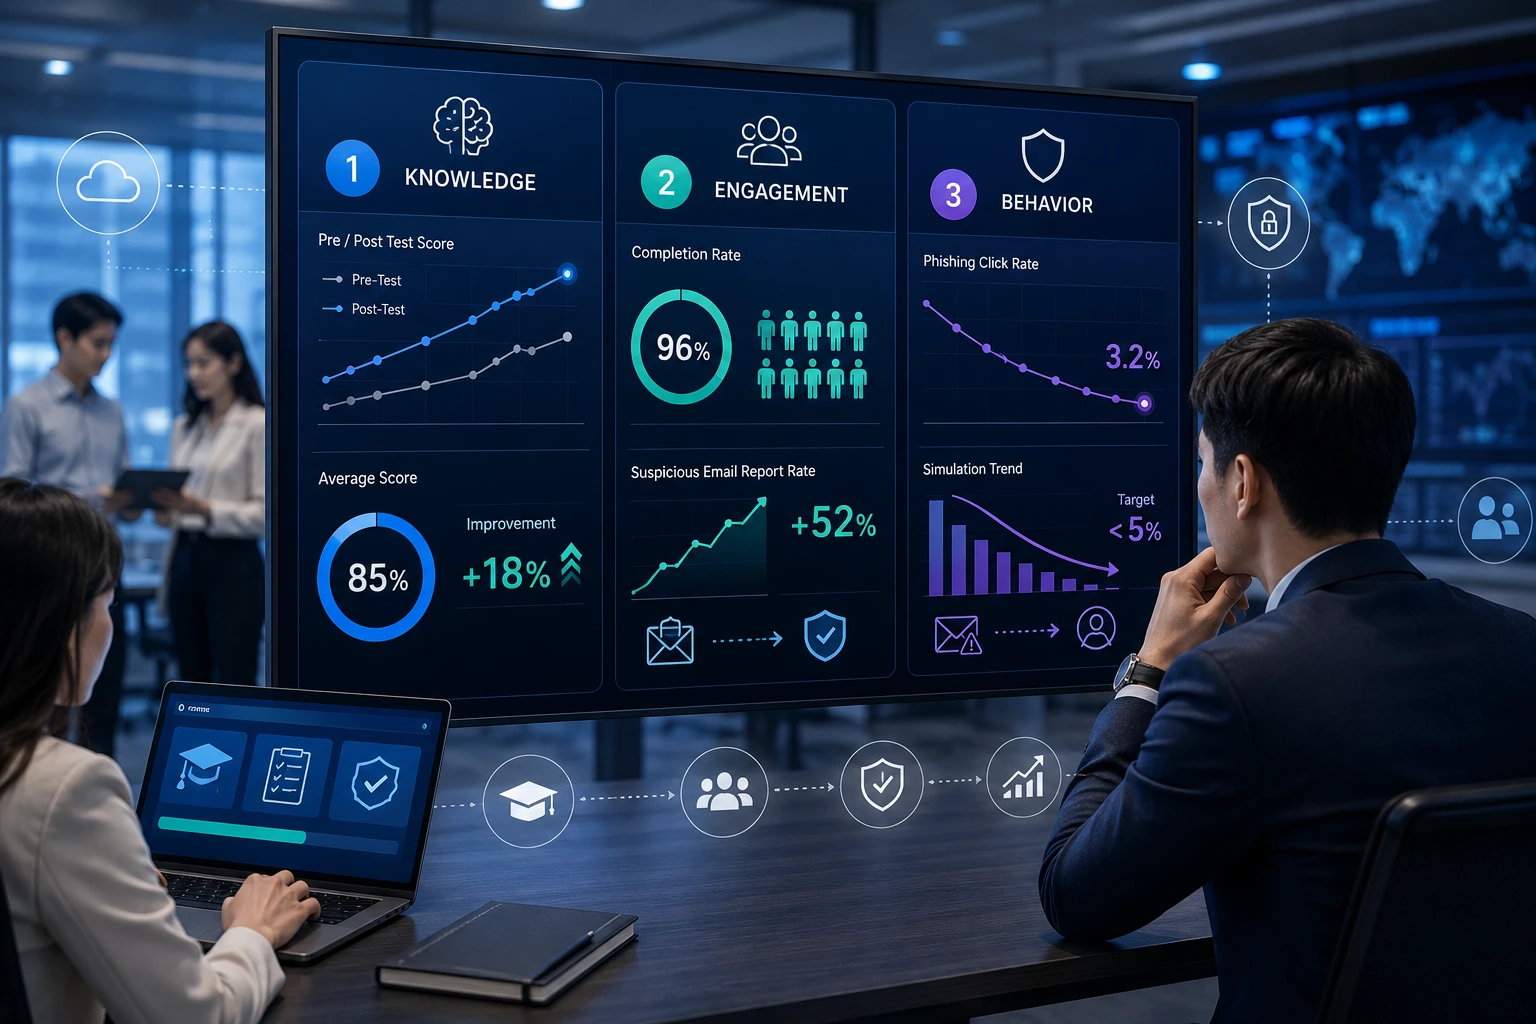
จะวัดผลยังไงให้ Auditor พอใจ
ในกระบวนการทำ ISO 27001 กำหนดให้มีหลักฐานว่าโปรแกรม Security Awareness ได้ผลจริง การรายงานแค่ว่า "พนักงานเข้าอบรมกี่คน" อาจจะไม่เพียงพออีกต่อไปครับ
วัดผลใน 3 มิติ
- มิติแรกคือ วัดความรู้ โดยวัดจาก Pre/Post Test ก่อนและหลังอบรมแต่ละโมดูล เป้าหมายคือคะแนนเฉลี่ยอยู่ที่ 80% ขึ้นไป และเพิ่มขึ้นจาก Baseline อย่างน้อย 15%
- มิติสองคือ วัดผลการมีส่วนร่วม โดยวัดจาก Completion Rate และอัตราที่พนักงานรายงาน Email น่าสงสัยด้วยตัวเอง เป้าหมายคือ Completion Rate ไม่ต่ำกว่า 95% และ Report Rate เพิ่มขึ้น 50% ภายใน 6 เดือน
- มิติสามคือ วัดพฤติกรรม ซึ่งสำคัญที่สุด วัดจาก Phishing Click Rate ในแต่ละรอบ Simulation เป้าหมายคือลงมาต่ำกว่า 5% ภายใน 12 เดือน
เอา Dashboard ทั้ง 3 มิตินี้เข้าไปใน Management Review Report ทุกไตรมาส นั่นคือหลักฐาน Continual Improvement ที่ Auditor ต้องการเห็น และถ้าทำถูกวิธี มันก็เป็นหลักฐานที่จริงด้วย ไม่ใช่แค่สร้างเพื่อ Audit ผ่าน
ก่อนเริ่มโปรแกรมจัดสอนให้ Check 8 ข้อนี้ก่อน
วัด Baseline Click Rate ก่อนเริ่มโปรแกรม เพื่อมีตัวเลขที่เปรียบเทียบได้จริง
ออกแบบโมดูลอบรมแยกตาม Role อย่างน้อย 3 กลุ่ม คือทั่วไป, ฝ่ายการเงิน และทีม IT/Dev
กำหนดรอบ Phishing Simulation อย่างน้อยไตรมาสละครั้ง และให้มี Just-in-time Training ตามมาทุกครั้งเมื่อพนักงานพลาด
ผู้บริหารต้องอยู่ใน Simulation ด้วย ไม่ได้รับการยกเว้น
สร้างช่องทางรายงาน Email น่าสงสัยที่ใช้งานง่าย เช่น ปุ่ม Report Phishing ใน Outlook หรือ Email กลางของทีม SOC ที่พนักงานจำได้
ไม่ลงโทษพนักงานที่รายงานว่าตัวเองพลาด วัฒนธรรม Psychological Safety คือพื้นฐานที่ทำให้คนกล้า Report จริงๆ
วัดผลทั้ง 3 มิติ และนำเข้า Management Review รายไตรมาส
อัปเดตเนื้อหาให้สอดคล้องกับภัยคุกคามปัจจุบัน เช่น ถ้า AI-generated Voice Phishing กำลังระบาด ก็ควรมีโมดูลเรื่องนี้เพิ่มทันที ไม่ใช่รอให้ครบรอบอบรมประจำปี
จริงๆ แล้วไม่มีใครอยากเป็นจุดอ่อนขององค์กรตัวเอง ปัญหาคือเราไม่เคยบอกพนักงานว่าเขาสำคัญแค่ไหน บอกแต่ว่าอย่าทำนั่น อย่าคลิกนี่ พอทำพลาดก็โดนตำหนิ วนแบบนี้ไปเรื่อยๆ แล้วก็แปลกใจว่าทำไม Security Culture ไม่ดีขึ้น
ถ้าเปลี่ยนวิธีคิดได้ว่าพนักงานคือพันธมิตร ไม่ใช่ความเสี่ยงที่ต้องจัดการ บรรยากาศในองค์กรจะเปลี่ยนเอง คนจะรายงาน Email น่าสงสัยแทนที่จะเงียบเพราะกลัวโดนโทษ
EP หน้าจะเป็น EP สุดท้ายของ Series ครับ จะพูดถึงเรื่องที่หลายคนหลีกเลี่ยงคือ งบประมาณกับการตัดสินใจว่าจะทำเองหรือจ้างที่ปรึกษา รวมถึงกับดักจริงๆ ที่ทำให้องค์กรสะดุดตอน Audit
EP5 คู่มือเอาตัวรอด: งบประมาณ แผนงาน และรับมือ External Audit